
要約:
人工知能の機能が向上し続けるにつれて、サイバーセキュリティ業界は新たな課題に直面しています。 Cloudflareの最高経営責任者(CEO)Matthew Prince氏は最近、世界中の多数のWebサイトへの緊急パッチ適用を引き起こした最近のPHPセキュリティ脆弱性は始まりに過ぎないかもしれないと述べた。今後数年間、人工知能は重要なソフトウェアに隠されたより深刻な欠陥を発見し続け、インターネットは長期的な混乱期に入る可能性があります。
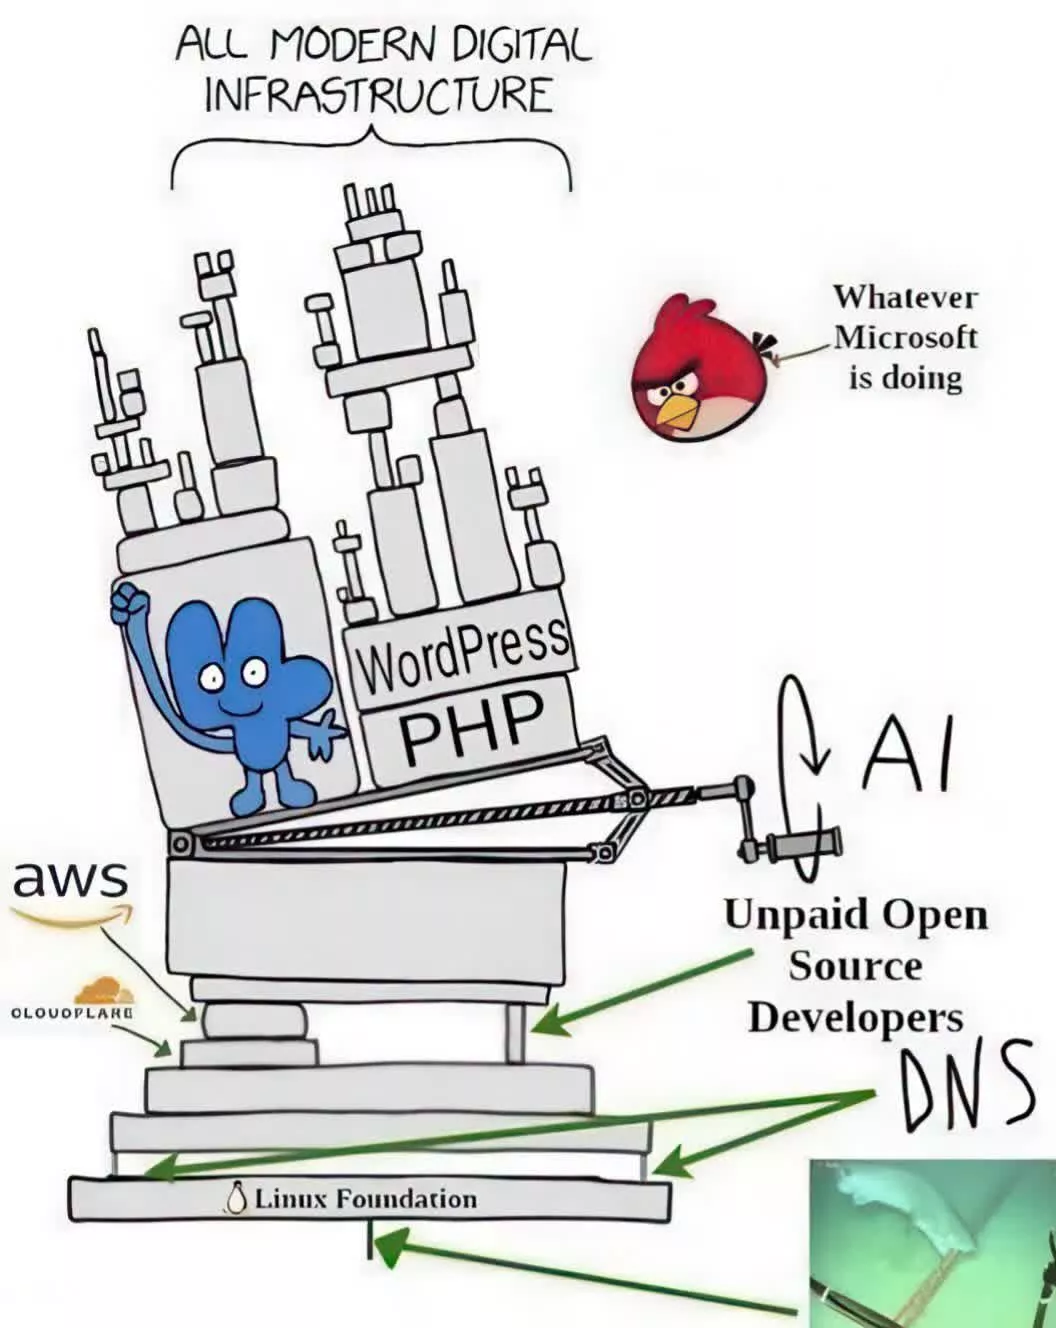
この懸念は、PHP の重大なセキュリティ脆弱性が最近暴露されたことに起因しています。 PHP は世界で最も広く使用されているネットワーク プログラミング言語の 1 つで、Web サイトの約 70% をサポートしていると推定されています。関連する脆弱性が公開されると、政府の Web サイト、デジタル ゲーム プラットフォーム GOG、および多くの中小規模の Web サイトは緊急にパッチを適用する必要があり、一部の機関は攻撃を避けるために Web サイトを直接閉鎖しました。
Matthew Prince 氏は、Cloudflare が他の主要なソフトウェアに多くの重大なセキュリティ脆弱性があることを認識したが、関連製品の名前はまだ発表されていないことを明らかにしました。これらの問題の深刻さは、最近発見された PHP の脆弱性と同等であると同氏は指摘しました。一度公開されると、再び世界規模の修復作業が引き起こされる可能性がある。
プリンス氏は、同様の状況が今後頻繁に起こると予想しています。同氏は、今後数年間、人々はほぼ毎週のように新たなセキュリティ危機の出現を感じる可能性があり、業界全体が重大な脆弱性に対処するためのプレッシャーの高い状態が続くだろうと述べた。
彼の見解では、変化の主な理由は大規模な言語モデルの急速な開発にあります。これまで、大規模で複雑なソフトウェア コードの脆弱性を発見するには、セキュリティ研究者と攻撃者の両方に多くの時間と専門知識が必要でした。実際に悪用される可能性のある脆弱性を発見するには、多くの場合、専門家チームによる数週間またはそれ以上の分析が必要です。
現在、このしきい値は急速に低下しています。人工知能ツールを使用すると、研究者は複数の AI エージェントを同時に展開してコード ベースを自動的に分析し、これまで数週間かかっていた作業を数時間で完了できます。人工知能は問題の発見を支援するだけでなく、脆弱性の悪用手法の構築も支援し、脆弱性の発見からリスク検証までの時間を大幅に短縮します。
PHP の脆弱性の発見に携わったネットワーク セキュリティ チームである Wiz Research は、高度な AI モデルが研究プロセス全体で重要な役割を果たしたと述べました。これらのツールの助けを借りて、研究者は複数のアプリケーション シナリオに合わせて効果的な攻撃検証ソリューションを迅速に開発および調整でき、当初は複雑で時間のかかる研究作業を実現可能にします。
同時に、電子フロンティア財団 (EFF) は、今年 10 月だけでも、世界中の既知のソフトウェアの脆弱性の総数の約 3% がその月に新たに発見されたと指摘しました。セキュリティ研究組織 VulnCheck の調査でも、人工知能の支援により、発見されるデジタル セキュリティの脆弱性の数が大幅に増加していることが示されています。
しかし、専門家は、これはインターネットの脆弱性が高まっていることを意味するものではないと考えています。その代わりに、何年、場合によっては数十年も眠っていた多数の隠れた脆弱性が急速に暴露されています。短期的には企業、政府機関、Web サイト運営者に頻繁な修復のプレッシャーをもたらすことになりますが、長期的には、これらの問題が発見され修復された後、インターネット インフラストラクチャの安全性がさらに高まる機会となります。
業界アナリストは、現在のネットワーク セキュリティ業界は新たな段階に入りつつあると考えています。人工知能は防御者と攻撃者の両方に力を与え、脆弱性の発見、分析、悪用の速度を大幅に向上させています。今後数年間で、世界中のソフトウェア開発者、セキュリティ チーム、インターネット インフラストラクチャ オペレータは、AI 時代に新たに出現するセキュリティ課題に対処するために、アップデートとパッチのペースを加速する必要があるでしょう。
コメント