要約:
任天堂は、初代 Nintendo Switch の一部の QR コード機能にセキュリティ上の脆弱性があり、ホスト情報の漏洩や違法なコードの実行を引き起こす可能性があることを確認しました。影響を受けるデバイスは、できるだけ早くシステムを 23.0.0 にアップデートする必要があります。
任天堂が 9 月 10 日に公開した文書によると、このリスクには 2 つの使用シナリオが含まれています。フォト アルバムの「スマートフォンに送信」機能を使用してコンテンツを転送する場合と、「マリオカート ライブ: ホーム サーキット」で車を使用する場合です。どちらの機能も、本体またはテレビ画面に QR コードを表示します。
この脆弱性を悪用するには、悪意のある第三者が画面上の QR コードを直接読み取る必要があります。 QR コードが他人に読み取られるのを防ぐことができれば、脆弱性が悪用されることはありません。そうしないと、攻撃者がそれを使用して違法なコードを実行したり、ホストに保存されている情報を取得したりする可能性があります。
影響を受けるのは、システム バージョンが 23.0.0 より前の初代 Nintendo Switch です。任天堂はまた、Nintendo Switch 2 で本体情報が取得される危険性はないと述べています。
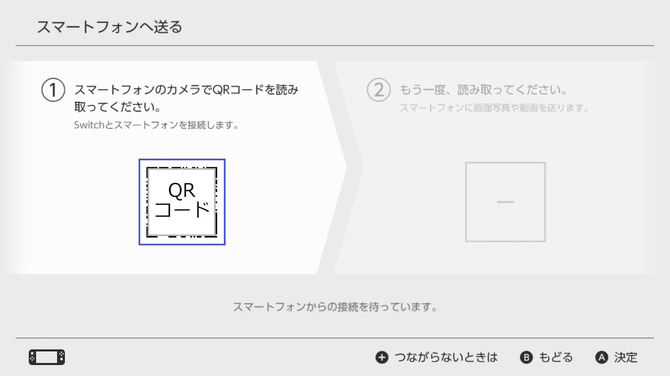
ユーザーは、HOME メニューから「設定」および「ホスト」に入り、現在のシステムバージョンを表示し、アップデートを実行できます。一時的にバージョンアップができないユーザーは、上記2つの機能を利用する際にQRコードが第三者に読み取られないように注意し、スマートフォンやレーシングカー以外の機器を接続しないでください。
コメント