
要約:
「ガーディアン」の報道によると、最近ヨーロッパの多くの国でスーパーマーケットの冷蔵庫や冷凍庫がサイバー攻撃の疑いを受け、一部の機器の温度が遠隔操作で50℃まで上昇したという。ほぼ同時に、世界最大の仮想通貨取引所であるバイナンスが63億ドルの盗難被害に遭い、ウクライナの緊急警報アプリもハッキングされ、キエフの住民に誤った核攻撃警告が送信された。
英国国立サイバー セキュリティ センター (NCSC) 所長のリチャード ホーン氏は、AI テクノロジーにより IT システムのセキュリティ脆弱性の露出が加速しており、サイバー攻撃はより頻繁になる新たな段階に入る可能性があると警告しました。
先週の月曜日、ロンドンの青果卸売業者であるアレックス・ピアース氏は、倉庫を検査中に異常を発見しました。No. 2 冷蔵キャビネットの霜取り表示灯が点灯し、制御パネルに異常な測定値が表示され、No. 4 冷蔵キャビネットでも同じ状況が発生しました。彼が一番大きな冷蔵庫に近づくと、霜取りランプが点滅し始めました。
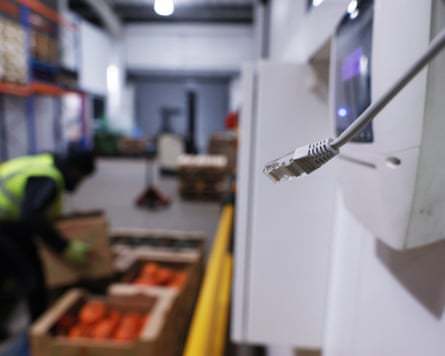
ピアースは冷蔵庫内の異常な温度を発見した後、ネットワーク ケーブルを抜きました
ピアース氏は、機器がネットワークによって攻撃されたのではないかと疑い、すぐに冷蔵庫をインターネットに接続しているコントロール ボックスを見つけて、ネットワーク ケーブルを抜きました。後に彼の判断が正しかったことが証明された。
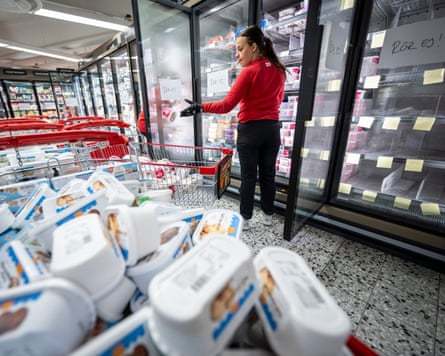
スウェーデンのスーパーマーケットの冷凍庫は、温度が摂氏 50 度に達したため空になりました
同日、ベルギー、エストニア、アイルランド、フィンランド、ルクセンブルク、オランダ、スウェーデンの小売業者も同様の問題を報告し、一部の店舗では冷蔵庫と冷凍庫の温度が 50°C (122°F) まで上昇しました。ピアース氏は、もし襲撃が土曜日の朝に起きて、自分がその場にいなかったら、火災を引き起こすことになっていたかもしれないと語った。
影響を受けるのは小売業者だけではありません。フランスの血液銀行も以前にもサイバー攻撃を受けたことがある。
数日以内に 3 つの大規模なサイバー攻撃が発生しました
ガーディアン紙は、欧州の冷凍機器に対する攻撃は、数日間に発生した 3 件の重大なサイバーセキュリティ事件のうちの 1 つにすぎないと指摘しました。
10 月 30 日、世界最大の仮想通貨取引所バイナンスから 63 億ドル (約 47 億ポンド) が盗まれ、仮想通貨分野における大規模盗難の記録を樹立しました。 11月1日、ハッカーはウクライナの緊急警報アプリケーションを標的にし、キエフの住民に偽の核攻撃警告を送信した。
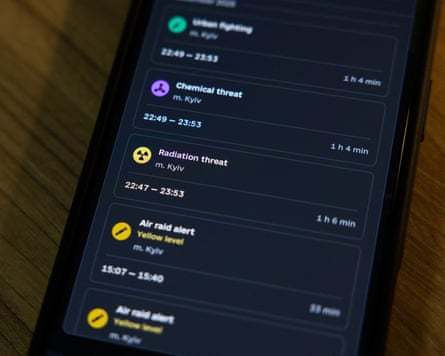
ハッカーは今月、ウクライナの緊急警報アプリを標的にし、キエフの人々に警報を送信しました。
英国国立サイバーセキュリティセンター所長のホーン氏は、世界は現在、新たなサイバー攻撃の「麓」の段階にあると述べた。同氏は、AI テクノロジーによって多数の IT システムに長年の欠陥が露呈しており、これらの脆弱性がいつでも攻撃者によって悪用される可能性があると考えています。
同氏は、短期的に最も深刻なリスクはサイバーセキュリティインシデントの大幅な増加であると指摘しました。ここ数か月の出来事から判断すると、この傾向はすでに現れ始めています。
先月、OpenAI の AI テクノロジーにより、コンピューター言語 PHP の脆弱性が発見されました。この脆弱性が悪用される懸念から、世界中の一部のWebサイトが予防措置を講じ、一時的にオフラインになった。以前、フランスのスーパーマーケットの冷蔵設備も攻撃を受けた。ガーディアン紙は、これは今回の大規模攻撃の前兆である可能性があると考えている。
AI により脆弱性の露出が加速し、ネットワーク攻撃のリスクが増大
テクノロジー起業家で評論家のアジーム・アズハル氏は、サイバーセキュリティの脆弱性を発見する AI モデルの能力により、業界が直面するリスクが変化していると考えています。サイバーセキュリティ企業クラウドフレアのマシュー・プリンス最高経営責任者(CEO)も先月、今後数年間にサイバーセキュリティ分野で憂慮すべき新たな事件が頻繁に発生する可能性があると警告した。
しかし、業界関係者は現在の脅威の深刻さについて異なる見解を持っています。
英国国立サイバー セキュリティ センターの初代 CEO であるキアラン マーティン氏は、現在のネットワーク セキュリティ状況は厳しいものの、前例がないわけではないと考えています。彼は、2017 年の NotPetya および WannaCry サイバー攻撃と、2021 年のランサムウェア攻撃数の急増について言及しました。
「今は悪い時期ですが、前例のないことではありません。私たちが経験しているのは、数年ごとに起こる出来事の波です」とマーティン氏は語った。
AI はネットワーク セキュリティの分野における攻撃力と防御力を確かに変えています。ガーディアン紙は、今年4月にAIスタートアップのAnthropicがMythosモデルをリリースして以来、大手テクノロジー企業によって発見されたITシステムの脆弱性の数が8倍に増加したと報じた。 AI モデルは、研究者がソフトウェアの欠陥をより迅速に特定するのに役立ち、攻撃者が突破口を見つけやすくなる可能性もあります。
ただし、発見された脆弱性の数が急増しても、実際の攻撃が同時に増加しているわけではありません。
サイバーセキュリティの専門家であるタル・ベリー氏は、脆弱性の数の急増が侵入の大幅な増加に直接つながることはまだ観察されていないと指摘しました。同氏は、犯罪者がこれらの新たに発見された脆弱性から利益を得ることは依然として難しい可能性があり、最近のランサムウェア攻撃による収益の減少もいくつかの証拠を提供していると考えている。
実際、このリーファー攻撃には特に高度な AI テクノロジーは必要ありませんでした。英国国立サイバーセキュリティセンターの運用ディレクター、ポール・チチェスター氏は、一部のコールドストレージ機器のオペレータが製品マニュアルで公開しているデフォルトのアクセスパスワードなど、一部の機器の問題は以前から公表されているため、攻撃者はこうした脆弱性を見つけるためにAIを「使う必要がない」と述べた。
ネットワーク セキュリティ会社の Sophos は、PHP の脆弱性を悪用する試みが多数確認されているものの、これによって顧客の間で引き起こされた重大なセキュリティ インシデントはまだ発見されていないと述べました。
スーパーマーケットの冷凍庫から家庭用ルーターに至るまで、インターネットに接続されたデバイスがエントリ ポイントになる可能性があります
この攻撃によって明らかになったもう 1 つの問題は、ネットワークに接続された多数のデバイスのセキュリティが長期間にわたって維持されていないことです。
ガーディアン紙は、ハッカーは主に業務用冷凍機器用のオペレーティング システムを提供する企業をターゲットにしていると述べました。これらのシステムの特性を利用してインターネットに接続し、エンドユーザーのデバイスにリモートから侵入します。
影響を受けたシステム サプライヤーの 1 つであるデンマークの企業 Danfoss は、影響を受けた機器のほとんどが古く、セキュリティ アップデートを受け取っていないと述べました。同社は長年、顧客に対しソフトウェアアップデートをインストールするか、古くなったシステムを交換するようアドバイスしてきました。
NCSC は、これらの事件は、スマート スピーカーからブロードバンド ルーターに至るまで、日常的にインターネットに接続されているデバイスがサイバー攻撃の入り口になる可能性があることを人々に思い出させていると指摘しました。
NCSC の最高技術責任者であるオリー ホワイトハウス氏は、そのようなデバイスには攻撃の明らかなリスクがあると述べました。メーカーは製品のセキュリティにより多くのリソースを投資する必要があり、消費者はより安全な製品に喜んでお金を支払い、ソフトウェアのアップデートを適時にインストールする必要があります。
顕著な問題の 1 つは、製品ライフサイクル後のセキュリティの維持です。一部のデバイスはまだ通常に使用されていますが、メーカーは生産を停止し、脆弱性を修正するためのソフトウェア アップデートを提供しなくなったため、長期的なセキュリティ リスクが生じます。
ピアース氏は、2018 年に設置した米国企業コープランド社の冷蔵キャビネット監視システムも更新する必要があることに今では気づいたと述べました。
「教訓は得られましたか? はい。ここに脆弱性があり、おそらく認識しておくべきでしたが、幸いなことに、私たちへの影響は深刻ではありませんでした。」と彼は言いました。
地政学とサイバー攻撃のグレーゾーン
技術的な脆弱性に加えて、地政学的な要因もあり、ヨーロッパ諸国はサイバーセキュリティのリスクに対する懸念を強めています。
ガーディアン紙は、最近のいくつかの攻撃の背後にはさまざまなタイプの攻撃者がいる可能性があると指摘しました。バイナンスの盗難は北朝鮮によるものとされ、ウクライナの警告アプリケーションへの攻撃ではロシアが疑惑の対象となりました。欧州の冷凍機器攻撃については、まだ明確な結論は出ていない。
サイバーセキュリティ会社 Lupovis の CEO、Xavier Bellekens 氏は、彼のチームが冷蔵機器のコントローラーをシミュレートする「ハニーポット」トラップを設定し、一部の攻撃者が悪意のある活動に対する規制が緩いインターネット サービス プロバイダーを利用していることを観察したと述べました。この戦術は、ロシアに関連すると考えられる以前の悪意のあるサイバー活動と類似点があります。
「彼らはロシアの組織だと確信していますか? いいえ。しかし、その方向を示すいくつかの兆候があります」と彼は言った。
フィンランドの状況は、ヨーロッパが直面しているサイバーセキュリティの圧力も反映しています。
フィンランドとロシアの国境は長さ 1,340 キロメートルです。 2022年にロシアとウクライナ紛争が勃発して以来、同国ではサイバー攻撃が増加している。フィンランド国立サイバーセキュリティセンターは、昨年21,000件近くのサイバーセキュリティインシデントを記録したが、その数は2022年には約13,000件になるだろう。報告によると、今年はハッカーが50,000台ものフィンランド政府の携帯電話にも侵入し、昨年はフィンランド国防省のウェブサイトを麻痺させた。
しかし、サイバーセキュリティの専門家は、すべてのサイバー攻撃が国家主体によるものであるべきではないとも警告しています。世界中には巨大なサイバー犯罪エコシステムが存在します。ハッカーの中には、金銭的利益を目的に活動する者もいれば、政治的目的を目的とする者もおり、ロシアやイランなどの国と程度の差はあるものの関係を持っている者もいます。この関係は不明瞭なことが多く、これにより攻撃元を追跡することも困難になります。
サイバー脅威の増大に直面して、英国政府は先月「Be Ready」キャンペーンを開始し、天候、ネットワーク、その他の重大な緊急事態に対処するために、3 日分の食料と最大 9 リットルのボトル入り飲料水を備蓄することを推奨しました。ウェス・ストリーティング英国国防長官は、英国は日常インフラを標的とした「国家支援のテロ」の脅威に備える必要があると述べた。
しかし、サイバー攻撃は必ずしもインフラストラクチャへの長期的な損害を意味するわけではありません。
ガーディアン紙は、発電所爆破などの物理的攻撃とは異なり、サイバー攻撃による被害の一部は、ソフトウェアのアップデート、脆弱性へのパッチ適用、または機器をネットワークから直接切断することで解決できると指摘しました。物理的な攻撃は数か月以上にわたって送電網を停止させる可能性がありますが、サイバー攻撃は同じレベルの永続的な影響を及ぼさない可能性があります。
一部の当局者は、国家主体にとってサイバー攻撃の目的は社会的パニックを引き起こすことにあるのではないかと考えています。スーパーマーケットの冷凍庫を暖房装置に変えたり、血液銀行をハッキングしたりしても、長期的な被害は生じないかもしれませんが、日常インフラの安全性について国民の懸念を高めるには十分です。
現在、関連する脆弱性はパッチされている可能性がありますが、セキュリティ リスクを抱えた古い機器やレガシー システムが依然として多数存在します。
ピアース氏は、まだ冷凍装置へのインターネット接続を再接続していないが、ビジネスにそれ以外の影響は出ていないと述べた。以前にもフランスのスーパーマーケットで同様の攻撃が発生していたが、自分の会社が次の標的になるとは予想していなかった。
「ハッキングして混乱を引き起こすというのは、ほとんどの人にとって理解するのが難しい概念です」と彼は言いました。
コメント