
要約:
Google は最近、Chrome 脆弱性報奨プログラム VRP の調整を発表する発表を行いました。新しいルールは直ちに発効することが発表され、セキュリティ研究者が Google ブラウザのメモリ破損問題に対する脆弱性を発見するよう奨励されました。今回のアップデートにより、メモリ破損の脆弱性に対する基本報奨金は最低 500 ドルから 2,000 ドルに増額され、ブラウザ、ネットワーク、GPU プロセスにおける書き込み制御の脆弱性が証明された場合は最大 20,000 ドルを獲得できるようになります。
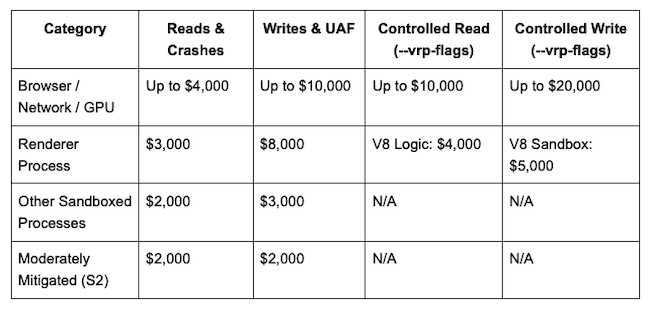
報奨金額は、脆弱性の種類と影響に応じて等級分けされます。
ブラウザ、ネットワーク、GPU プロセスの脆弱性は、読み取りまたはクラッシュのバグで最大 4,000 ドル、書き込みと解放後の使用のバグで 10,000 ドル、制御された読み取りの場合は 10,000 ドル、制御された書き込みの場合は 20,000 ドルの価値があります。
レンダラー プロセスの書き込みおよび解放後の使用の脆弱性には最大 8,000 ドル、V8 エンジンのサンドボックスの脆弱性には両方とも 5,000 ドル、V8 エンジンのロジックの脆弱性には 4,000 ドルの報奨金が課せられます。その他のサンドボックスで保護されたプロセスには、読み取りまたはクラッシュのバグには 2,000 ドルの価値があり、書き込みおよび解放後の使用のバグには 3,000 ドルの価値があります。
Google では、メモリ安全性レポートが Google のインフラストラクチャ上で再現可能であることも要求しています。該当するテスト環境の報告がない場合、報酬額が基本報酬に制限される場合がございます。 Googleは、この要件は主に、再現可能で実際の影響がより大きい脆弱性と報酬を一致させることであると述べた。
ミッドリスク ボーナスを追加し、ファザー ボーナスを復元しました:
Chrome VRP プログラムには、メモリ以外のセキュリティ脆弱性に対する新しい報酬も追加されました。 S2 中リスクの問題は、レポートに修正が含まれているか、修正に直接貢献している場合、2,000 ドルの報酬を受け取ることができます。影響が大きい非メモリセキュリティサンドボックスエスケープ脆弱性の場合、最大2万ドルの報奨金が提供される。
Google はまた、新しいファズ テスターを開発して貢献したセキュリティ研究者に報酬を与えるために、2,000 ドルの Chrome Fuzzer ボーナスを復活させました。 Google は、ベスト レポートやベスト脆弱性などの新しい年次コミュニティ賞も追加しました。 Googleは、社内のAI脆弱性検出機能の向上に伴い、セキュリティ研究者が自動化ツールでは発見しにくい問題を発見できるよう奨励プログラムの方向性を調整していると述べた。
コメント