
要約:
Google は現地時間 10 月 28 日、新世代の最先端の人工知能モデルである Gemini 4 Carbon を正式にリリースしました。これは、ソフトウェア プログラミング、複雑なタスクを実行するエージェントの能力、およびネットワーク セキュリティ防御機能の改善に重点を置いています。 Googleによると、新モデルはソフトウェアの脆弱性の発見、脆弱性の悪用可能性の検証、セキュリティ上の欠陥の修復において大幅な進歩を遂げており、複数のベンチマークテストにおいてOpenAIやAnthropicの主力モデルを上回っているという。ただし、その強力なネットワーク セキュリティ機能がもたらす可能性のある潜在的なリスクを考慮すると、Google は現在、一部の選ばれたネットワーク セキュリティ防御機関にのみ公開されており、すべての開発者や一般ユーザーがすぐに利用できるわけではありません。
Gemini 4 Carbon は、Google が今月 Gemini 4 Argon を発売した後のもう 1 つの最先端モデルです。 Googleによると、新モデルはArgonに基づくコード生成、エージェントワークフロー、長期にわたる複雑なタスク処理機能をさらに強化しており、特にネットワークセキュリティの分野に最適化されているという。同社は、ソフトウェアの脆弱性を発見して修復する人工知能の能力を向上させることで、企業がシステムをより効果的に保護できると同時に、新しいコードがセキュリティ上の欠陥をもたらすリスクを軽減できると期待している。
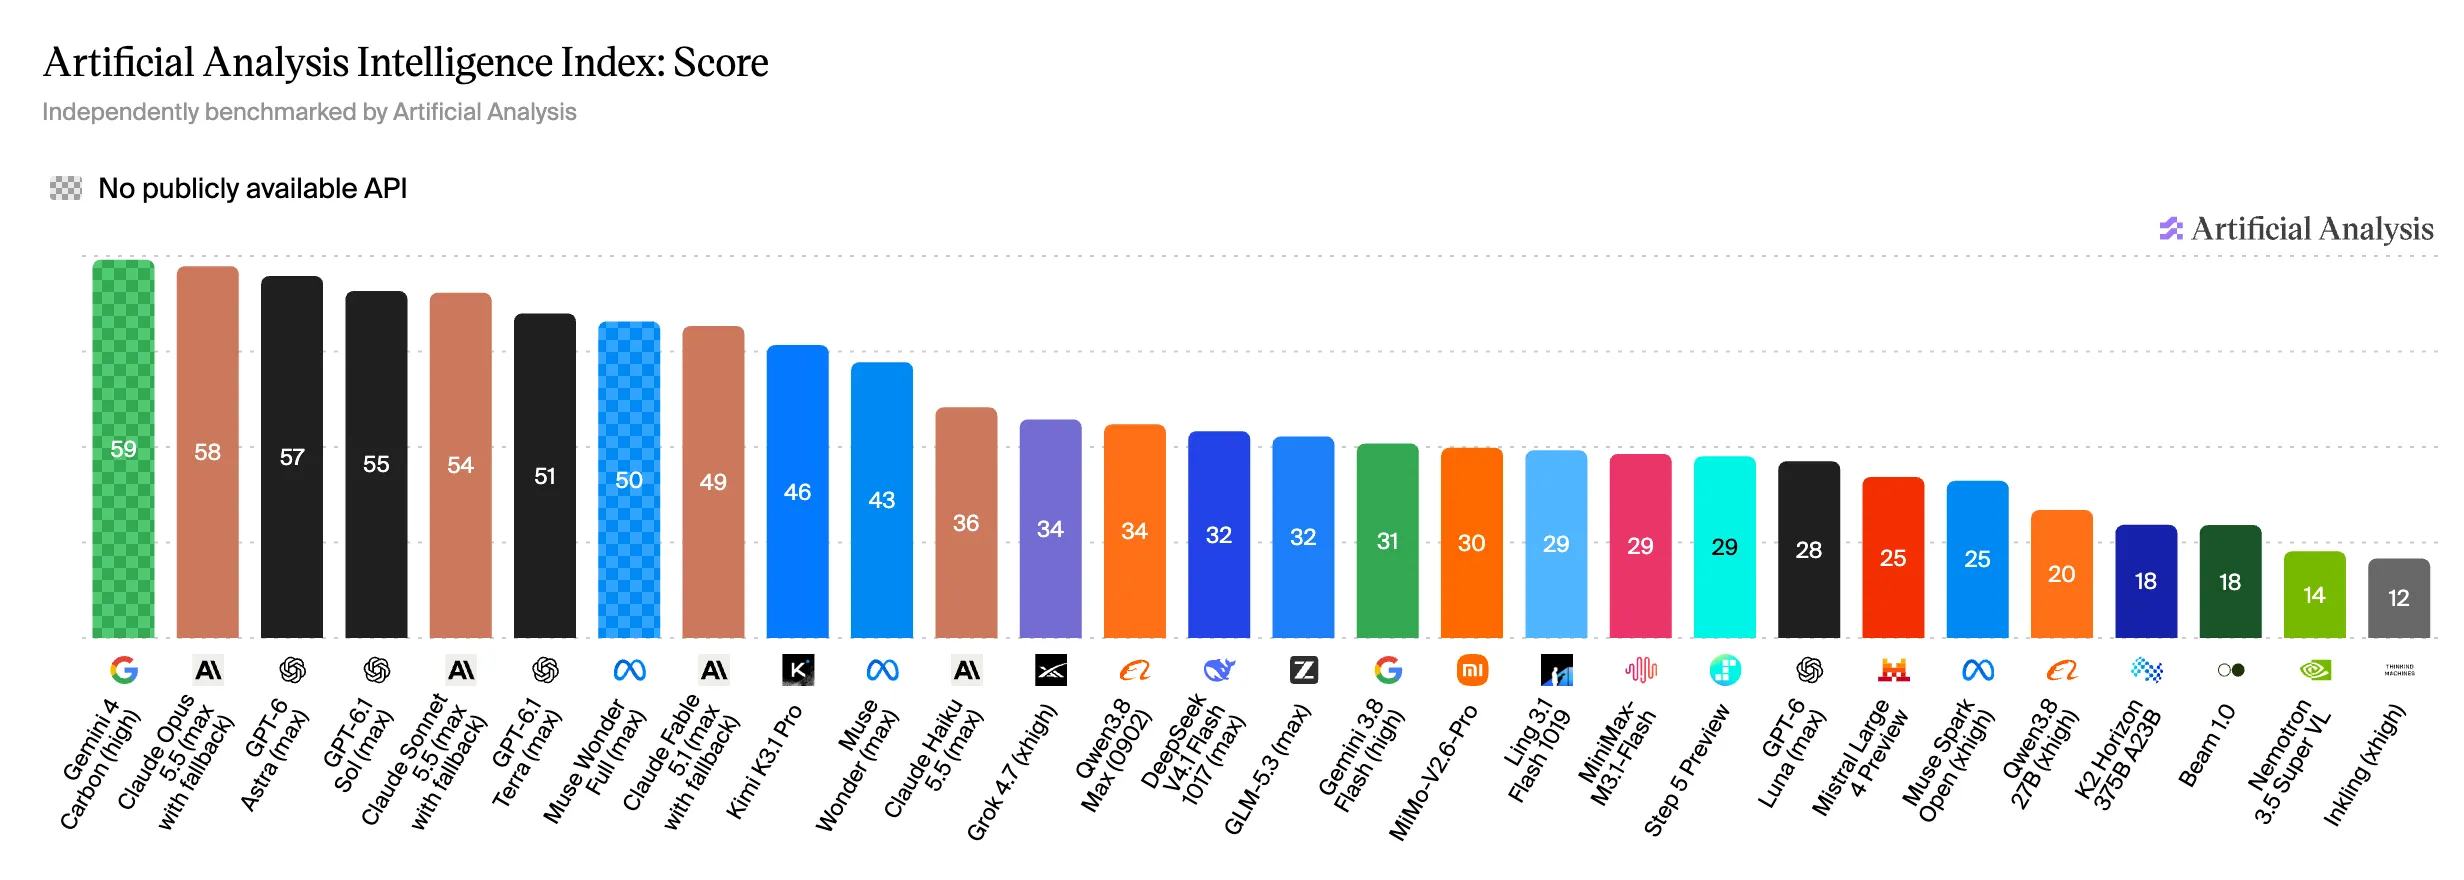
全体的なパフォーマンスに関して、Google は Artificial Analysis が発表した Artificial Analysis Intelligence Index 5.0 の評価結果を引用し、Gemini 4 Carbon が Anthropic の Claude Opus 5.5 や OpenAI の GPT-6 Astra を抑えて 59 ポイントで第 1 位にランクされたと述べました。このリストはモデルの機能を多次元で包括的に調べていますが、ベンチマークごとにタスクの種類や評価方法が異なるため、包括的なランキングは、そのモデルがすべての実際のアプリケーションで利点があることを意味するものではありません。
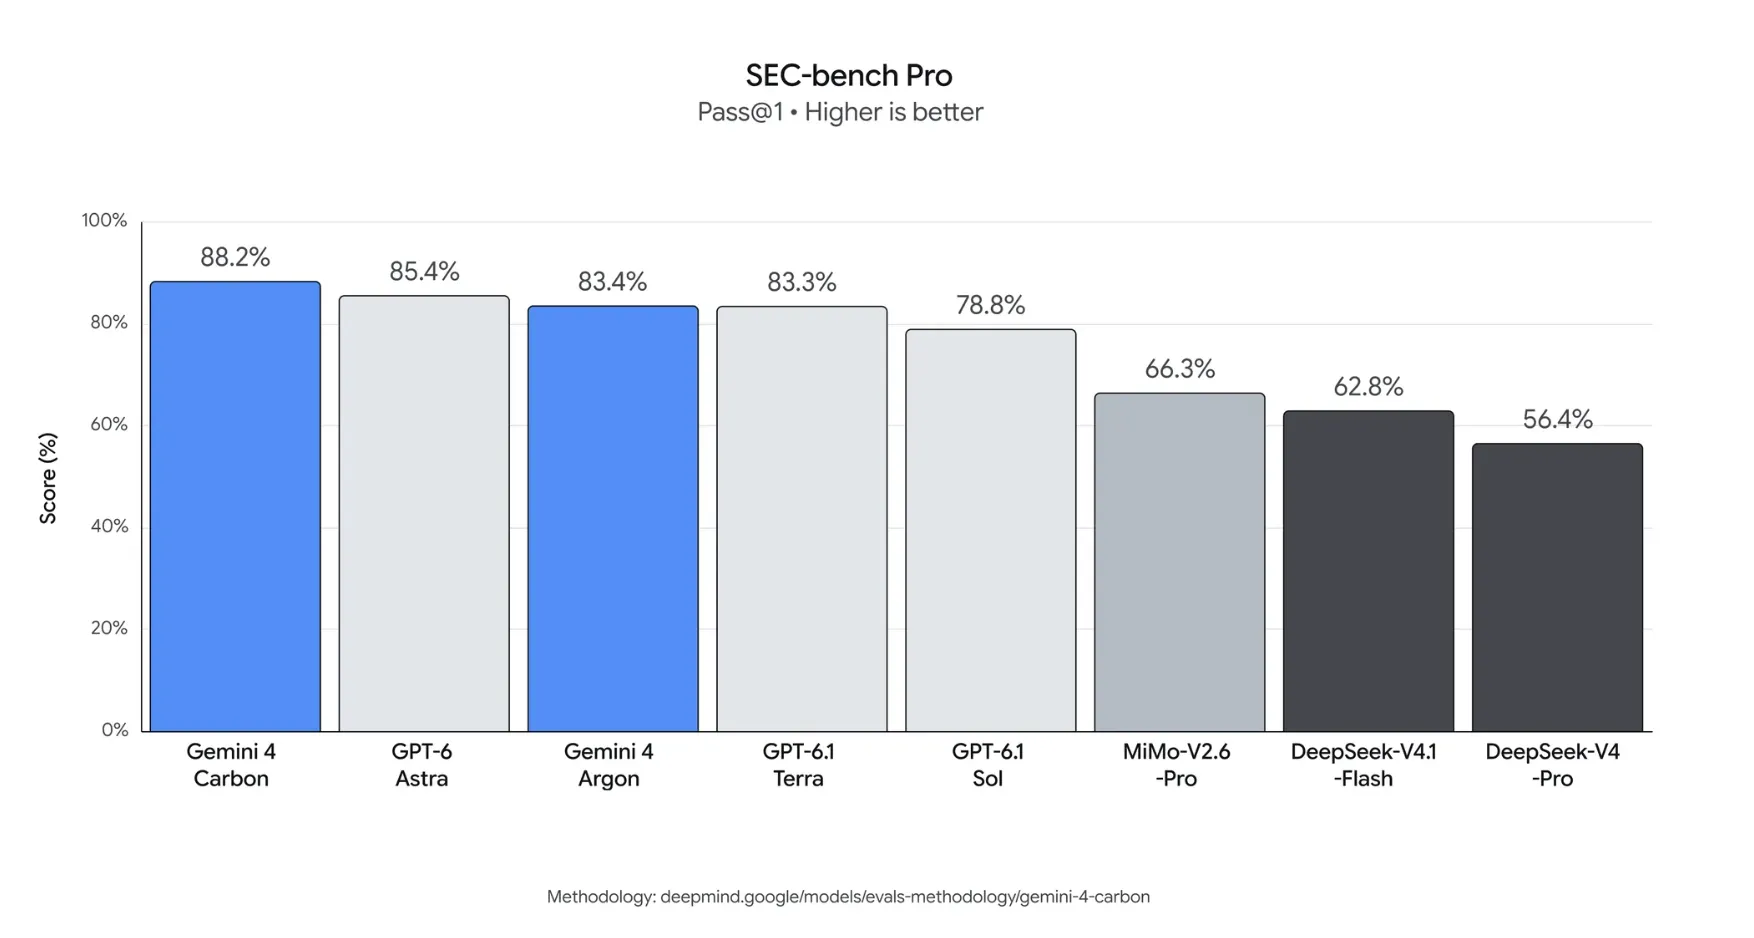
サイバーセキュリティが今回の立ち上げの中核です。 Google が発表したデータによると、Gemini 4 Carbon は、主に実際のソフトウェアの脆弱性を発見するモデルの能力を評価する SEC-bench Pro ベンチマーク テストで 88.2% のスコアを達成しました。 ExploitGym テストでは 54.8% のスコアを達成しました。このテストは、脆弱性の悪用可能性を検証し、対応する悪用計画を構築するモデルの能力を測定するために使用されます。 CWE ベンチ テストでは 71% のスコアを達成しました。このテストでは、特定されたセキュリティの弱点に対してモデルが効果的な修復ソリューションを提案できるかどうかを評価することに重点が置かれています。
これらの機能は、ソフトウェア セキュリティ作業の複数の重要な側面をカバーします。従来のセキュリティ ツールは通常、事前定義されたルール、既知の脆弱性の特性、および特定のテスト プロセスに依存しますが、高度な人工知能モデルは、複雑なコードをさらに分析し、大規模なソフトウェア システムに隠された欠陥を発見し、開発者が脆弱性の原因を理解し、最終的に対象を絞ったパッチを生成するのを支援することが期待されています。
ただし、脆弱性の発見と脆弱性の悪用の間には重要な違いがあります。プログラムの欠陥を特定できても、モデルが実際の環境でこれらの欠陥をうまく利用できるとは限りません。同様に、一見合理的と思われる修正コードを生成しても、脆弱性が完全に排除されたことを意味するわけではありません。 Google が公開するテスト結果は、特定の評価条件下でのパフォーマンスを反映しています。実際のセキュリティ効果は、コード環境、テスト方法、およびその後の手動検証によって異なります。
Google はまた、Gemini 4 Carbon は内部テストで安全なコードの生成において Gemini 4 Argon の 2 倍以上の成功を収めたと述べました。 Chrome チームはまた、内部評価で、Carbon は他のいくつかのラボの最先端モデルよりも大幅に優れた高品質のセキュリティ パッチを生成したと報告しました。ただし、これらの結果は主に Google 独自のテスト環境から得られたものです。特定の評価条件とテスト タスクが最終パフォーマンスに影響を与える可能性があり、それを検証するにはさらに多くの独立したテストが必要です。
サイバーセキュリティに加えて、Gemini 4 Carbon は、長期間にわたる継続的な実行が必要なエンジニアリング タスク向けに最適化されています。 Googleによると、社内チームはモデルが何日も連続して実行され、何度も失敗や試行を繰り返した後も、複雑な複数段階のエンジニアリングの問題に取り組み続けているのを観察したという。
これらのタスクには、大規模なコード ベース内の困難なバグの特定、低レベルのシステム問題のトラブルシューティング、および複数のモジュールにわたるコード変更の実装が含まれる場合があります。 1 つの質問に答えるだけで済むチャットボットとは異なり、エージェントは計画を立て、ツールを呼び出し、結果を確認し、実行中にフィードバックに基づいて計画を調整する必要があります。タスクが複雑になるほど、モデルはコンテキストの一貫性を維持し、行き詰まったときに途中で諦めないようにする必要があります。
Google によると、このような長期的なタスクに対処する場合、Carbon は失敗経路を特定し、タスクを完了するための信頼性の低い近道を回避するのが得意です。実際の開発プロセスでは、これによりエンジニアがトラブルシューティングを繰り返す時間が短縮され、人工知能がより継続的にソフトウェアのメンテナンスやデバッグ作業を行えるようになることが期待されています。
同時に Google は、新しいモデルでは信頼性も向上していると強調しました。同社によれば、Carbon は Argon に比べて根拠のない主張を約半分に減らすという。不十分な証拠や曖昧な問題に直面した場合、モデルは、証拠のない答えを直接与えるよりも、情報をさらに検索したり、異なる情報間の矛盾を指摘したり、まだ完了できないステップを明確に示したりする可能性が高くなります。
プロンプトインジェクション攻撃の防御という点では、Google が公表した内部評価結果も注目に値します。ヒント インジェクション攻撃は通常、悪意のある命令を Web ページ、ファイル、またはその他の外部コンテンツに隠すことにより、人工知能システムを本来のミッション目標から逸脱させます。 Googleによると、Grey Swanの間接プロンプトインジェクションテストでは、Carbonの攻撃成功率はArgonの0.7%から0%にさらに低下、つまりテスト対象となった攻撃試行では成功例はなかったという。
ただし、単一のベンチマークで攻撃が観察されなかったという事実は、モデルがすべてのヒント インジェクション攻撃に耐性があることを証明するものではありません。実環境における攻撃手法は今後も変化し続ける可能性があり、より信頼性の高いセキュリティシステムを構築するには、権限管理、ツール呼び出し制限、入力内容レビュー、手動監視などの対策とモデルを組み合わせる必要もあります。
ネットワーク セキュリティの分野における Carbon の機能がさらに強化されたため、Google は段階的なオープン戦略を採用することを決定しました。この新しいモデルは、まず同社の Fairwind プログラムを通じて、サイバーセキュリティ防御組織の選ばれたグループに提供されます。 Googleによると、同社は米国政府が推進する最先端モデルの自主的なリリース前テストプロセスに参加しており、最初のユーザーからのフィードバックに基づいてセキュリティ保護メカニズムの調整を継続し、その後、より信頼できるパートナーに段階的に公開していく予定だという。
Google は、Carbon がすべての開発者、企業、一般ユーザーに公開される正確な日付をまだ発表していません。同社は、必要なテストと保護措置の調整を完了した後、できるだけ早くこのモデルをより多くの製品やサービスに導入したいと述べた。
この限られたオープン性戦略は、人工知能業界が直面している本当の課題を反映しています。セキュリティ チームが脆弱性を発見するのに役立つモデルは、悪意のある個人が攻撃の入り口を見つけたり、悪用ツールを開発したりするために使用される可能性もあります。モデルの機能が強力であればあるほど、さまざまな使用シナリオでそれがもたらす可能性のある二重使用リスクを評価する必要がある企業が増えます。
価格の点では、Gemini 4 Carbon の初期価格は Gemini 4 Argon と同じで、入力トークン 100 万あたり 2 ドル、出力トークン 100 万あたり 10 ドルが課金されます。 Google はまた、入力トークンのキャッシュに対して大幅な割引を提供しており、割引範囲は入力トークン価格の 95% です。ただし、この価格はプロモーション期間の価格です。その後 Google が発表した価格は、入力トークン 100 万あたり 4 米ドル、出力トークン 100 万あたり 20 米ドルです。正式な調整時期は未定。
製品のポジショニングの観点から見ると、Carbon は単にチャット エクスペリエンスを追求する新しいモデルではなく、複雑なソフトウェア エンジニアリング、タスクの継続的な実行、およびネットワーク セキュリティ防御に重点を置いたプロフェッショナル ツールです。その価値は、正しい答えを与えることができるだけでなく、長期間にわたって作業を完了し続け、エラー、あいまいな要件、または潜在的なセキュリティ リスクに遭遇したときに適切に対応できることにもあります。
このリリースは、Google が最先端モデルの反復ペースを加速していることも示しています。 Gemini 4 Argon の発売直後、Carbon はいくつかの主要なパフォーマンス指標をさらに改善しました。企業ユーザーにとって、この迅速な反復により、人工知能テクノロジーが実際のソフトウェア開発およびセキュリティ運用プロセスに入るまでの時間が短縮されることが期待されますが、同時に独立した評価、継続的な監視、およびセキュリティ検証の重要性も高まります。
現在、Gemini 4 Carbon は Google が公開した多くのベンチマーク テストで優れた結果を達成していますが、その実際のパフォーマンスは、より多くの独立機関や実際のユーザーによって検証される必要があります。サイバー攻撃がますます巧妙化するにつれ、人工知能はセキュリティチームにとって重要な防御ツールとなる可能性があり、脆弱性の発見と悪用の自動化も進む可能性があります。 Googleは、技術的能力を解放しながらそのリスクをさらに評価し、対応する使用境界を段階的に確立することを期待して、まず審査を受けた防衛機関にこのモデルを公開することを選択した。
コメント