
要約:
Google 脅威インテリジェンス チームは最近、Google の子会社である Mandiant のセキュリティ研究者がハッカー チーム TeamPCP の中核チャット グループに密かに潜入し、オープンソース ソフトウェア エコシステムに対するハッカー チームの大規模なサプライ チェーン攻撃を監視し続けていたことをセキュリティ カンファレンスで明らかにしました。潜入ですから当然潜入の利点もあります。ハッカーが攻撃を開始する前に、Google は被害を受けた企業やクラウド サービス プロバイダーが事前に盗まれた認証情報に対処できるよう支援していました。
仮想キャラクターを作成してハッカーの信頼を獲得します:
このセキュリティ研究者は、Google からハッカー グループに潜伏するよう割り当てられました。この目的のために、チームは時間をかけて仮想キャラクターを構築し、ハッカーと対話して信頼を築きました。このハッカーは TeamPCP チームに招待されました。この信頼層に基づいて、Google チームの潜入アナリストも無事に受け入れられ、コア チャット グループに参加しました。
この中心的なチャット グループには 12 人が参加しており、主に攻撃の進行状況、盗まれたデータ、その後の恐喝計画の策定について話し合います。 TeamPCP が開発したワームは、短期間に多数のアプリケーションに感染し、企業の機密データを盗み、企業から機密データを窃取する可能性があります。企業が身代金を支払わない場合、機密データが漏洩する可能性があります。
内部関係者になってハッカーのデータを盗み、漏洩した認証情報を取り消すよう AWS に通知します。
この攻防戦では、Google セキュリティ チームのアナリストが内部関係者の役割を果たしました。アナリストは、ハッカーが多数のユーザー名、パスワード、アクセス資格情報をサーバーに集中的に保存していることを発見しました。関連する手がかりが Google セキュリティ チームに報告されました。 Google のセキュリティ チームは、影響を受けた企業に 1 つずつ通知することはしませんでしたが (非効率すぎるため)、Amazon AWS に直接連絡して、侵害されたすべての認証情報を一括で取り消しました。
証明書の失効完了後、Google は被害企業が認証情報のローテーションを迅速に完了し、アクセス権を強化できるよう、被害企業に電子メールを送信し始めました。これにより、ハッカーが被害企業の内部施設にアクセスして、漏洩した認証情報を介してデータを盗むことができなくなります。潜入アナリストは攻撃の開始には決して関与しておらず、潜入作戦は Google が TeamPCP に関するより多くの内部情報を収集するのに役立ちました。
2 人の中心メンバーの逮捕も潜入捜査に関連しています:
Google が、内部チャット グループでのハッカーの操作ミスに基づいて、潜入アナリストが容疑者のメンバーに関する手がかりを法執行機関に提供していたことを明らかにしたことは注目に値します。 TeamPCP メンバーはインターネットを通じても通信することに注意してください。これらのメンバーはさまざまな国に散らばっており、メンバーはお互いの正体を知りません。
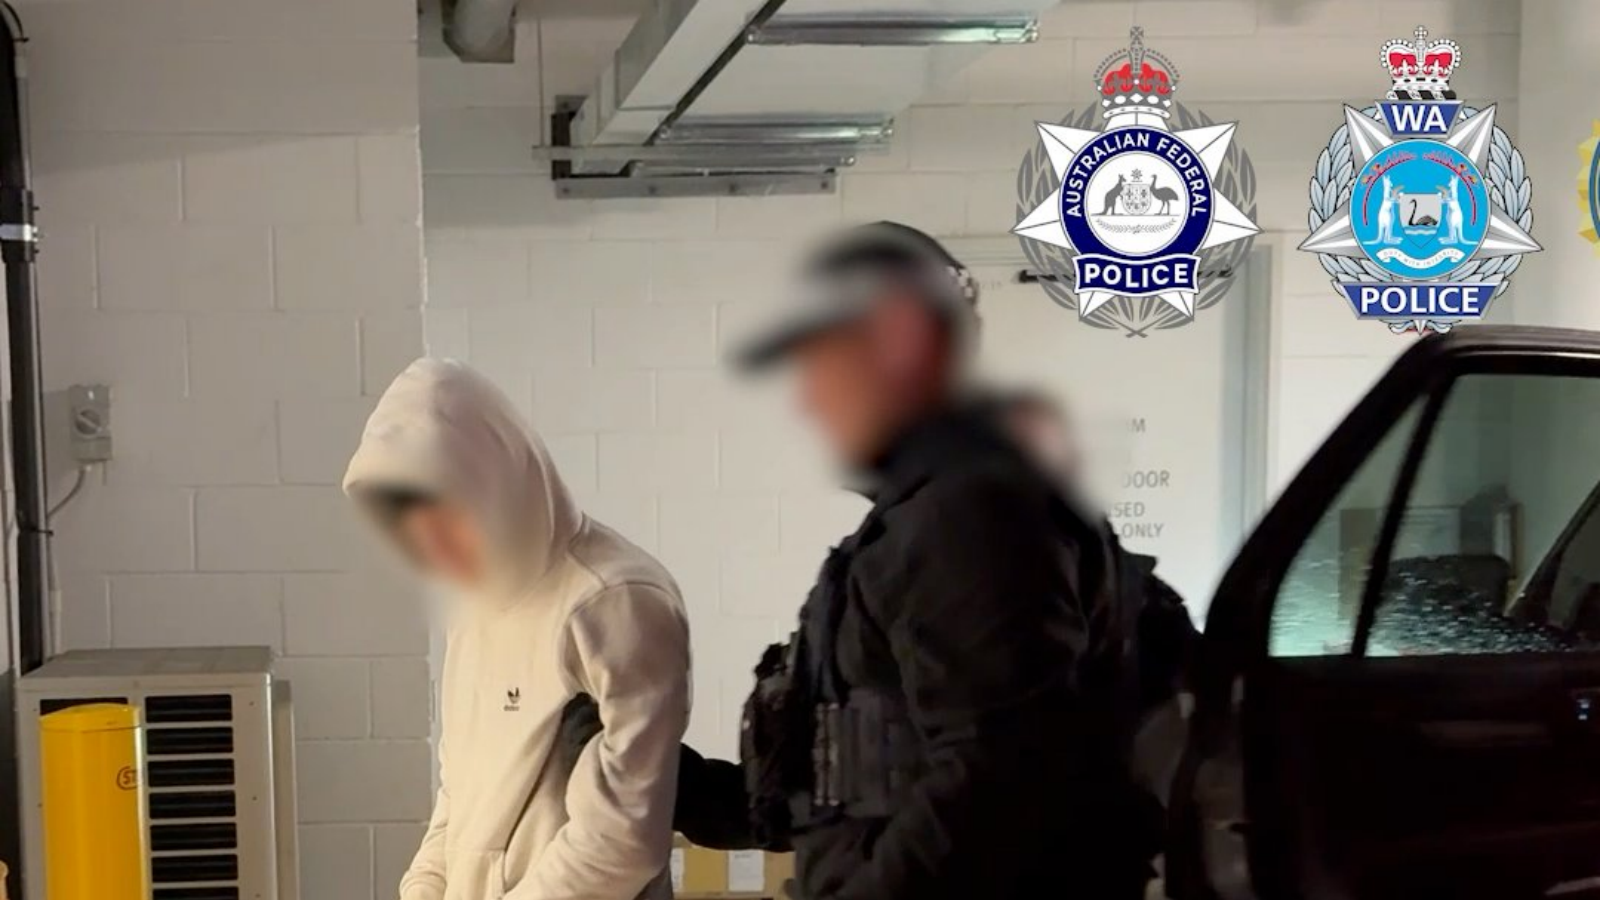
FBI とオーストラリア警察は以前、オーストラリアで TeamPCP の中心メンバー 2 名を逮捕するために協力しました。 Googleは詳細を明らかにしていないが、これら2人の中心メンバーの逮捕には潜入アナリストが関係している可能性が高い。
コメント