要約:
半導体大手のインテルは最近、長期にわたって実施してきたサイバーセキュリティ脆弱性報奨金プログラム「Bug Bounty」を正式に終了したと発表しました。このプログラムの以前の報酬体系では、外部のセキュリティ研究者やホワイトハッカーは、インテルのハードウェア、ファームウェア、または重要なソフトウェアの高リスクのセキュリティ脆弱性を発見して非公開で報告すると、最大 10 万ドルの現金報酬を受け取ることができました。この戦略的調整は、インテルのセキュリティ脆弱性収集とセキュリティ コミュニティの協力モデルに大きな変化をもたらします。
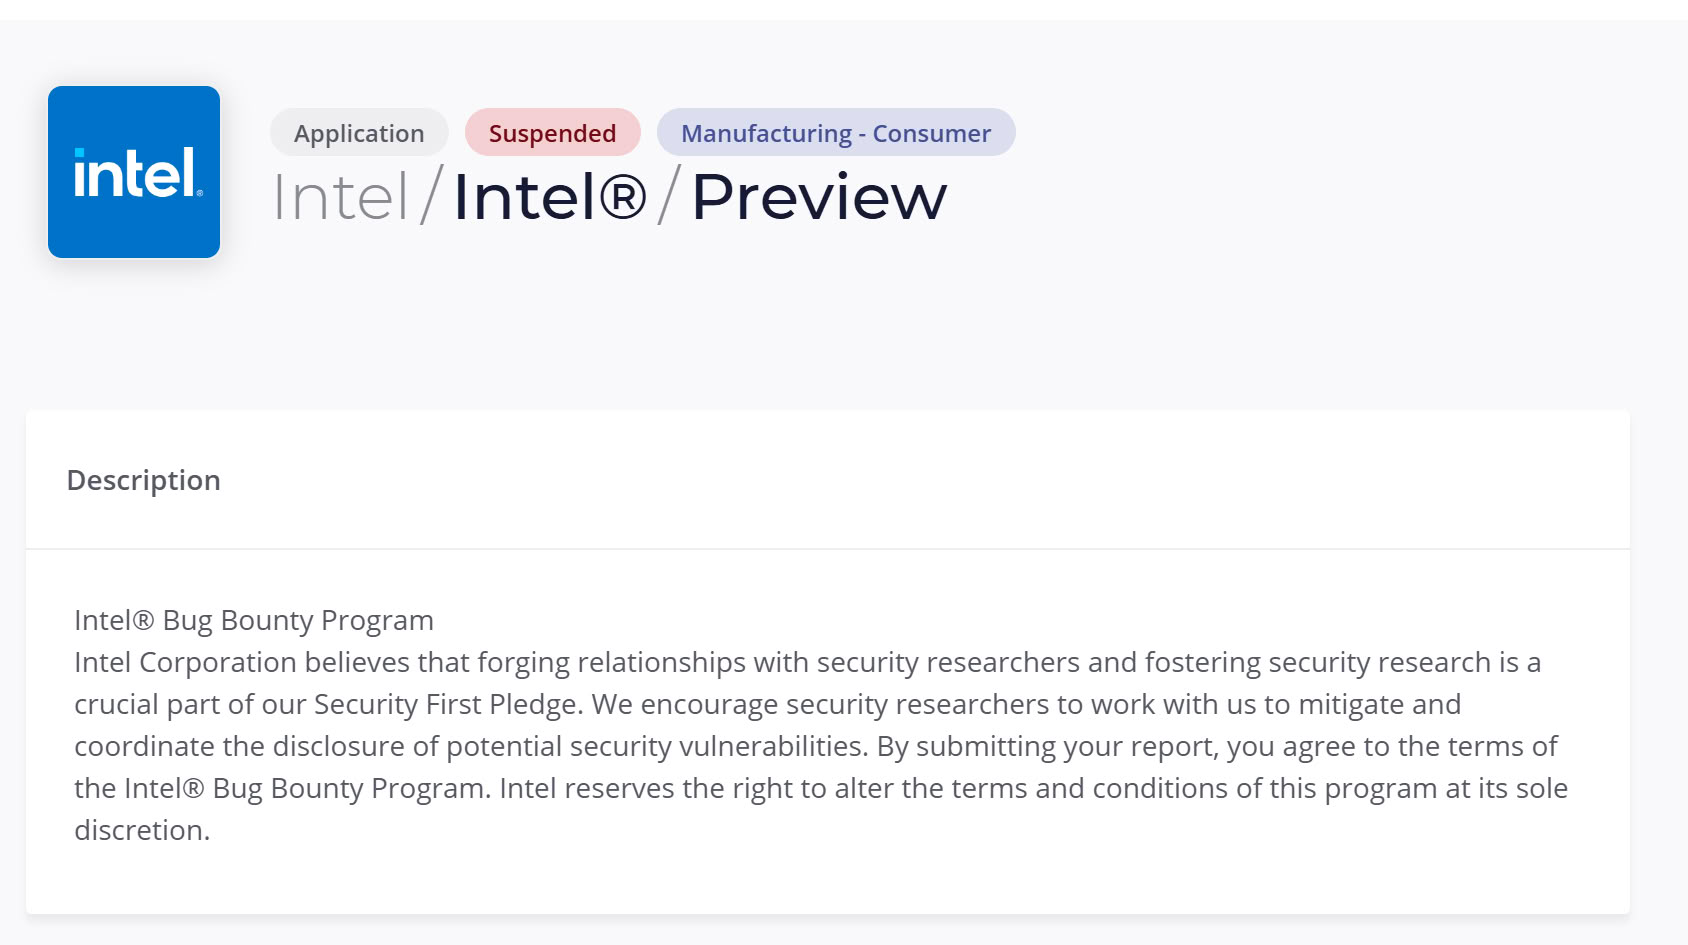
世界の大手チップ メーカーとして、インテルのバグ報奨金プログラムはここ数年、極めて重要な役割を果たしてきました。特に、Spectre や Meltdown などの一連のハードウェア レベルの予測実行およびサイドチャネル攻撃の脆弱性が世界的な注目を集めた後、このプログラムはインテルにとって、潜在的な脆弱性のトラブルシューティングとゼロデイ攻撃の防止を支援する世界トップのセキュリティ専門家を惹きつける重要な防衛線となっています。しかし、世界的なサイバーセキュリティのコンプライアンス要件が進化し、社内のセキュリティ戦略が見直される中、インテルはこの高額な現金報酬モデルを終了することを決定しました。
インテルは一般および独立研究者向けのバグ報奨金プログラムを終了したが、これは製品のセキュリティ防御を緩和することを意味するものではないと強調した。 Intelは、同社は今後、自社の大規模な社内セキュリティ研究開発チームにさらに依存しつつ、特定の信頼できるサードパーティのセキュリティ機関、学術パートナー、業界提携との対象を絞ったセキュリティテストの協力を深めていくと述べた。さらに、インテルは研究者から提出された脆弱性報告に対する準拠した調整された開示チャネルを引き続き維持しますが、以前の高額な金銭的報酬に匹敵することを自動的に約束することはなくなります。
サイバーセキュリティ業界は、インテルの決定に対してさまざまな反応を示しています。直接的な金銭的インセンティブが欠如しているため、独立系ハッカーが脆弱性をメーカーに直接報告する熱意が減退する可能性があり、未公開の脆弱性の一部が闇市場に流出する可能性さえあります。しかし、一部のアナリストは、チップアーキテクチャがますます複雑になる中、一般公開の報奨金に頼ることではもはや深刻な技術的リスクに対処できなくなっていると考えている。現在のコストと効率を考慮すると、より体系的なセキュリティ事前レビューと的を絞った協力を確立するために予算を変更することは、チップメーカーにとって避けられない選択かもしれません。
コメント