
要約:
According to Nikkei Asia, the supercomputer "Fugaku" operated by Japan's government-backed research institution RIKEN recently suffered a cyber security intrusion.攻撃者はそのオペレーティング システムに不正にアクセスしました。最大
4,597 人の個人情報および関連する機密データが漏洩した可能性がある
。この事件は、日本の科学研究機関のサイバーセキュリティ投資における欠陥も露呈させた。
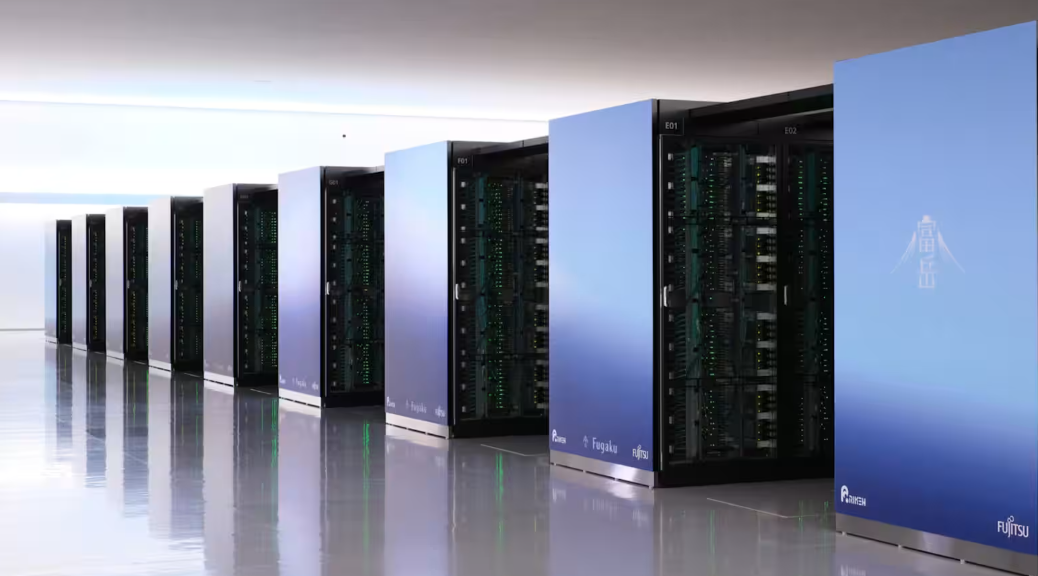
理化学研究所は現地時間月曜日、スーパーコンピューター「富岳」のオペレーティングシステムに不正アクセスがあったことを発見したと発表した。同研究所によると、盗まれた可能性のある情報にはユーザー名、研究データ、システムアクセスに使用される秘密鍵などが含まれており、最大4,597人が関与しているという。
報告書は、科学技術分野における日本政府の予算が比較的限られていると指摘しました。政府支援の伸びが停滞する中、国立大学や理化学研究所などの科学研究機関は企業との連携を通じて外部からの資金支援を求めるようになった。
理化学研究所は、外部研究者の利用を容易にするため、ネットワークデータ交換などのサポート機能を含め、富岳のオープン性の向上を進めてきました。しかし、デバイスへのアクセスの利便性が高まるということは、サイバー攻撃のリスクも高まることを意味します。
報道によると、富岳の2026年度の運営費は約140億円(約8,780万米ドル)となる見込みです。
、うち約130 億円
電力、光熱費、その他の運営費のため。理研は、運営費にはサイバーセキュリティ関連の費用が含まれていると述べたが、セキュリティへの投資は光熱費やその他の運営費と比較すると小規模であることを認めた。日本の文部科学省の高官は、日本は過去 2 ~ 3 年にわたり、情報システムの変革を含むネットワーク セキュリティ対策を強化してきたと述べました。しかし、同当局者は、サイバー脅威のエスカレーションはここ数カ月で大幅に加速しており、既存のセキュリティ対策を単に拡張するだけでは現在のリスクに対処するのに十分ではなくなっていると指摘した。
この事件の影響は他の科学研究機関にも影響を及ぼし始めています。日経アジアによると、京都大学の関係者は、科学研究分野は現在、この事件の影響に緊急に対応していると述べた。
富岳のセキュリティインシデントが発覚したその日、京都大学情報環境機構は、攻撃者が富岳から漏洩した秘密鍵を使って大学独自のスーパーコンピュータに不正アクセスすることを防ぐため、多要素認証メカニズムを有効にすることを即座に決定した。
横浜国立大学教授の吉岡勝成氏は、事件後の被害管理メカニズムに疑問を呈した。同氏は、複数のサーバーが侵害されていることが判明しており、主要な内部システムがオープンなインターネット システムから効果的に隔離されているかどうか、また関連するアクセス権管理が実施されているかどうかをさらに検証する必要があると指摘した。
スーパーコンピューターは、科学研究機関のコンピューティング タスクだけでなく、大学、公的研究機関、企業の中核となる研究結果も担っています。人工知能、量子技術、先端チップなど経済安全保障や産業競争力に関わる研究の重要性が高まる中、富岳などの高性能計算機設備に保管される企業の技術情報や未発表の研究成果は機密性が高い。
不正アクセスは、科学研究活動の正常な発展に影響を与えるだけでなく、中核技術や研究成果の漏洩を引き起こし、関連機関や企業の競争力に影響を与える可能性があります。しかしその一方で、外部ネットワークへの接続にあまりにも多くの制限が課せられると、スパコンを外部の研究者に開放し、科学研究の共同研究を促進するという本来の目的が弱まってしまう可能性がある。
吉岡勝成氏は、使いやすさと安全性のバランスをいかに取るかが科学研究機関が直面しなければならない課題であると述べた。
コメント