
要約:
以前、有名な日本の企業良品プロジェクトがハッカーに攻撃されました。良品プロジェクトは無印良品の運営会社です。この攻撃により、約109万枚のクレジットカード情報が流出した。しかし、さらに衝撃的なのは、無印良品が規制に違反してユーザーのクレジットカード番号を保存しているだけでなく、カード番号を暗号化さえせず、平文で直接保存していることだ。
セキュリティ インシデントを懸念しているユーザーは、ほとんどのデータ漏洩には支払い情報が関係していないことをご存知かもしれません。つまり、セキュリティ インシデント後の盗難につながるデータ漏洩を避けるために、ユーザーの支払いカード番号、カードに対応する名前、有効期限、および CVV2 セキュリティ コードは使用後に削除する必要があります。
無印良品はこのルールを認識しているため、ユーザーの支払い情報を保存しないシステム設計になっています。しかし問題は、無印良品が2021年7月に専用ポイントや割引発行の仕組みを調整した後、プロセス要件に従って取得したクレジットカード番号データを削除しなかったことだ。無印良品では現在、人為的ミスかシステムの問題かを調査中です。
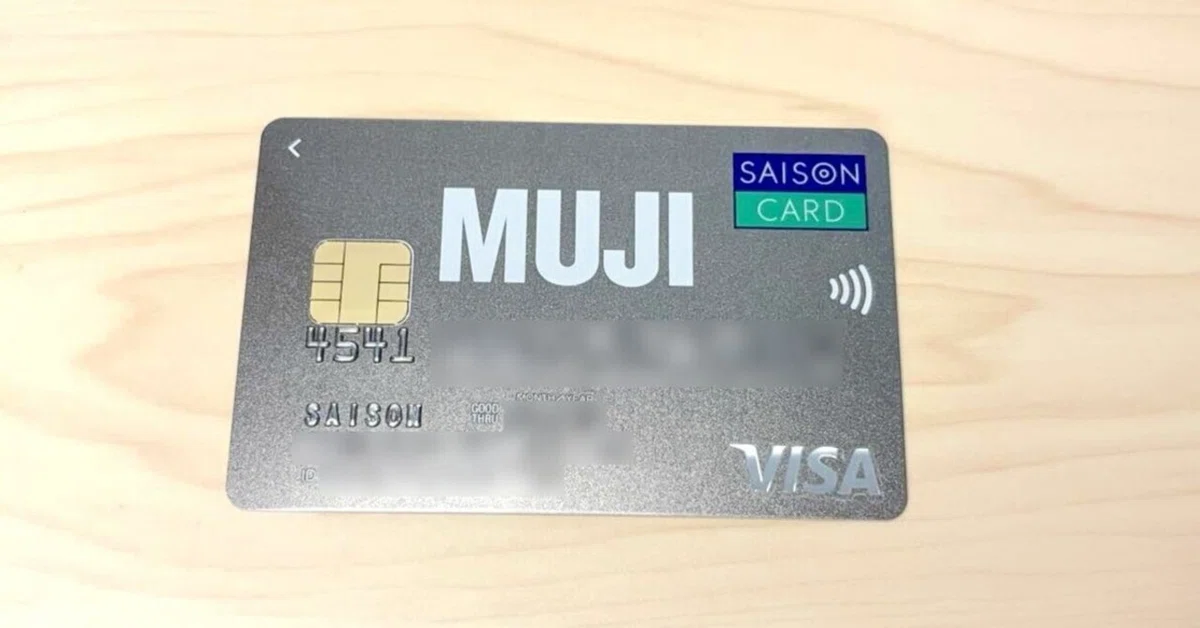
無印良品の説明によれば、無印良品との提携クレジットカードは、協力会社であるクレディセゾンが発行しているとのこと。双方の指示によると、カード発行会社は2000年10月から2021年7月まで、カード会員の特定や専用ポイントの発行のため、カード番号などの情報を無印良品に提供していた。
2021 年 7 月にポイント発行メカニズムを調整した後、両者はカード番号の送信を停止しました。無印良品はその際に情報を削除したはずだが、実際には取得していたカード番号は削除されていなかった。流出した情報には、109万件のクレジットカード番号とユーザーの生年月日が含まれていたが、カード所有者の名前、有効期限、セキュリティコードは含まれていなかった。
しかし、無印良品の他の業務システムでもデータ漏洩が発生したため、ハッカーが入手したデータには完全なカード番号と名前が含まれていました。ただし、カードの有効期限やセキュリティコードは漏洩していないため、盗難の心配はないだろう。
無印良品がユーザーのクレジット カード番号情報を保存するために平文を使用していることを認めていることは注目に値します。保存する必要があるので、いずれにしても暗号化する必要があるのは当然です。クリアテキストで直接保存するのは少し混乱します。
無印良品がクレジット カード番号をユーザー ID として使用する、つまり、提携ブランドのカード システムでカード番号によってユーザーを識別するのではないかという憶測があります。しかし、現時点ではこの推測を確認することはできません。無印良品がその理由を説明する詳細な検討報告書を発行するかどうかは不明である。
コメント