
要約:
PHP Foundation は 10 月 24 日に、番号 CVE-2026-115560 のリモート コード実行の脆弱性のリスクを明らかにする発表を発表しました。ただし、この脆弱性は、設定とアプリケーション コードの特定の組み合わせをトリガーする必要があるため、当面は新しいバージョンのリリースによって修正されません。これは、被害が比較的大きくないことを意味します。
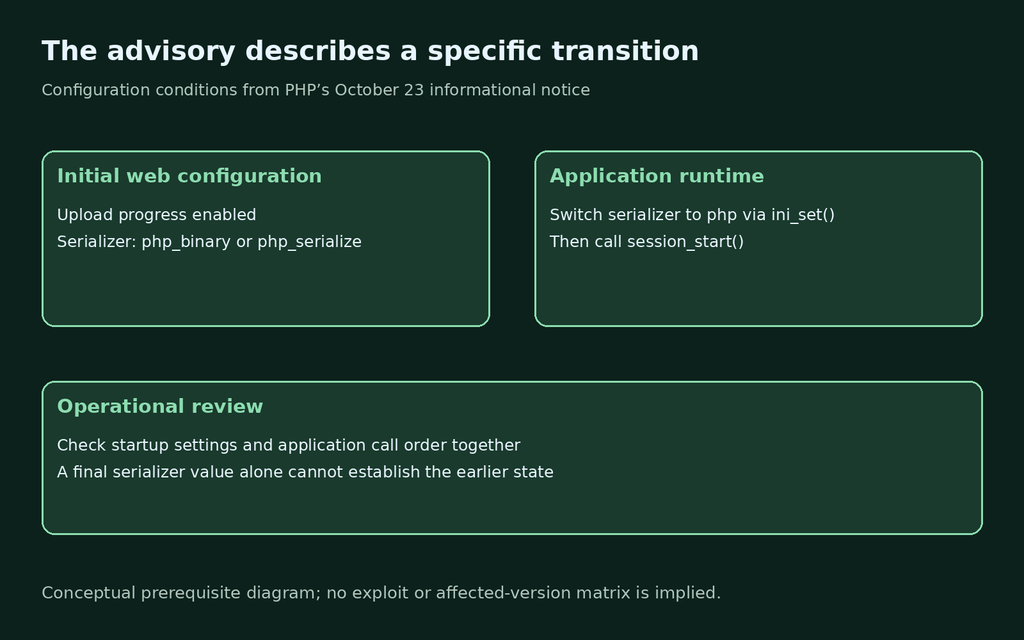
現在の既知の状況によると、この脆弱性が発生するには複数の条件を同時に満たす必要があります。アプリケーション設定で session.serialize_handler を php_binary または php_serialize に設定し、実行時に ini_set() を通じて php に切り替え、切り替え後に session_start() を呼び出します。同時に、session.upload_progress.enabled も有効にする必要があります。
session.serialize_handler は、セッション データの読み取りおよび書き込み時に PHP によって使用されるシリアル化形式を制御するために使用されます。 PHP は、アプリケーションが実行中にこのプロセッサに切り替えない場合、アップロード進行関数を引き続き使用できると述べています。関係者は、この構成の組み合わせは実際のアプリケーションでは比較的まれな状況であると評価しています。
一時的な緩和計画:
最新の脆弱性は、以前に新しいバージョンの PHP で修正された PHP2Shell の脆弱性とは異なります。この脆弱性が引き起こされる方法は比較的まれであるため、PHP Foundation は影響を受ける可能性のある開発者向けに緩和ソリューションを一時的に提供します。完全に修正された新しいバージョンが後でリリースされる予定です。
PHP Foundation は、影響を受けるユーザーに対して session.upload_progress.enabled を 0 に設定し、修正を含む通常のリリースがインストールされるまでこの設定を維持することを推奨しています。以前にアップロードの進行状況をオフにした環境では、調整を繰り返し行う必要はありません。
コメント