要約:
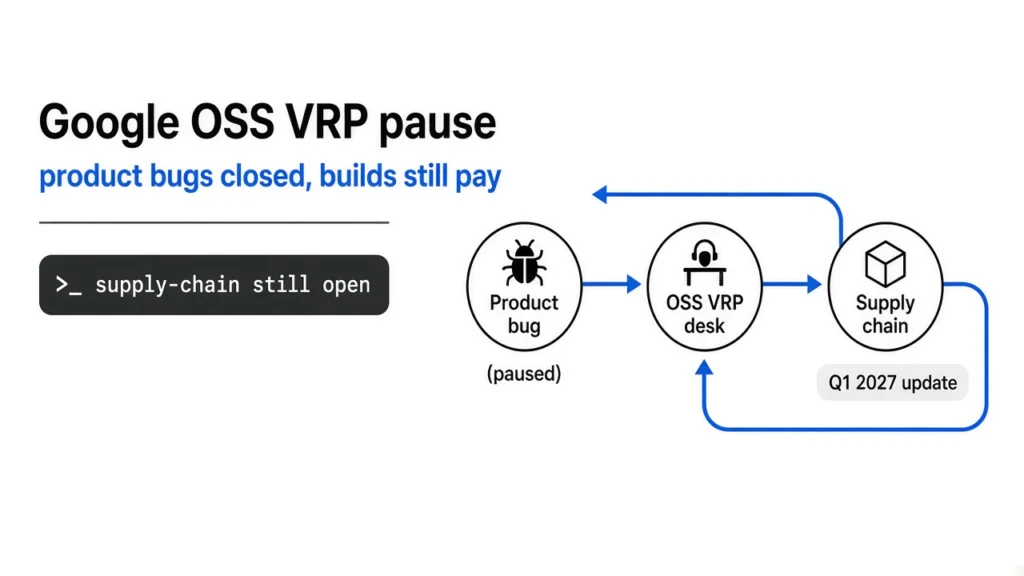
Google は、オープンソース ソフトウェア脆弱性報奨プログラム (OSS VRP) における製品脆弱性提出チャンネルを一時停止したと発表しました。その理由は、人工知能によって生成された無効な脆弱性レポートが大量に流入し続けており、レビューを担当するエンジニアやオープンソースのメンテナーに多大なプレッシャーを与えているためです。 Googleが10月1日に発行した通知によると、この停止は正式に発効しており、同社は関連メカニズムを再調整した後、2027年の第1四半期にさらなるアップデートを提供する予定だという。
OSS VRP は、Google がオープンソース エコシステム向けに設立したセキュリティ報酬プログラムで、独立した研究者がセキュリティの脆弱性を発見し、責任を持って開示することを奨励することを目的としています。このプロジェクトでは、製品の脆弱性カテゴリは主に、Google のパブリック コード リポジトリにあるコードの欠陥、論理エラー、設計の脆弱性、その他の問題をカバーしています。
Google は、この一時停止は製品の脆弱性の提出カテゴリのみを対象とし、10 月 1 日より前に提出されたレポートには影響しないと述べました。同時に、OSS VRP のサプライ チェーン セキュリティ レポートは引き続き提出を受け付けます。 Google クラウド製品に影響を与える一部のコード ウェアハウスの脆弱性については、引き続き Cloud VRP チャネルを通じて関連レポートを受け取る可能性があります。
従来の脆弱性研究では、多くの場合、研究者はコードの分析、問題の検証、完全な技術レポートの作成に多くの時間を費やす必要があることが理解されています。しかし、大規模な言語モデルと自動化された脆弱性マイニング ツールの急速な普及により、脆弱性レポートを生成するための敷居は大幅に低くなりました。 AI を使用してコードを自動的にスキャンし、脆弱性の提出をバッチで生成するユーザーがますます増えています。
問題は、これらのレポートの多くには実際の価値がないことです。多くの報告書はセキュリティ上の欠陥を発見したと主張していますが、手動で確認した結果、それらはモデルの「幻想」であるか、悪用可能な脆弱性がまったく存在しないかのどちらかであることが判明します。すべてのレポートは依然としてセキュリティ チームによって 1 つずつチェックされる必要があるため、実際の重大なセキュリティ問題に対処する代わりに、誤った情報の検証に多くの時間が費やされます。
業界関係者は、この種の現象がオープンソース コミュニティやセキュリティ業界で徐々に広がっていると指摘しました。プロ並みのテクニカル分析を迅速に生成できる生成 AI ツールにより、バグ報奨金プログラムは前例のない審査のプレッシャーに直面しています。当初は手動の専門知識に依存していた脆弱性調査作業は、現在では大量の低品質の自動提出によって希薄化しています。
Google のエンジニアとオープンソース プロジェクトの管理者は、何千もの無効なレポートに悩まされていると言われています。一部のレポートはよく構成され、詳細に説明されていますが、検証の結果、実際の脆弱性は存在しないことが判明します。メンテナンス チームは、これらのエラー メッセージのトラブルシューティングに多大な労力を費やす必要があり、実際のセキュリティ問題が遅れてしまいます。
実際、同様の状況が発生したのはこれが初めてではありません。 Linux コミュニティは、AI によって生成された多数の誤った脆弱性報告により、以前にも圧力にさらされたことがあります。一部のメンテナは、実際の欠陥を修正する代わりに、存在しない問題の処理にますます多くの時間を費やさなければならないと公に述べています。その結果、関連するワークフローを調整したプロジェクトもあります。
セキュリティ研究分野の人々は、この事件は生成 AI によってもたらされた新たな課題を反映していると考えています。人工知能は確かに研究者が潜在的な問題を特定するのに役立ちますが、適切な検証メカニズムがなければ、大規模な自動レポートがセキュリティ エコシステムに負担をかける可能性もあります。
Google は、関連するレビューと提出のプロセスが再設計されている間、研究者は引き続き他のバグ報奨金プログラムに参加できると述べました。同社は、将来的に関連プログラムの通常運用を再開するための新しいメカニズムを通じて、AI支援調査とレポートの品質との関係のバランスを取りたいと考えている。
コメント