
要約:
フランスの暗号通貨ハードウェア ウォレット Ledger は最近、重大なセキュリティ インシデントに遭遇しました。ハッカーはハードウェアを改造し、盗用デバイスを設置することで、ユーザーが設定したニーモニックフレーズを盗みました。現在、ハッカーは 8,000 万ドル以上相当の暗号通貨を盗んでいます。時間が経つにつれて、より多くのユーザーの暗号通貨ウォレットがハッカーによってリセットされ、内部の資産が転送される可能性があります。
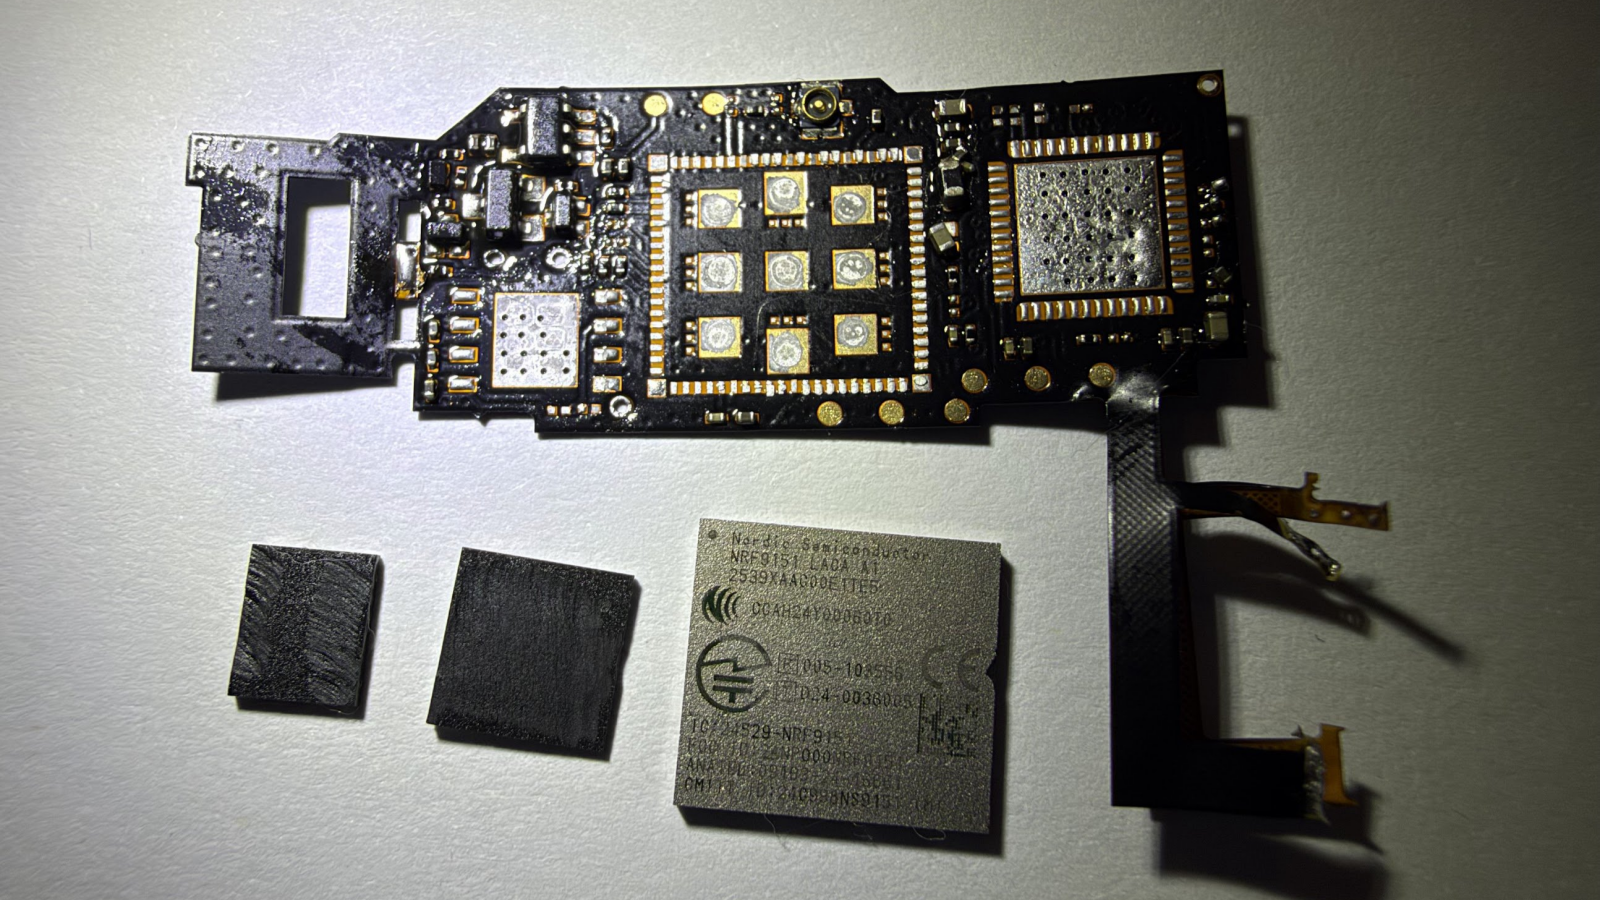
ハッカーはウォレットを変更して、画面監視モジュールをインストールしました。
マウントゴックスの元責任者であるマーク・カルペレス氏が公開したハードウェアの分解図がこの事件の引き金となった。ハッカーはマークが投稿した分解図を見て改造事件が注目を集めるのは間違いないと判断したようで、回収に成功した財布を即座に盗むことにした。マークがこれを発見していなかったら、ハッカーは潜伏してさらに多くのウォレットデータを収集し続けていたであろうと推定されています。
Mark は Ledger Nano を検査しました。この回路基板には、マイクロコントローラー、LTE 通信モジュール、アンテナ、eSIM などのコンポーネントが含まれており、内部配線を介してデバイスのディスプレイ関連の SPI 通信リンクに接続されています。
これが機能する考えられる方法は、デバイスによって画面に送信された文字データをリッスンし、Ledger フォント用にトレーニングされた認識ロジックを使用して画面のコンテンツを再構築することです。 Ledger デバイスを初めて初期化すると、24 個のニーモニック ワードが画面に表示されます。通常の状況では、ニーモニックワードはデバイスによって内部的に生成され、表示されます。 Ledger のセキュア エレメントは、秘密キーの保存とキー操作の実行を担当します。
攻撃者が画面のリンク バイパスでこれらの単語を読み取り、セルラー ネットワーク経由で送信できる場合、ユーザーが初期化を完了した後に完全なニーモニック フレーズを取得することが可能です。その後のプロセスでは、ハッカーはウォレットにアクセスする必要がなく、他の互換性のあるウォレットを通じてニーモニックフレーズを復元し、対応するアドレスの資産を制御できます。
認定再販業者 CryptoBilis が極秘に買収されました:
CryptoBilis は、東南アジアにおける Ledger の正規代理店です。多くのユーザーは Ledger に機器を注文しません (フランスの工場からフランス郵便で発送するのに時間がかかるため)。このディーラーはすでに3月には秘密裏に買収されており、買収契約では買収を少なくとも6か月間秘密にしておくことが求められていた。ハッカーが長い間計画を立てていたことは明らかでした。
現在、CryptoBilis を買収した人物は北朝鮮のハッカーであると推測されています。マイクロ回路基板やマイクロコントローラーを大量にカスタマイズしたり変更したりする能力を持つ人は、当然ながら普通の人ではありません。しかし、業界はまだ調査中であり、ハッカーの身元は当面確認できません。
コメント