要約:
Apple は最近、macOS の「フル ディスク アクセス」権限制御をさらに強化し、AI エージェントが広範囲のシステム データにアクセスした後に発生する可能性のあるプライバシー リスクを軽減するための新しいセキュリティ メカニズムを追加する計画を発表しました。
Apple によると、「フルディスク アクセス」はもともとバックアップやその他のソフトウェアが正常に動作することを主な目的としていたが、コンピュータを自律的に操作できる AI エージェントの普及が進むにつれて、この許可によってもたらされるリスクが大幅に増加しているという。 Apple は、AI エージェントがこのレベルのシステム アクセスを取得した場合、その潜在的な影響は従来のアプリケーションとは異なると考えているため、ユーザーはアプリケーションにどのような権限を付与したかをより明確にする必要があります。
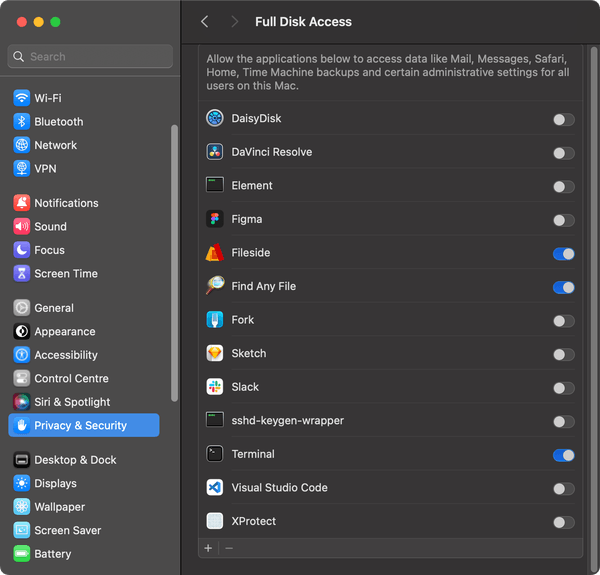
macOS では現在、ユーザーがシステム設定の「プライバシーとセキュリティ」でアプリケーションに「フルディスク アクセス」権限を手動で付与することができます。この許可を取得すると、アプリケーションは、ファイル、電子メール、メッセージ、閲覧履歴などを含む、ユーザーのコンピュータ上の大量の機密データにアクセスできるようになります。Apple は、そのような許可をユーザーが積極的に承認する必要があることを長年要求してきました。
問題は、従来のアプリケーションと新世代 AI エージェントがこれらの権限を使用する方法に明らかな違いがあることです。 AIエージェントはファイルを読み取るだけでなく、ユーザーの指示に基づいて一連の操作を自律的に実行できます。ファイル、メッセージ、電子メールなどのデータへのアクセスを同時に取得すると、AI モデルは実際に非常に広範囲にわたるユーザーのデジタル ライフ情報を所有する可能性があります。
Apple は開発者向けのメモの中で、一部の開発者がユーザーを危険にさらす可能性のある方法で「フルディスク アクセス」を使用しており、その結果アプリがユーザーのデバイス上の大量のコンテンツにアクセスできるようになり、ユーザー自身がこの許可の意味を完全に理解していない可能性があると指摘しました。
その結果、Apple は将来的に新しいコントロールを追加する予定です。この「並外れたレベル」のアクセスを必要とするアプリの場合、ユーザーは許可を与えるためにより明示的なアクションを実行する必要があります。 Apple は、認証のしきい値を引き上げ、プロンプトを強化することで、ユーザーが決定を下す前にアプリがどのようなデータにアクセスできるかをより明確に理解できるようにしたいと考えています。
この変更は、Mac 側 AI エージェントのセキュリティに関連する一連のインシデントを受けて行われました。
最近、Meta が立ち上げた AI エージェント Muse の Mac 版がプライバシー論争を引き起こしました。ジャーナリストのジェイソン・アテン氏は、Muse が自分の個人情報を読み取ることができ、アプリケーションに対応する許可を与えていないと信じていたと主張しました。その後メタ氏は、Muse がユーザーの許可なしにメッセージのコンテンツを読み取れることを否定し、Mac 版 Muse のメッセージ機能は完全にオプトインであると述べた。 Muse が関連コンテンツを読み取るには、ユーザーは「フル ディスク アクセス」とメッセージ コネクタを同時にオンにする必要があります。
Meta 氏は、Muse がメッセージを読み取るには複数のアプリケーション層と macOS システム レベルの権限手順を通過する必要があるとも説明しました。アプリケーション自体に脆弱性がある場合でも、これらのシステム保護を回避することはできません。ただし、関連する論争により、デスクトップ AI エージェントの権限の境界についての懸念が依然として生じています。
許可制御を調整するという Apple の発表は、Muse が実際に macOS のセキュリティ メカニズムをバイパスしたことを意味するものではありませんが、Apple が AI エージェントによってもたらされる新たなリスクをオペレーティング システム レベルから再評価していることを反映しています。
実際、Apple が AI エージェントのセキュリティ メカニズムを再設計したのはこれが初めてではありません。今年の WWDC で、Apple は Xcode と AI コーディング エージェントの新しいセキュリティ アーキテクチャをデモンストレーションしました。新しいメカニズムにより、エージェントはより制限された環境でプロジェクト ファイルにアクセスできるようになります。エージェントがファイルの読み取りまたは書き込みを試行すると、システムレベルのメカニズムが、事前に設定されたポリシーに基づいて操作を許可するかどうかを決定します。ユーザーの承認が必要な場合、システムは明示的にリクエストを作成します。
同時に、Mac バージョンの ChatGPT に関連するセキュリティの脆弱性に関する最近の報告もあります。このアプリには攻撃者による機密データの取得を可能にする脆弱性があったと報告されています。脆弱性の具体的なメカニズムは「フルディスクアクセス」とまったく同じではありませんが、これらの事件を総合すると、AIアプリケーションが従来のチャットソフトウェアからコンピュータを直接操作できる「エージェント」に変わると、従来のアプリケーション許可システムが直面するリスクが変化していることを示しています。
AI エージェントと通常のアプリケーションの最大の違いの 1 つは、AI エージェントが 1 回限りの操作を実行できるだけでなく、コンテキストに基づいて継続的にタスクを完了できることです。たとえば、ユーザーはエージェントにファイルの読み取り、情報の整理、ドキュメントの変更、電子メールやメッセージのクエリを依頼し、その結果に基づいて次のステップに進むことができます。権限の範囲が十分に大きい場合、AI エージェントは項目ごとにユーザーの介入なしに大量の個人データに継続的にアクセスして処理できることを意味します。
Apple は、AI エージェントがより自律的かつ強力になるにつれて、「フルディスク アクセス」によってもたらされるリスクが大幅に増加することを特に強調しています。 Appleは、その目標は、ユーザーがAIアプリケーションに広範な権限を付与することを妨げることではなく、本当にそうしたいユーザーが非常に明確な行動を通じて承認を完了し、自らが負っているデータプライバシーのリスクを十分に理解できるようにすることだと述べた。
この変更は、AI エージェントがオペレーティング システムのセキュリティ モデルに新たな変化をもたらしていることも示しています。これまで、システム セキュリティは主に、特定のアプリケーションが特定のファイル、カメラ、またはマイクにアクセスできるかどうかに焦点を当てていました。今後はさらに「自律的に行動するAIシステムがユーザーに代わって何ができるか」に焦点が移っていくかもしれない。
Apple にとって、これは、macOS が AI エージェントの利便性とシステム セキュリティの間に新しい権限の境界を確立する必要があることを意味します。デスクトップ オペレーティング システムに直接統合される AI 製品が増えるにつれ、個人のデジタル環境全体を公開する単一の承認を回避しながら、複雑なタスクを完了するために必要な機能をエージェントに提供する方法が、オペレーティング システム メーカーが解決しなければならない新たな問題になりつつあります。
コメント