
要約:
10 月 24 日、一部のネチズンは、今日の午前 5 時頃から、ナイキやアンケなどのブランドから WeChat 上でポルノリンクを受け取ったと報告しました。ネチズンが投稿したスクリーンショットによると、企業のロゴが付いたこれらのブランド顧客サービスアカウントは、「毎日新しい映画を」「情熱的な瞬間を無料で楽しもう」「退屈なナイトライフに別れを告げよう」などの指示を含むURLリンクを送信している。
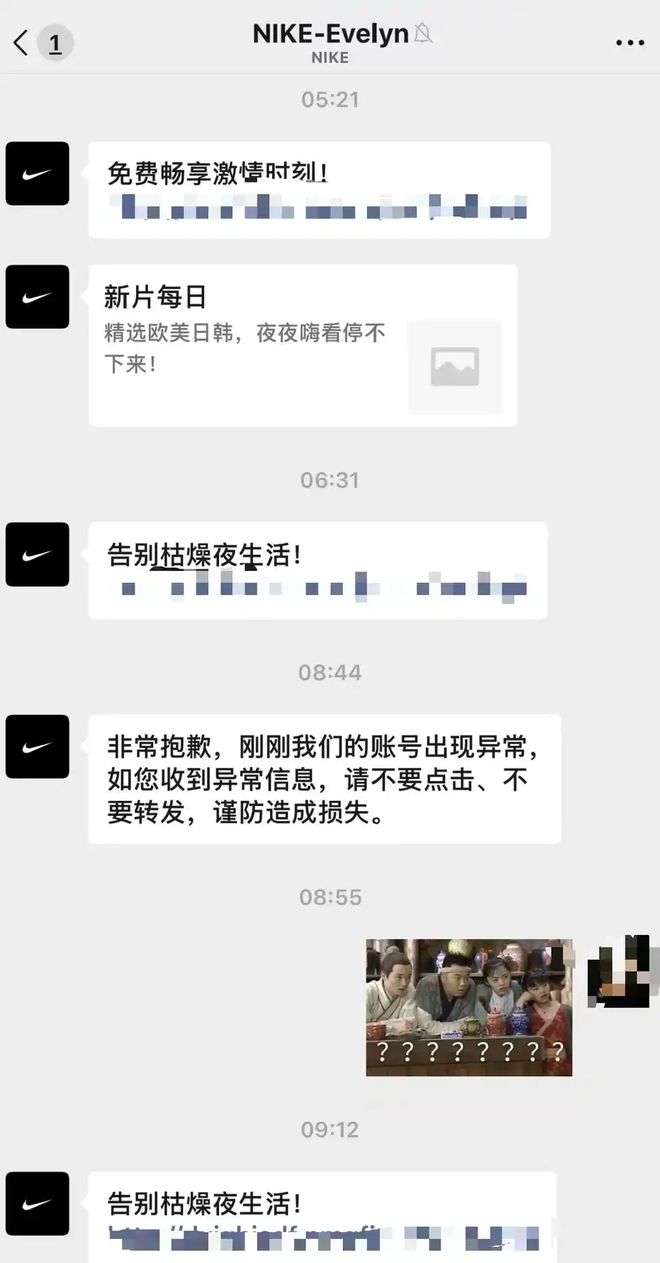
▲画像ソーシャル プラットフォーム
レッドスター首都局は、これらのリンクが WeChat でアクセスできなくなっていることを確認しようとしました。このページでは「このウェブページにはセキュリティ上の危険性があります。グリーンなインターネット環境を維持するため、アクセスを停止しています。」と案内されています。ただし、URL をブラウザにコピーすればアクセスできますが、これはまさにポルノ サイトです。
10 月 24 日、Red Star Capital Bureau はこの件について企業 WeChat カスタマー サービスに相談しました。顧客サービス担当者はレッドスター首都局に対し、少数の企業WeChatアカウントがポルノの疑いのある交通情報を顧客に送信していたと語った。企業の WeChat セキュリティ チームが直ちに調査した結果、サードパーティのプラグイン ソフトウェア サービスが侵害され、プラグイン サービスを使用しているアカウントに影響を与えたことが確認されました。
顧客サービスは Red Star Capital Bureau に対し、影響を受けた企業口座とマイクロ口座が強制的にオフラインになり、関連するトラフィック リンクがブロックされたと述べました。
「エンタープライズ WeChat セキュリティ チームは、『複数アカウント』と『グループ制御』というギミックを備えたプラグイン ソフトウェアには大きなセキュリティ リスクとプライバシー リスクがあることを厳粛に思い出させます。エンタープライズ ユーザーはプラグインを拒否し、アカウントを安全かつ厳格に使用するよう求められます。WeChat Enterprise は断固として継続的にプラグイン ソフトウェアを取り締まります。」顧客サービスはレッドスター首都局にこう言った。
コメント