要約:
今世紀初頭に Windows XP システムをインストールしたユーザーは、FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8 キーを知っているかもしれません。 Windows XP のボリューム ライセンス バージョンをダウンロードし、このキーを照合するだけでシステムをアクティブ化できます。 Microsoft は、このキーが悪用されていることを認識していましたが、抜本的な対策を講じませんでした。 Microsoft は、SP1 バージョンがリリースされるまでこのキーを禁止しませんでした。
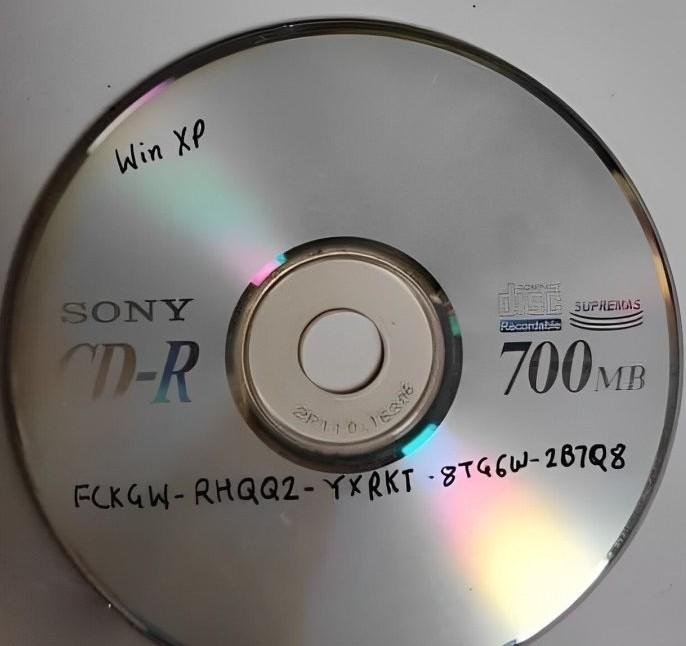
元 Microsoft エンジニアは、OEM 従業員によって事前に漏洩された可能性があると述べました。
元 Microsoft エンジニアの Dave Plummer 氏は、オリジナルの Windows XP は製品版とボリューム ライセンス版に分かれていたと述べました。製品版は、オペレーティング システムのライセンスを直接購入したすべてのユーザーが利用できました (当時はすべてのユーザーにインストール CD が付属していました)。一方、後者は主に Microsoft パートナーと OEM によって使用されました。
ボリューム ライセンス バージョンを使用すると、パートナーや OEM は、アクティベーションに 1 つずつ異なるキーを使用することなく、デバイスにシステムをバッチでインストールできます。少なくとも当時は、一般ユーザーは OEM に適したボリューム ライセンス ディスクにアクセスできませんでした。システムのインストール中、インストーラーはユーザーが入力したキーと CD 上の特定のデータを比較します。この暗号化メカニズムは、Microsoft によって生成された正当なキーを識別できます。
Windows XP の OEM 向けバージョンは 2001 年 8 月 24 日に完成し、Windows XP は 2001 年 10 月 25 日に正式にリリースされました。OEM がプレインストールできるように、ボリューム認証ディスクが事前に OEM に送信されています。 Dave Plummer 氏は、Windows XP が正式にリリースされる前に、Dell や Intel などの大手 OEM の従業員がインストール イメージとキーを漏洩し、その後海賊組織 Devils0wn が素早くオンラインで拡散し、誰もが使用できるようにした可能性があると述べました。
Microsoft は自由放任の姿勢を採用しています。
Microsoft はこの種のボリューム ライセンス キーの漏洩を認識していますか?もちろん、Dave Plummer 氏は、Microsoft はユーザーに不必要なトラブルを引き起こしたくなかったので、少なくとも Windows XP の正式版では放任主義の姿勢をとり、Windows XP SP1 バージョンがリリースされるまで何も行動を起こさなかったと述べました。
SP1 がリリースされたとき、Microsoft は定期的に、漏洩したキーをオペレーティング システムのアクティベーション ブラックリストに含めました。当時、禁止されたキーは 640 個ありました。 SP2 がリリースされ、Microsoft の真の付加価値プランが引き続き認証検出を強化すると、ブラックリストに登録されたアクティベーション キーを不正に使用してアクティベートされたシステムは、更新プログラムを正常に入手できなくなります。
多くの人は、FCKGW キーが有効である理由は単に Microsoft のキー生成アルゴリズムが比較的単純であるためだと信じていますが、Dave Plummer はこの意見をきっぱりと否定しています。プラマー氏によると、この鍵生成アルゴリズムは、オフィスに入るとドア枠にぶつかるほど大きな頭脳を持つ、本当に賢い人々のグループによって書かれたという。
コメント