
要約:
Google は最近、Android TV エコシステムに影響を及ぼす大規模なセキュリティ インシデントを明らかにしました。正式に認定された Android TV デバイス メーカーが、マルウェアを配布する目的で、自社製品に隠れたバックドアを長期間プリインストールし、サードパーティにアクセスを販売していたことが判明しました。調査終了後、グーグルは関係企業との協力関係を完全に遮断し、関連する悪質なネットワークインフラを遮断するための法的措置を取ると発表した。
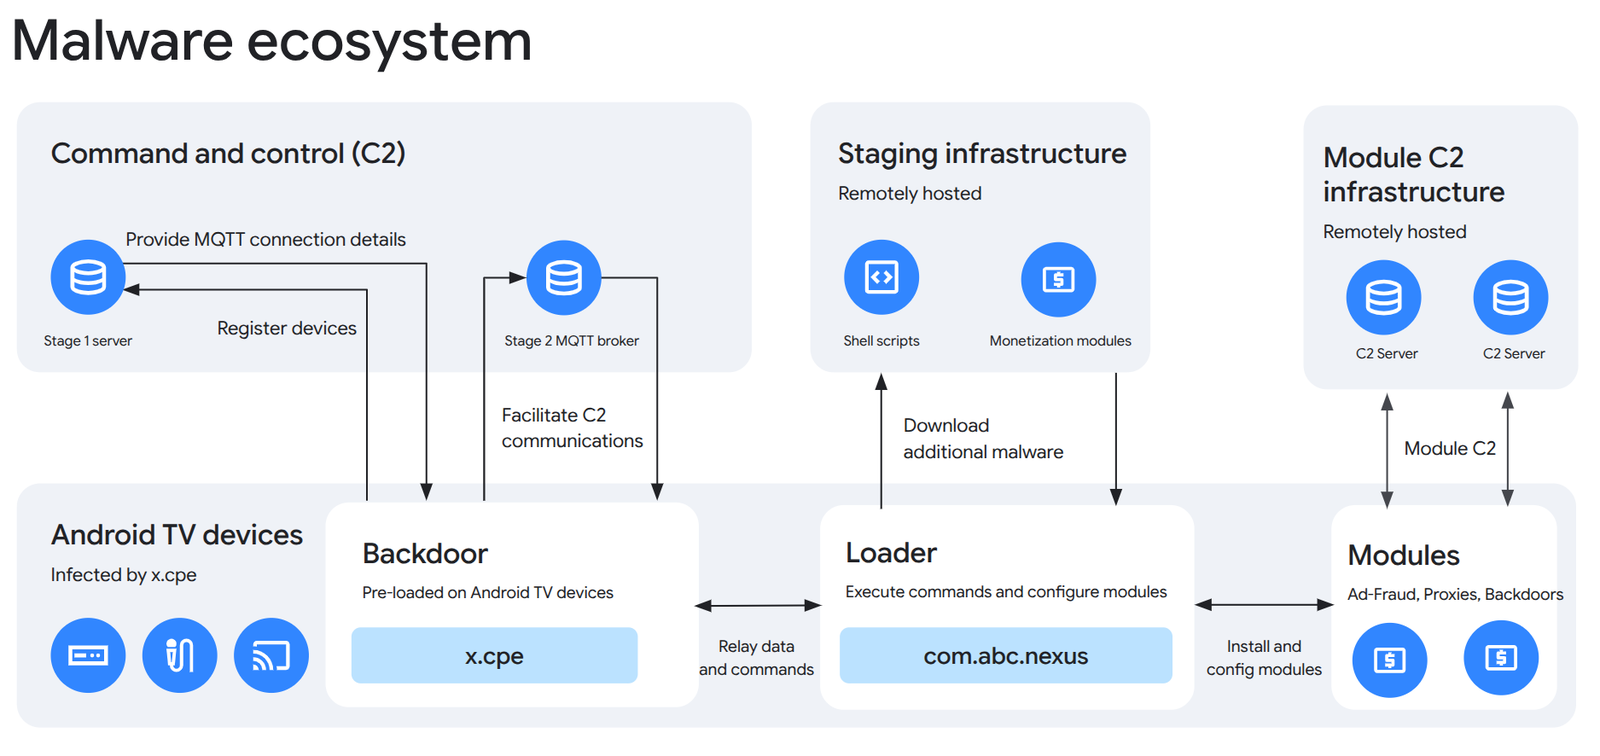
Google が発表した情報によると、関与している企業は中国の深センにあるメーカー Videostrong です。同社はかつて、正式に認定された Android TV セットトップ ボックス製品を製造していましたが、調査の結果、遠隔制御可能なバックドアを複数のモデルおよびブランドのデバイスに埋め込み、関連デバイスを管理し、悪意のあるコードを配布するための完全なサーバー ネットワークを構築していたことが判明しました。
Google は、これらの悪意のあるプログラムは個々の従業員の私的な行為ではなく、開発ミスによって引き起こされた偶発的な事故でもないと述べました。調査員らは、このシステムが長年にわたり継続的に稼働しており、下流のパートナーと悪意のあるモジュールを継続的に管理するための特殊なインフラストラクチャと継続的に更新される回避検出メカニズムを備えていることを発見しました。これらの調査結果に基づいて、Google は Videostrong とのすべての協力を終了し、同社およびその関連会社が今後、Google アプリケーションをプリインストールした認定 Android デバイスを製造することを禁止することを決定しました。
事後措置として、Google は XCPE ボットネットの制御に使用されているドメイン名とサーバーに対して法的措置を開始し、関連する制御リンクを切断することに成功しました。同時に同社は、Videostrong とその関連会社が今後、他の認定 Android デバイス メーカーにソフトウェア サービスを提供することも禁止します。
セキュリティ調査によると、このインシデントの影響は通常のマルウェア送信事件をはるかに超えています。主に偽の Android デバイスに出現したこれまでの悪意のあるプログラムとは異なり、関与する製品は Google によって認定された Android TV デバイスです。つまり、一般に消費者は購入時に公式のセキュリティ監査に合格していると信じていることになります。
調査の結果、攻撃者が特別な戦略を使用して認証検出を回避したことが判明しました。工場出荷時にデバイスに隠しコードがプレインストールされますが、難読化技術を使用してテストプロセスを回避し、ユーザーがデバイスを初めて起動するまで悪意のあるモジュールをダウンロードまたはアクティブ化するまで待機します。これにより、関連製品が互換性と安全性のテストに合格し、認証資格を取得できるようになります。
Google は、この事件により同社の認証システムの抜け穴が露呈したことを認めました。同社によると、関与したベンダーは審査プロセスの空白スペースを利用して、悪意のあるコードがユーザーのデバイスに読み込まれるのを遅らせたという。同様の状況が再び起こらないようにするために、Google は認証とレビューのメカニズムをアップグレードし、デバイスのファームウェアとその後のソフトウェアの動作を検証する機能を強化しています。
セキュリティ機関の統計によると、影響を受けるデバイスは主に Android TV および Google TV セットトップ ボックスの分野に集中しており、その中でも Mecool ブランド製品が主要な影響を受けるターゲットの 1 つであると考えられています。 TV ボックスに加えて、一部のデジタル サイネージ機器、カラオケ機器、遠隔医療端末でも同様の悪意のあるコンポーネントが見つかりました。
Google は、関連する制御サーバーをシャットダウンした後、攻撃者は多数のデバイスをリモート制御する能力を失ったと述べました。同社は、今回の操作により、現在確認されている感染端末に影響を与えただけでなく、さらに少なくとも1,000万台の感染端末と攻撃者との間の通信チャネルが遮断され、さらなる悪意のある活動の拡散が防止されたと推定している。
調査の結果、これらのバックドアは、追加のマルウェアのインストール、広告詐欺の実行、プロキシ ネットワークの構築、その他のサイバー犯罪活動の実行に使用された可能性があることが判明しました。感染したデバイスは高いシステム権限を持っているため、大規模なボットネット システムに組み込まれ、ユーザーが知らないうちに攻撃者にネットワーク リソースを提供する可能性があります。
Google は、デバイス メーカーが悪意のあるバックドアを備えた製品を故意にユーザーに販売することを許可することは、消費者の信頼に対する重大な裏切りであると強調しました。制御サーバーはシャットダウンされ、影響を受ける機器に対する現在のリスクは大幅に軽減されましたが、関連製品のユーザーにとっては、機器の供給元を評価し、より評判の高いブランド製品への交換を検討することが依然としてより安全な選択です。
このインシデントは、Android TV プラットフォームの開発における最も深刻なサプライ チェーン セキュリティ インシデントの 1 つにもなりました。対象となる機器は正式な認証を受けていたため、スマートテレビのハードウェアサプライチェーンの安全性に対する懸念が高まっただけでなく、Googleは認証制度を再検討し、機器メーカーに対する監督をさらに強化することになった。
コメント