
要約:
オープンソース UEFI ファームウェア プロジェクト TianoCore EDK II は、最近、重大なセキュリティ脆弱性を明らかにしました。この脆弱性により、攻撃者は特別に細工されたデータ パケットを送信し、ネットワーク経由でデバイスの起動プロセス中にメモリ破損を引き起こし、起動を中断させることができます。攻撃者がターゲットのファームウェアのビルド情報を持っている場合、オペレーティング システムがロードされる前にコードを実行することも可能です。
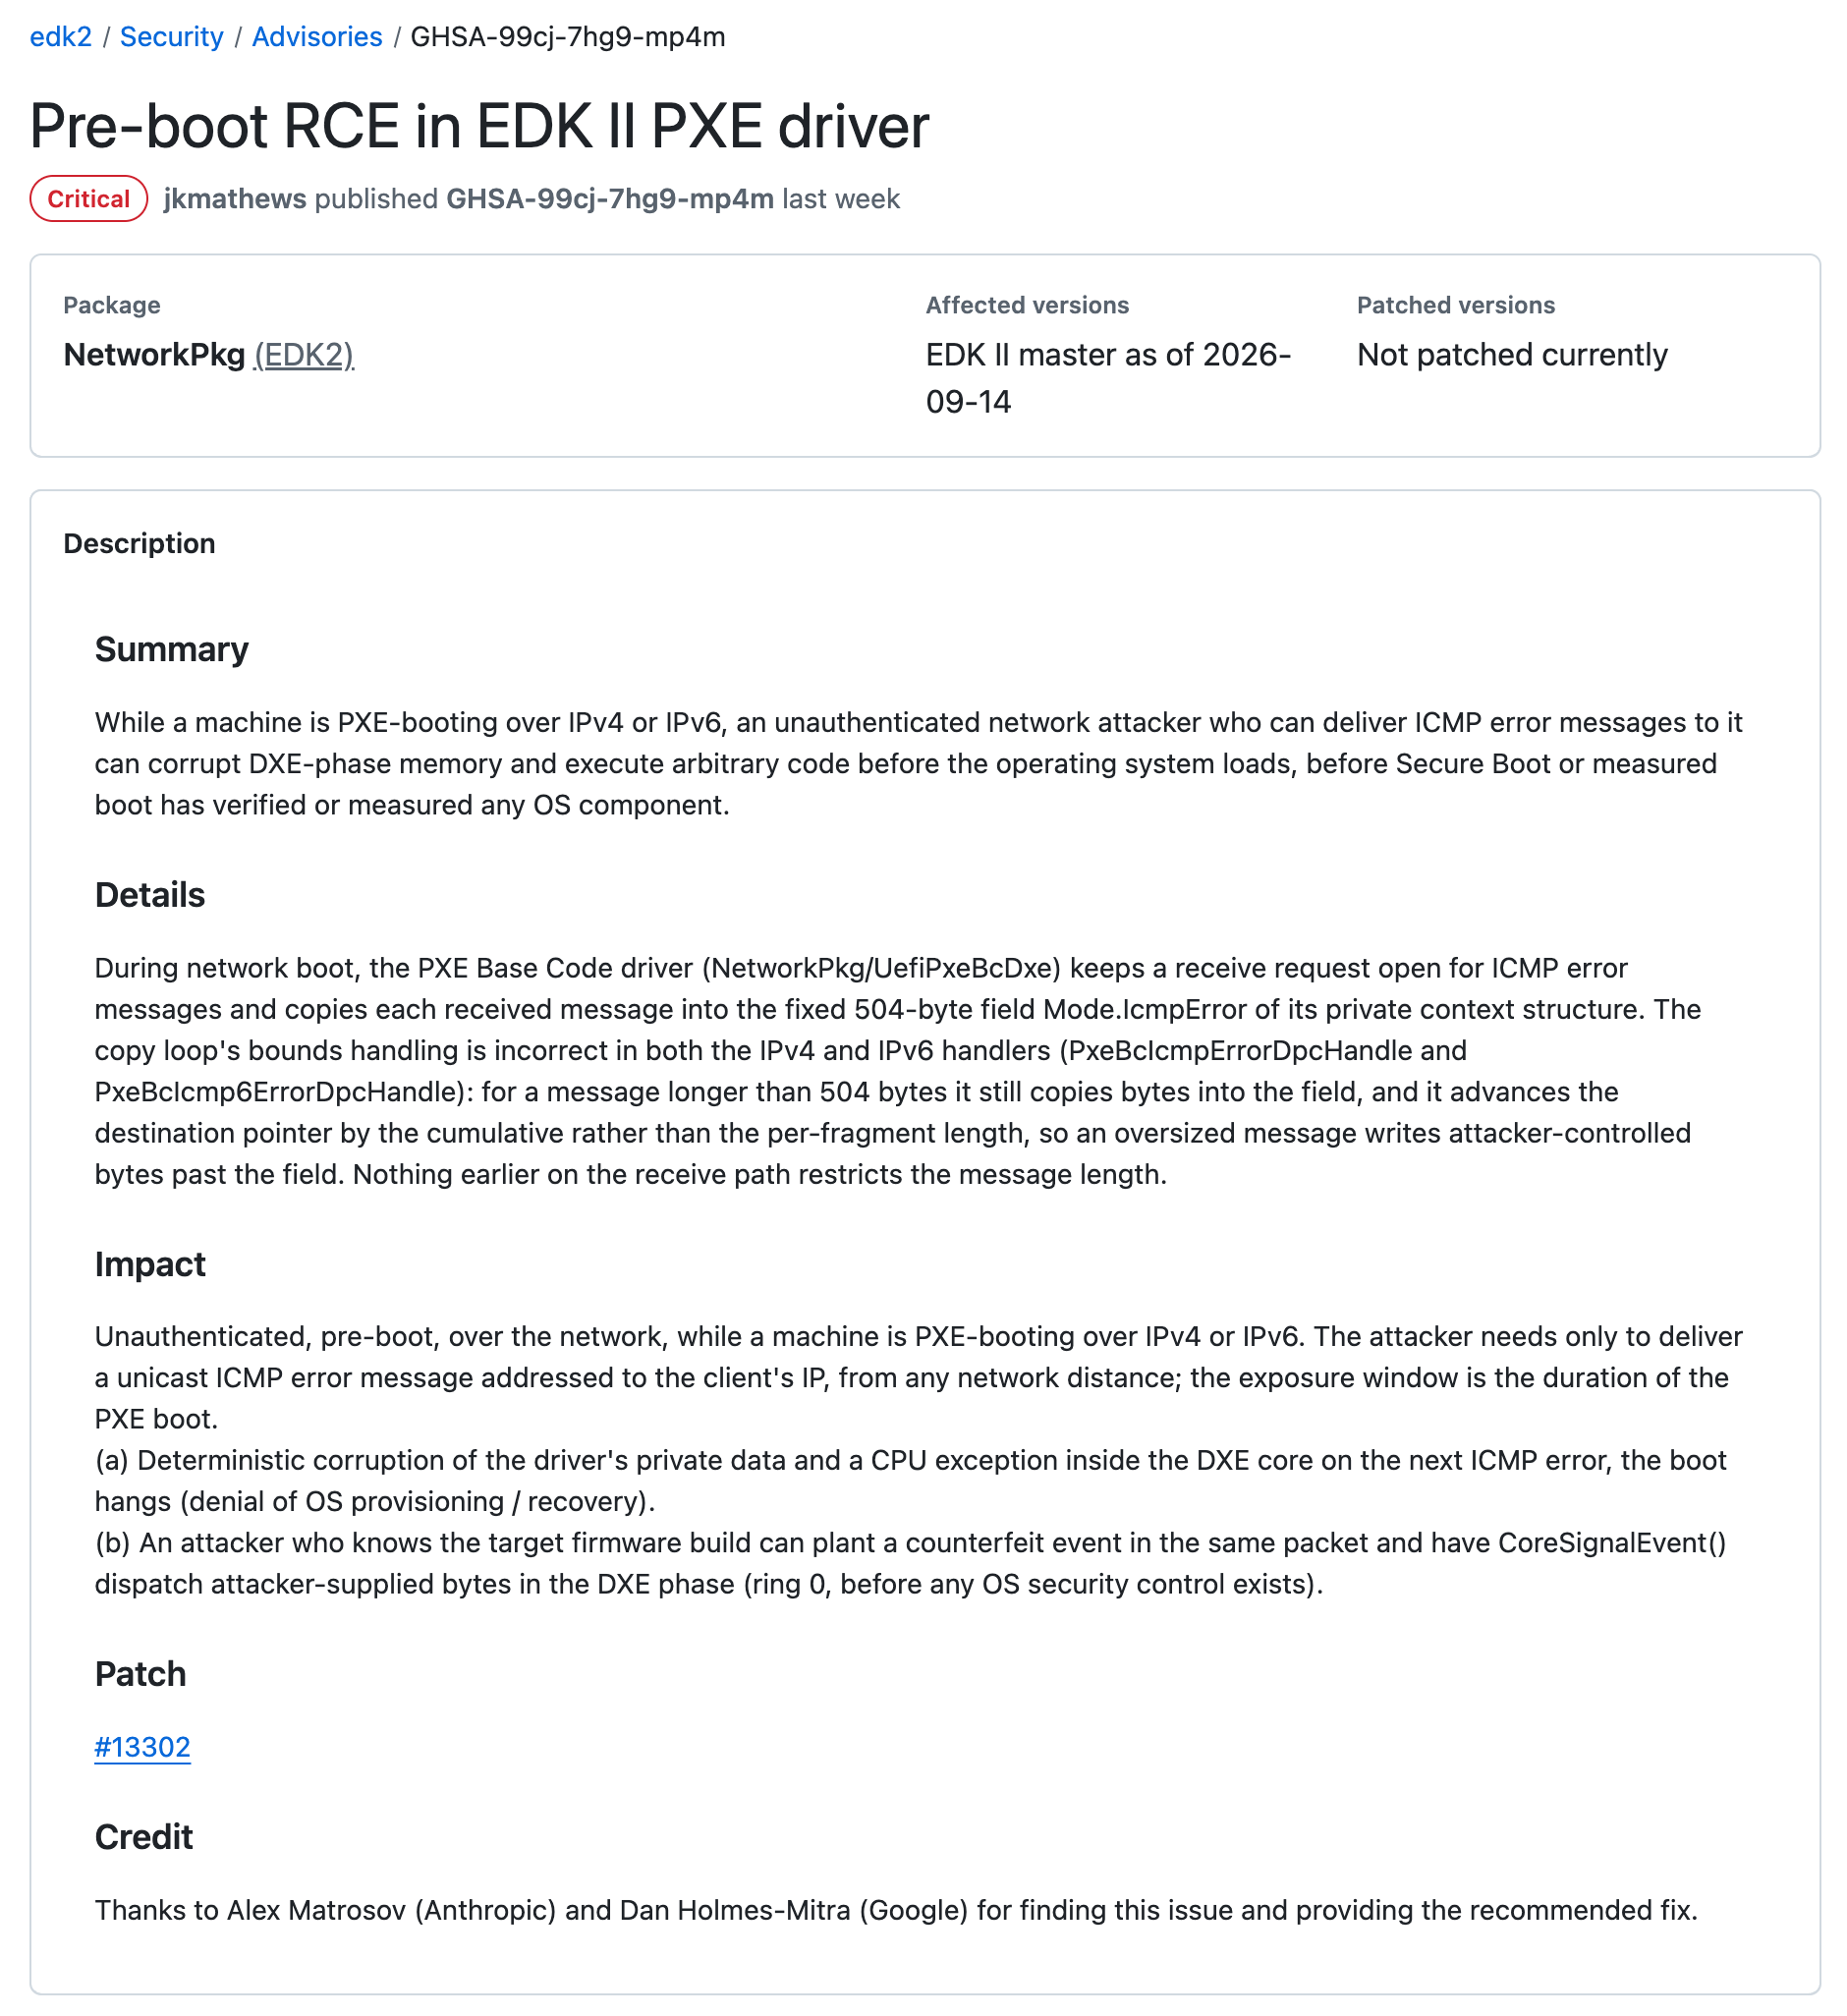
CVE-2026-97631 という番号が付けられたこの脆弱性は、主に TianoCore UEFI ファームウェアを使用しているサーバーに影響を与えます。アップストリームの修正コードは 10 月 15 日にマージされましたが、サーバーとデバイスは修正を含むファームウェアの更新も入手する必要があり、関連するソフトウェアや OEM 適応リリースが必要になる場合があります。
UEFI は、デバイスの起動時に実行される基盤となるファームウェアであり、ハードウェアの初期化と後続の起動コンポーネントの読み込みを担当します。 TianoCore EDK II は、広く使用されているオープンソース UEFI 実装です。ハードウェア メーカーとクラウド サービス プロバイダーは、このプロジェクトに基づいて独自の UEFI ブート ファームウェアを構築します。
この脆弱性は、PXE ベース コード ドライバーで発生します。 PXE を使用すると、デバイスは起動に必要なプログラムをネットワークから取得できます。データセンターでのサーバー展開、システムのインストール、およびリカバリでよく使用されます。デバイスが IPv4/v6 経由で PXE ブートされると、ドライバーはネットワークから ICMP エラー メッセージを受信し、エラー メッセージは固定サイズのバッファーにコピーされます。
TianoCore は発表の中で、影響を受けるコードにはデータ長とシャード オフセットの処理にバグがあると述べました。504 バイトを超えるメッセージはバッファ境界を書き出し、隣接するメモリを上書きする可能性があります。攻撃者は、ターゲット デバイスが PXE ブートを実行している時間帯に、特別に作成した ICMP エラー メッセージをデバイスの IP アドレスに送信する必要があります。
TianoCore EDK II は、多くの UEFI ファームウェア製品の基本コードです。 AMI、Insyde、Phoenix などのメーカーがこのプロジェクトを使用しており、Microsoft も TianoCore EDK II に基づいた Project Mu プロジェクトを開発しています。
プロジェクト チームは発表の中で、脆弱性の影響評価を特定のデバイスと組み合わせる必要があると述べました。管理者は、ファームウェアに影響を受ける PXE ドライバーが含まれているかどうか、デバイスがネットワーク経由で起動するかどうかなどを確認する必要があります。特定の管理者は、サーバーの種類に基づいてデバイスのメーカーに問い合わせて相談する必要があります。デバイスの製造元は、最新のファームウェアを入手し、独自の UEFI ファームウェアを再構築する必要があります。
ファームウェア修正が入手されるまで、管理者は PXE ブートを無効にすることができます。 PXE ブートが必要な場合は、ブート ネットワークを信頼できる分離されたネットワーク セグメントに配置して、不正な ICMPv4/v6 トラフィックを制限できます。
コメント