
要約:
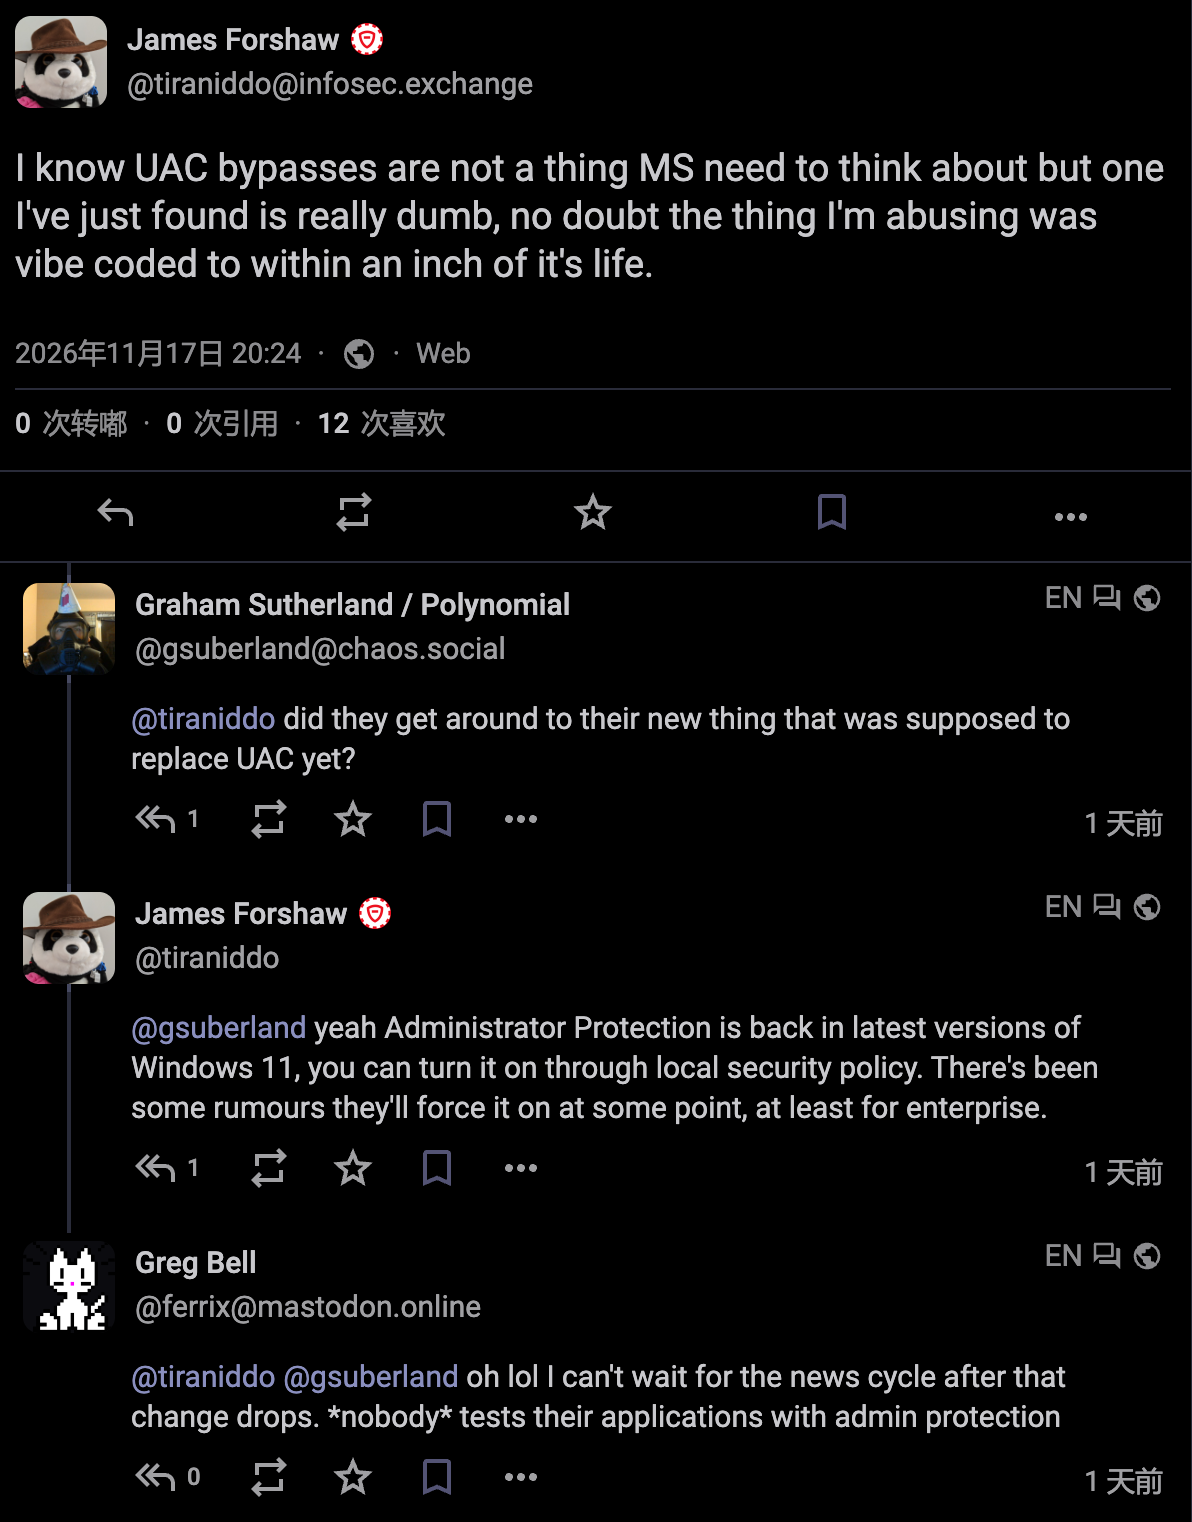
Google のセキュリティ研究者 James Forshaw は最近、ソーシャル メディア上で Microsoft のセキュリティの脆弱性について不満を述べました。フォーショー氏は、とんでもなく愚かな UAC ユーザー アカウント制御バイパス方法を発見したと述べた。フォーショー氏は、悪用されたコンポーネントは AI コーディングの産物であるようだと風刺しました。ただし、Forshaw は、影響を受ける具体的なコンポーネント、脆弱性の悪用方法、および影響を受ける具体的なバージョンを発表していません。
UAC ユーザー アカウント制御は、Windows システムが管理者権限を制御するための従来のメカニズムです。管理者アカウントがシステムにログインした後、日常のアプリケーションは通常、制限されたトークンを使用して実行されます。ソフトウェアのインストール、システム ファイルの変更、または重要な設定の変更が必要な場合、システムはユーザーが確認して完全な権限を付与するための確認ウィンドウを表示します。
UAC バイパスを使用すると、ローカル管理者アカウントですでに実行されている悪意のあるプログラムがポップアップ確認手順をスキップし、完全な管理者トークンを直接取得できます。その後、攻撃者はシステム ファイルやレジストリを変更したり、セキュリティ機能を無効にしたり、実行に高い権限を必要とする悪意のあるコンポーネントをインストールしたりする可能性があります。
Microsoft は、UAC メカニズムを、さまざまなアクセス許可を分離する必要があるセキュリティ境界ではなく、多層防御機能として定義しています。 Microsoft のセキュリティ サービス標準によると、デフォルトでは、UAC をバイパスするだけではセキュリティ アップデートやバグ報奨金の対象にはなりません。
Microsoft は今後のリリースでも悪用されたコンポーネントを修正する可能性がありますが、通常は CVE 番号を割り当てたり、緊急セキュリティ勧告を発行したりすることはありません。そのため、Forshaw 氏は元の投稿で、Microsoft は UAC バイパスを考慮する必要がないと述べています。
関連する脆弱性は Microsoft によって修正されました。
CVE 番号やセキュリティ情報はありませんが、Microsoft はセキュリティ研究者によって報告された脆弱性を修正する予定です。現在、Microsoft は従来の UAC 管理者承認モードを、いくつかの低レベルのバイパス方法に対抗できる管理者保護に置き換えています。
Forshaw は、管理者保護のプレビュー段階で 9 つのバイパス方法を発見し、これらのバイパスの問題は正式バージョンで修正されました。脆弱性は修正されたため、Forshaw は脆弱性の原因と概念実証プログラムを詳しく説明するブログも公開すると推定されています。
コメント