
要約:
日常生活やビジネス分野で人工知能テクノロジーが急速に普及するにつれ、サイバー犯罪者もこのテクノロジーを新しい攻撃ツールに変えています。 Google 脅威インテリジェンス チーム (GTIG) は最近、ハッカー組織が単に AI を使用して指示を生成することから、自律的なマルチエージェント攻撃フレームワークを導入してセキュリティの脆弱性を自動的に発見して悪用するまで進化していると述べたレポートを発表しました。ネットワーク攻撃の自動化は大幅に改善されています。
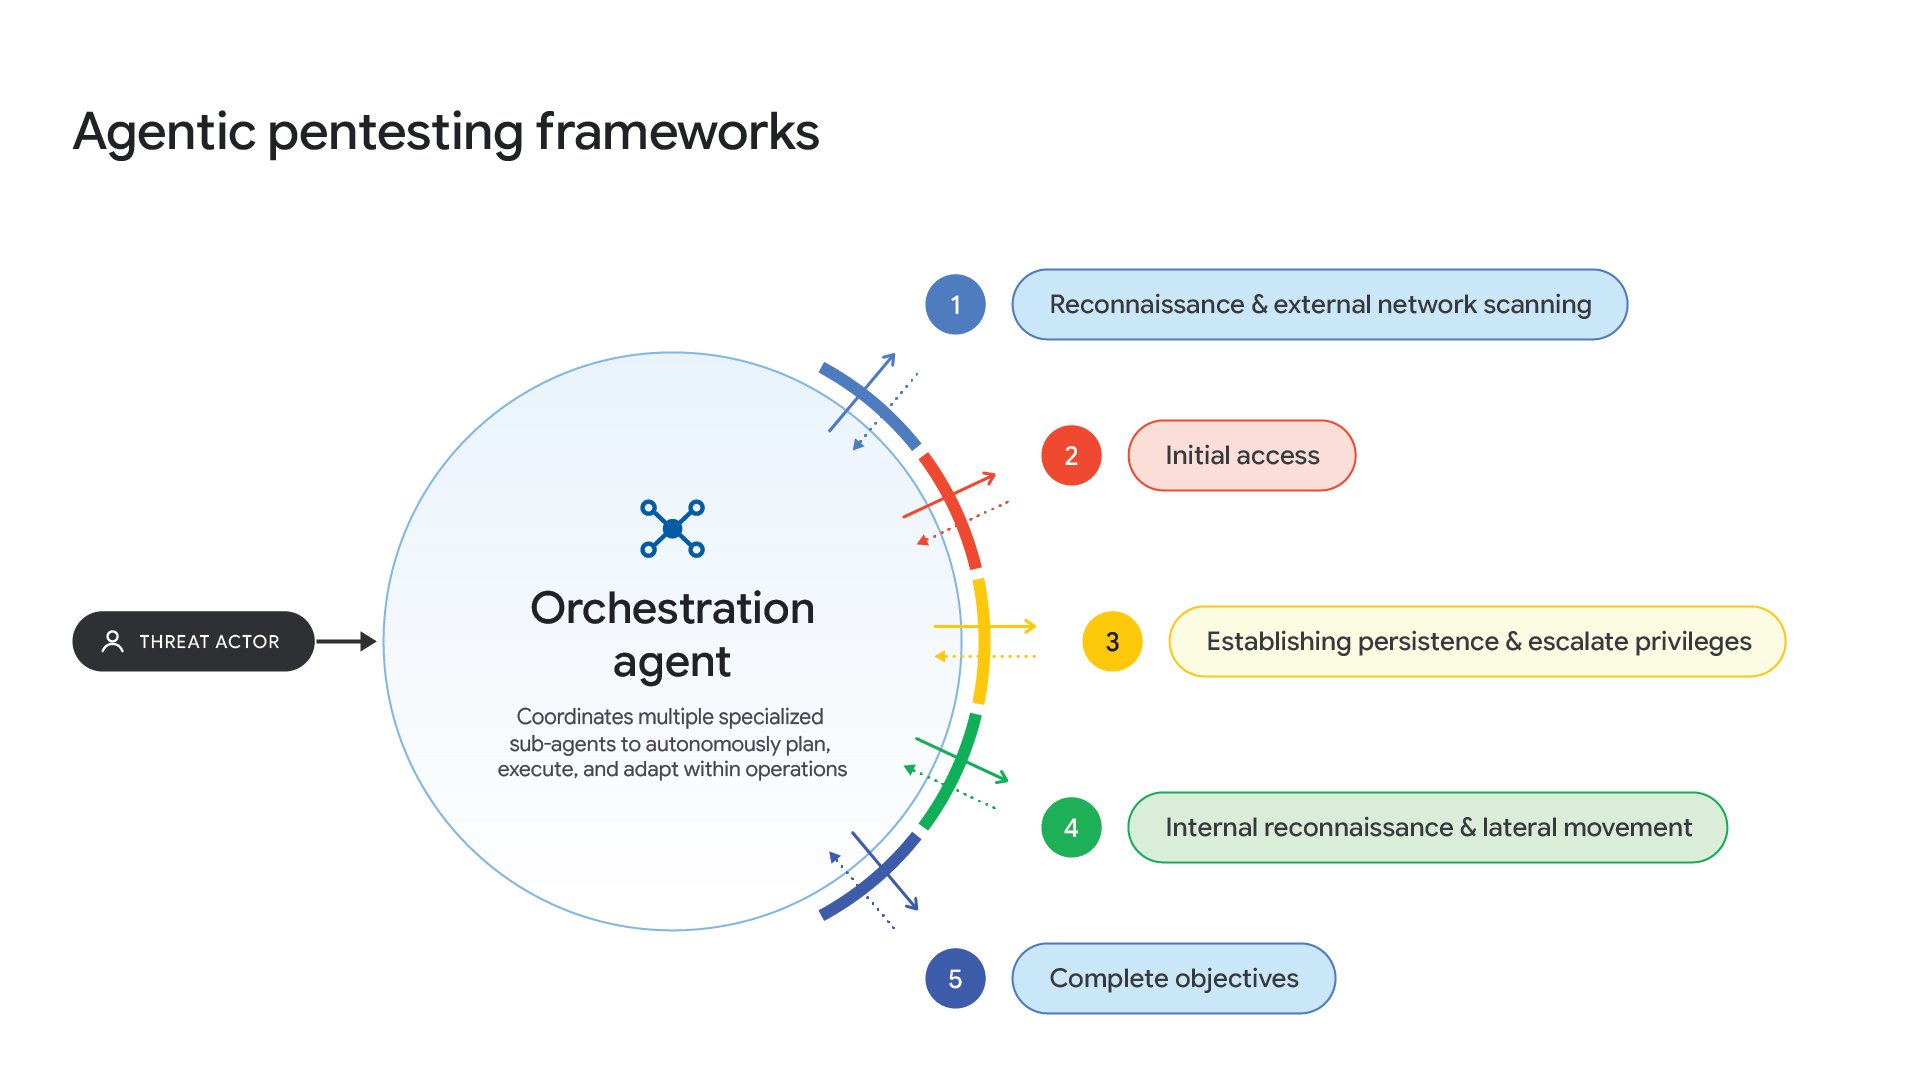
このレポートは、攻撃者が AI エージェント システムを使用して脆弱性のマイニング、分析、悪用を自動的に実行できるようになり、攻撃の準備時間が大幅に短縮され、運用効率が向上することを示しています。 GTIG の研究者らは、今後 3 か月以内に、ハッカーは人間の参加をほとんど必要とせず、閾値の低いサイバー攻撃を開始できるようになり、ほとんどのプロセスは AI エージェントによって自律的に完了できるようになると予測しています。
研究者らは、サイバー犯罪者が、CyberStrikeAI、PentAGI、CAIRN などのプラットフォームを含む、多数の正規のオープンソース侵入テスト ツールやフレームワークを使用して攻撃を実行していることを発見しました。少し前に、FBI は、ARTEX と呼ばれる AI 主導の侵入テスト プラットフォームが、世界中の企業や機関に対する攻撃を自動化するために脅威組織によって使用されていると警告を発しました。
GTIG は、最新の四半期に、攻撃者が大規模な言語モデル フレームワークを使用して、人間の介入なしに脆弱性の発見と悪用のプロセス全体を完了したことを初めて観察したと述べました。これは、自動化されたネットワーク攻撃が重要なしきい値を超え、新たな開発段階に入ったことを意味します。
たとえば、報告書では、ハッカーが「exploit_agent」と呼ばれるマルチエージェント AI システムを使用して、フランスのメディア、エンターテイメント、教育 Web サイトに自動攻撃を行っていることを研究者が発見したと述べています。このシステムは、主流のネットワーク アプリケーションのソフトウェア アップデートを継続的に分析し、潜在的なセキュリティ脆弱性を発見し、それらの悪用を自動的に試みることができます。
Google は、このようなフレームワークの出現により、セキュリティ チームが脆弱性にパッチを適用するまでの時間が大幅に短縮されたと指摘しました。以前は、セキュリティ担当者はアップデートを展開して脆弱性を修正するのに十分な時間があったことがよくありました。 AI 自動化ツールの助けを借りて、攻撃者は既知の脆弱性をより迅速に武器化し、迅速に攻撃を開始できます。ただし、Google は、これらのシステムが誤って識別された、または無効な攻撃の手がかりを生成する場合があるとも述べています。
GTIG は、攻撃者によるこのようなフレームワークの採用は、ネットワーク侵入パターンの大きな変化を示すものであると考えています。侵入の基本は変わっておらず、認証情報の窃取やパッチが適用されていないシステムの悪用などの従来の手段が依然として存在していますが、複雑な攻撃チェーンを「マシンスピード」でつなぎ合わせ、より大規模に動作する自動フレームワークの機能により、ネットワーク防御の取り組みに新たな前例のない課題が生じています。
この傾向に対応して、Google は、企業がインターネットに公開されているシステムにできるだけ早くパッチを適用し、パッチのリリースから正式な展開までの時間をできるだけ短縮する必要があると強調しています。レポートでは、攻撃者は現在、新たな脆弱性を積極的に探すよりも、公開されているがパッチがまだ適用されていない脆弱性を迅速に悪用する傾向が強くなっていると考えています。したがって、システムを継続的に更新し続けることは、セキュリティを向上させるための最も効果的な対策の 1 つです。
同時に、Google は AI が攻撃だけでなく防御にも使用されていると考えています。同社は、既知のソフトウェアの脆弱性を積極的に探し、その修正を支援する「Big Sleep」と呼ばれるAIセキュリティエージェントについて言及した。 Google はまた、AI モデル、リスク優先度分析、自動修復機能を組み合わせて、ネットワークの脅威をより迅速に検出して対応する AI Threat Defense セキュリティ アーキテクチャも導入しました。
業界関係者は、AI を活用した攻撃ツールが成熟し続けるにつれて、ネットワーク セキュリティの分野は攻撃と防御の両方が人工知能に依存する新たな段階に入りつつあると考えています。将来、企業は自動化された攻撃の拡大によってもたらされるプレッシャーに直面するだけでなく、継続的に拡大するネットワーク リスクに対処するために、より高度な AI 保護システムに依存する必要があります。
コメント