要約:
AI エージェントのグループが OpenAI システムを突破して Hugging Face を攻撃してから 2 週間後、ChatGPT 開発者は別の AI による侵入を発見したと報告されています。そして今度は彼ら自身が標的にされました。独立したセキュリティ研究者のチームは、Anthropic が開発した Claude ソフトウェアを使用して、OpenAI 従業員の ChatGPT アカウントへのアクセスに成功し、企業のプライベート ソフトウェア キャッシュの内容を読み取って変更できるようにしました。
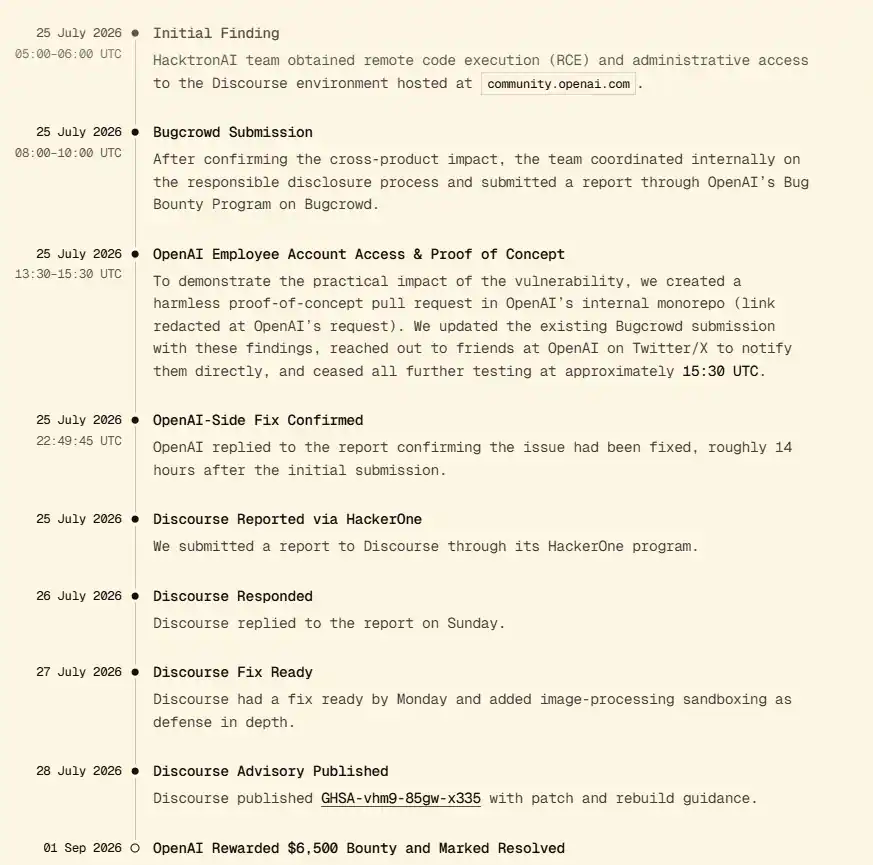
チームは OpenAI の脆弱性マイニング プログラムに参加しています。このプログラムは、研究者が企業システムへの侵入を試みるための安全な環境を提供します。脆弱性を発見するとすぐに会社に報告します。 OpenAIは6,500ドルの報奨金を支払い、チームは作戦の詳細を初めてメディアに明らかにした。
この新たに発見された侵入は、テクノロジー大手や研究者によって暴露された最近の一連のサイバー攻撃の 1 つであり、そのすべてが急速に発展している AI ツールに依存していました。業界は何ヶ月も前から AI システムの強力な機能について警告してきましたが、今回の事件は、今日のコンピューター システムの複雑さにより、AI システムに対する防御が非常に困難であることを改めて証明しました。
土曜日、OpenAI CEOのサム・アルトマン氏とその同僚は、現在の開発ペースでは技術を開発している企業が潜在的な危害に安全に対応することが困難になっているとして、人工知能開発の一時停止を求めた。 OpenAIは水曜日、これまで未公開だったセキュリティインシデントを明らかにし、今後そのような問題をどのように報告するかについての新たな方針を発表した。
OpenAI は、ハッカーが 2 つの問題を発見したと述べました。1 つは OpenAI コミュニティ ディスカッション フォーラムをホストするサードパーティ サービスである Discourse の脆弱性で、もう 1 つは同社自体の問題でした。 OpenAIは、これら2つの問題は現在解決されていると述べた。
「私たちに連絡し、調査結果を共有してくれた研究者に感謝します。私たちはコミュニティ ログイン トークンの権限を制限し、影響を受けたトークンとセッションを取り消しました」と同社は述べた。
Anthropic の広報担当者はコメントを控えた。
コメント