
要約:
インドのデジタル認証局 eMudhra/emSign が、8 つの中間証明書の秘密キーを漏洩したことがセキュリティ研究者によって最近発見されました。これらの中間証明書は、下位証明書の発行に使用されます。したがって、秘密キーを入手した攻撃者は、任意の Web サイトまたはサービスの証明書を発行して、中間者ハイジャックを実行することができます。
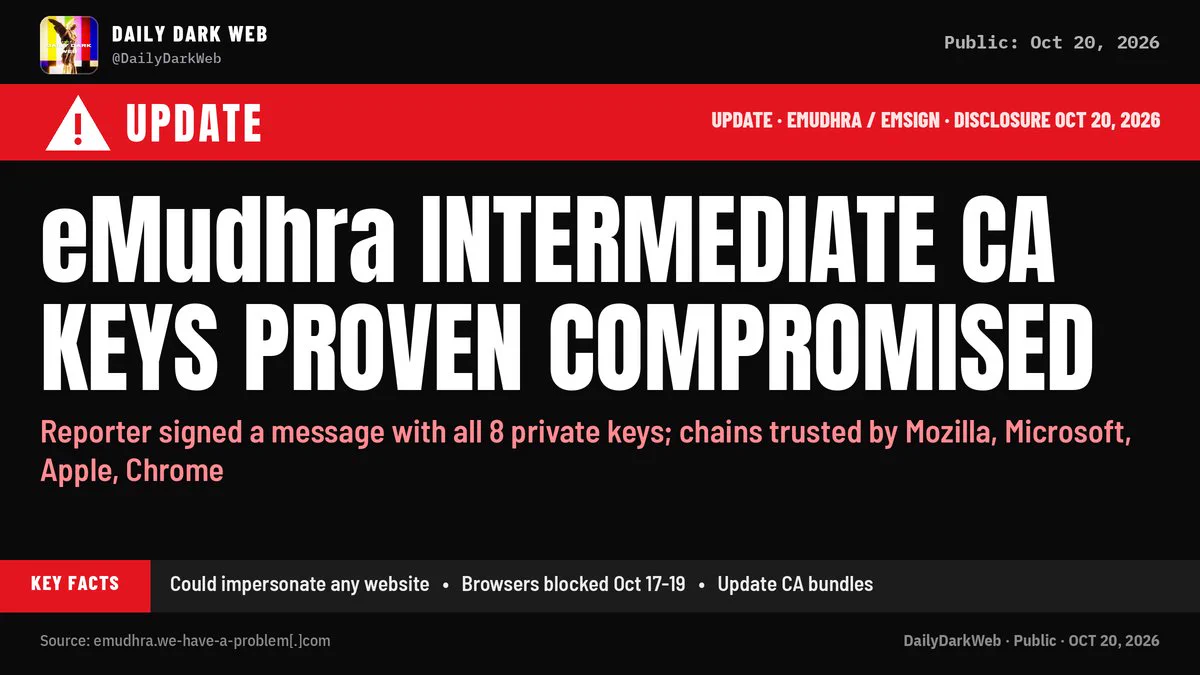
さらにとんでもないことは、証明書の秘密キーが 4 文字しかないことです。通常、秘密キーの内容は非常に長いです。このインドの企業が、たった 4 桁の秘密キーを使用して証明書を発行し、この中間証明書を使用して他の Web サイトやサービスの証明書に署名するというとんでもない行動を起こすことができるのか、誰も知りません。
中間者によるハイジャックを防ぐために、Firefox ブラウザ、Google ブラウザ、Apple、Microsoft は現在、eMudhra の問題のある証明書をすべて取り消すためのアップデートを緊急にリリースするか、証明書ブロック リストを更新しています。つまり、問題のある証明書によって署名された下位証明書は現在、主流のブラウザーによって信頼されておらず、ユーザーがアクセスすると傍受プロンプトが表示されます。
問題は、一部のソフトウェアが証明書失効メカニズムを提供していないため、これらの証明書は新しいバージョンをリリースすることによってのみブロックできることです。現在、Go、NSS、Python certifi、Rust、Electron などのソフトウェア アップデートがリリースされています。これらのソフトウェアを使用しているユーザーは、すぐに最新バージョンにアップグレードすることをお勧めします。
現在判明している情報によれば、これらの問題のある証明書の秘密鍵は漏洩していませんが、発行時から欠陥のある秘密鍵生成器が使用されています。 Mozilla Foundation が公開した分析によると、影響を受ける 8 つの P-384 楕円曲線秘密鍵に対応する整数はすべて 256 未満であり、実際の値は 4、56、66、115、155、156、230、および 237 であることが示されています。
通常の P-384 秘密キーには約 384 ビットのランダム性が必要ですが、これらのキーには有効な情報が数ビットしか含まれていないため、本当のキーは徹底的な方法ですぐに見つけることができます。もちろん、セキュリティ研究者が現在秘密キーを公開していなくても、他の研究者が徹底的な方法で秘密キーを見つけることができるため、これらの証明書はもはや安全ではありません。
証明書の問題に基づいて、ユーザーはブラウザを適時に更新し、古いバージョンを長期間使用しないことをお勧めします。一部の古いバージョンでは失効リストを更新できないため、古い証明書をブロックできず、日常的なアクセスに重大なセキュリティ問題が発生する可能性があります。
コメント