
要約:
フランスの暗号通貨ハードウェア ウォレット メーカー Ledger は、自社デバイスの悪意のある改造に関わるセキュリティ インシデントを調査しています。一部のウォレットには隠された監視コンポーネントがインストールされていることが判明しており、ブロックチェーン研究者らは関連する暗号資産が9,000万ドル以上盗まれたと推定している。調査は当初、マレーシアの仮想通貨小売業者CryptoBilisに焦点を当てていたが、感染したデバイスが含まれている可能性のある他の販売チャネルも現在特定されている。
悪意のあるハードウェアは機密情報を盗み、ウォレット センターのセキュリティ チップをバイパスする可能性があります
レジャーは、組織的犯罪グループが一部のハードウェア ウォレット内に隠しコンポーネントをインストールしたため、攻撃者がデバイスのコア セキュリティ チップを直接クラッキングすることなくユーザーのデジタル資産を入手できる可能性があると述べました。
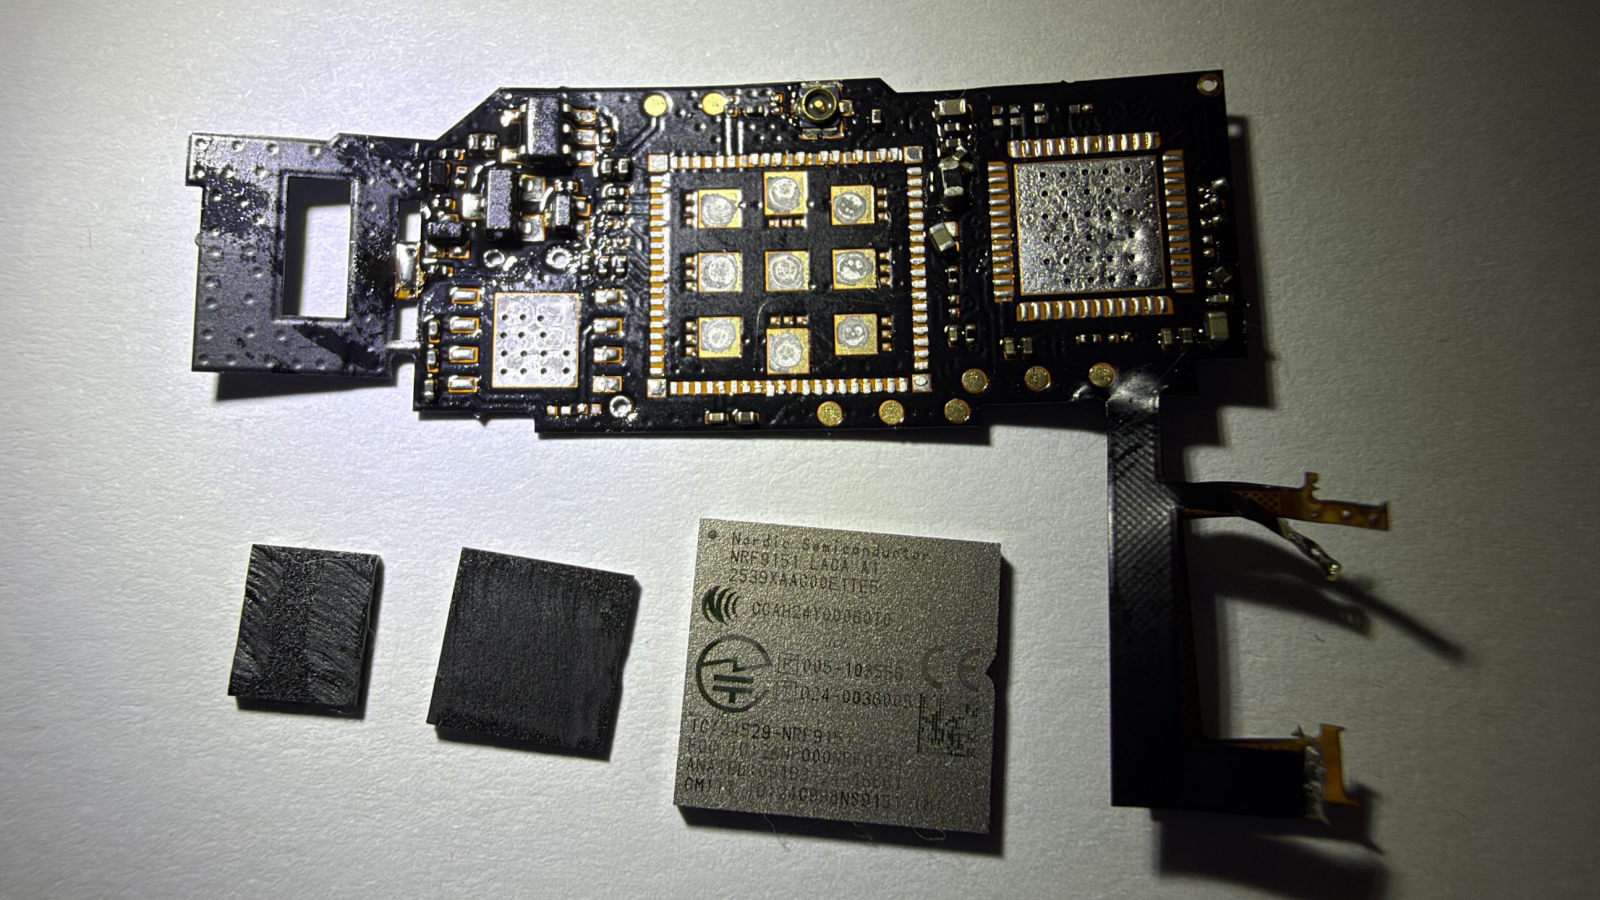
独立したセキュリティ研究者は、関連デバイスが、変更されたディスプレイ接続コンポーネントを通じて機密情報を傍受し、セルラー通信モジュールを使用してその情報を攻撃者に送信する可能性があると指摘しました。
10 月 9 日以来、CryptoBilis の顧客がデジタル資産の紛失を相次いで報告し、その後、この小売業者はクアラルンプールの実店舗を一時的に閉鎖しました。レジャー社は、捜査において地元の法執行機関に協力していると述べた。
シンガポールの販売設備でも異常が見つかり、影響範囲が拡大の可能性
捜査官はまた、シンガポール・チャンギ空港から購入したレジャーフレックスウォレットから、改造されたディスプレイコネクタ、携帯通信チップ、SIMカードを発見しました。
この発見は、感染したデバイスが複数の国で通常の小売チャネルに侵入した可能性があることを意味します。
Ledger は攻撃の範囲をまだ調査中であり、影響を受けたデバイスの総数は発表していません。
このインシデントは、ハードウェア ウォレットのサプライ チェーンにおけるセキュリティ リスクも明らかにしました。デバイス自体が独立したセキュリティ チップを使用している場合でも、販売または流通中に物理的に変更された場合、ユーザー資産は依然として危険にさらされる可能性があります。
コメント