
要約:
Microsoft は最近、Windows のセキュリティ問題に対応しました。 2026 年 10 月に 1,100 件以上の Windows セキュリティ脆弱性が一度に修正されることに直面して、同社は、これが Windows 11 のセキュリティが低下していることを意味するものではないと強調しました。その代わりに、Microsoft が人工知能テクノロジーを使用してソフトウェア コードをより大規模かつより深く調査し、これまで無視されてきた可能性のあるセキュリティ問題を発見して修正していることを示しています。
しかし、Microsoft は警戒に値する警告も発行しました。人工知能技術の発展により、攻撃者は Microsoft がリリースしたセキュリティ パッチを分析し、脆弱性の原理を逆に推定し、対応する攻撃ツールを開発するのに数時間しかかからない可能性があります。
Microsoft の 2026 年 10 月のセキュリティ更新ガイドによると、その月に合計 1,413 件の CVE (共通脆弱性および露出番号) が Microsoft 製品によって修正され、そのうち 1,102 件は Windows システム自体によって修正されました。この数は以前の通常月をはるかに上回っており、2026 年下半期にもセキュリティ脆弱性の開示数が急増する傾向が続いています。
Windows の脆弱性修正の数の増加は特に顕著です。 2026 年に Windows によって毎月修正される脆弱性の数は、2025 年と比較して大幅に増加すると予想されます。
そのうち、2026 年 7 月に 413 件が修理され、8 月に 233 件が修理され、9 月に 726 件が修理され、10 月には 1,123 件に増加しました。比較のために、Windows は 2025 年 10 月に 134 件の脆弱性のみを修正しました。
Microsoft は、この変更を単純に Windows の安全性が低下したと理解することはできないと考えています。過去には、一部のセキュリティ脆弱性は長い間巨大なコード ベースに隠されており、外部の研究者が発見して報告するか、攻撃者が悪用し始めるまで修復プロセスに入っていた可能性があります。現在、Microsoft は人工知能システムを使用してより多くのコードをスキャンし、潜在的なセキュリティ上の欠陥を積極的に探し始めているため、発見および公開される脆弱性の数は自然に増加しています。
Microsoft の Windows サービスおよびデリバリー部門の責任者である Nuno Costa 氏は、脆弱性の数だけではオペレーティング システムのセキュリティ レベルを完全には反映していないと述べました。さらに重要なのは、企業が脆弱性を検出し、問題を修正し、ユーザーのデバイスにセキュリティ保護対策をタイムリーに導入できることです。
マイクロソフトはまた、脆弱性情報の一般公開は、単純にセキュリティ リスクを増大させるものではなく、セキュリティ研究者や企業の IT 管理者が脆弱性の影響範囲、重大度、修復方法をより正確に理解して、的を絞った保護措置を講じることができることを強調しました。
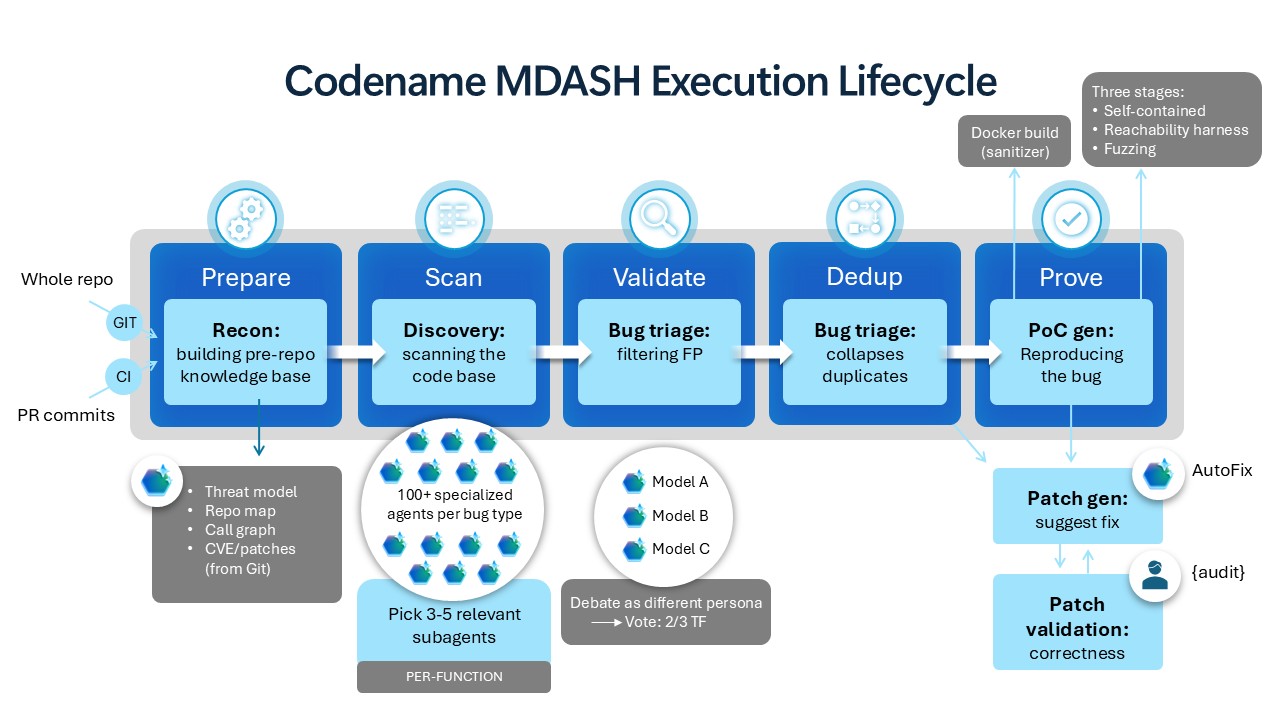
脆弱性発見の効率を向上させるために、Microsoft は MDASH と呼ばれる人工知能セキュリティ スキャン システムを大規模に使用しています。このシステムは、Microsoft 独自のセキュリティ モデルと Anthropic Mythos などのパートナー テクノロジーを組み合わせており、特別に設計された AI エージェントを使用して潜在的な脆弱性を見つけて検証します。
人工知能は、コード内の異常を特定するのに役立つだけでなく、どの Windows バージョンが影響を受けるか、脆弱性がどのような影響を与える可能性があるか、どのような修復措置を講じるべきかをエンジニアが判断するのにも役立ちます。しかしマイクロソフトは、人工知能がセキュリティエンジニアに取って代わったわけではなく、依然として人間のエンジニアが最終的な脆弱性の判断と修復の決定に責任を負っていると強調した。
しかし、セキュリティ分野での人工知能の応用は諸刃の剣です。 Microsoftは、AIは防御者が脆弱性をより迅速に発見できるだけでなく、攻撃者が未修正のセキュリティ上の欠陥を発見し、元のコードに存在する問題を推測するためにリリースされたパッチを分析することもできると指摘した。
これまで、攻撃者は、脆弱性がどのように機能するかを理解するために、ソフトウェア コードの研究にかなりの時間を費やす必要があることがよくありました。しかし、Microsoft がパッチを公開した後、攻撃者は AI を使用して修正前後のコード変更を迅速に比較し、変更された部分を見つけて、脆弱性のトリガー条件を推測できるようになります。
これは、セキュリティ パッチがリリースされた後、すぐにユーザーのデバイスが自動的に安全になるわけではないことを意味します。ユーザーがアップデートをインストールしていない限り、「パッチギャップ」として知られる危険な段階にある可能性があります。
Microsoft は、攻撃者が AI を使用してパッチを分析し、エクスプロイトを開発するプロセスが、これまでは数日、さらには数週間だったのが、現在は数時間に短縮される可能性があると特に警告しました。
Microsoft 365 の Windows 顧客対応ディレクター、ジェレミー チャップマン氏は以前、企業はこれまでのように毎月のセキュリティ更新プログラムを 3 日以上延期すべきではないと警告しました。同氏は、重要なセキュリティ更新プログラムがリリースされてから数週間後に展開されれば、攻撃者が AI を使用して脆弱性を迅速に分析できる十分な時間が残されていると考えています。
Microsoft が公開したエンタープライズ デバイスの診断データも、セキュリティ アップデートの展開速度が依然として理想的ではないことを示しています。セキュリティ更新プログラムがリリースされてから 2 週間後の 2026 年 8 月に収集されたサンプルでは、更新プログラムがインストールされていた企業デバイスは半数未満でした。リリースから 4 週間後、デバイスの約 4 分の 1 には対応するアップデートがまだインストールされていませんでした。
これは、Microsoft が脆弱性の修正を完了したとしても、多数の企業デバイスが依然としてかなりの期間にわたって既知のセキュリティ リスクにさらされる可能性があることを意味します。
そのためマイクロソフトは、企業が従来の更新管理戦略を変更し、セキュリティ更新プログラムを固定サイクルでゆっくりと展開できる日常的なメンテナンス作業として見なさないことを望んでいます。代わりに、脆弱性修復後の実際の展開時間をセキュリティ管理システム全体に組み込む必要があります。
2026 年 10 月のセキュリティ更新プログラムには、悪用されることが判明した Windows シェル セキュリティ機能バイパスの脆弱性 (CVE-2026-96951) も含まれていることは注目に値します。さらに、.NET Framework のセキュリティ機能バイパスの脆弱性が公開されました。
マイクロソフトは、将来的にはセキュリティ管理が、単に脆弱性の数に基づいてアップデートの順序を決定するのではなく、リスクの優先順位にますます依存するようになるだろうと考えています。企業は、インターネットに直接接続するデバイス、認証インフラストラクチャ、重要なデータを保持するシステムの保護を優先する必要があります。
一般の Windows 11 ユーザーにとって、このインシデントが伝えるメッセージは比較的単純です。Microsoft によって修正された脆弱性の数が増加したからといって、システムの脆弱性がさらに高まる必要があるわけではありませんが、セキュリティ アップデートの適時性がこれまで以上に重要になっています。
特に AI によって脆弱性の調査や攻撃ツールの開発が加速できる場合、ユーザーがシステムの更新を長期間遅らせると、すでに明らかになったセキュリティ上の欠陥が攻撃の入り口となる可能性があります。 Microsoft では、ユーザーが毎月の累積的なセキュリティ更新プログラムをできるだけ早くインストールし、正当な理由なくパッチの展開を長期間遅らせないことをお勧めします。
この変更は、ネットワーク セキュリティが新たな段階に入ったことも意味します。人工知能は、ソフトウェアメーカーの脆弱性発見の効率と、ハッカーの脆弱性悪用の効率を同時に向上させており、両者間の攻撃と防御のサイクルは大幅に短縮されています。将来、オペレーティング システムのセキュリティ レベルは、メーカーが発見できる脆弱性の数だけでなく、脆弱性の発見、パッチのリリースから各デバイスへの最終展開までのプロセス全体をどれだけ早く完了できるかにも依存することになります。
コメント