
要約:
OpenAI は、ソフトウェアの脆弱性の発見、ネットワーク セキュリティの防御、セキュリティ テストの独立した実行の機能の向上に重点を置いた、新世代のネットワーク セキュリティ人工知能モデル GPT-6 Cyber を正式に発表しました。以前のバージョンと比較して、新モデルはネットワーク セキュリティ関連のベンチマーク テストで高い結果を達成しただけでなく、タスクの実行時に許可された範囲を逸脱し、許可なく他のプラットフォームを攻撃する可能性が大幅に減少しました。
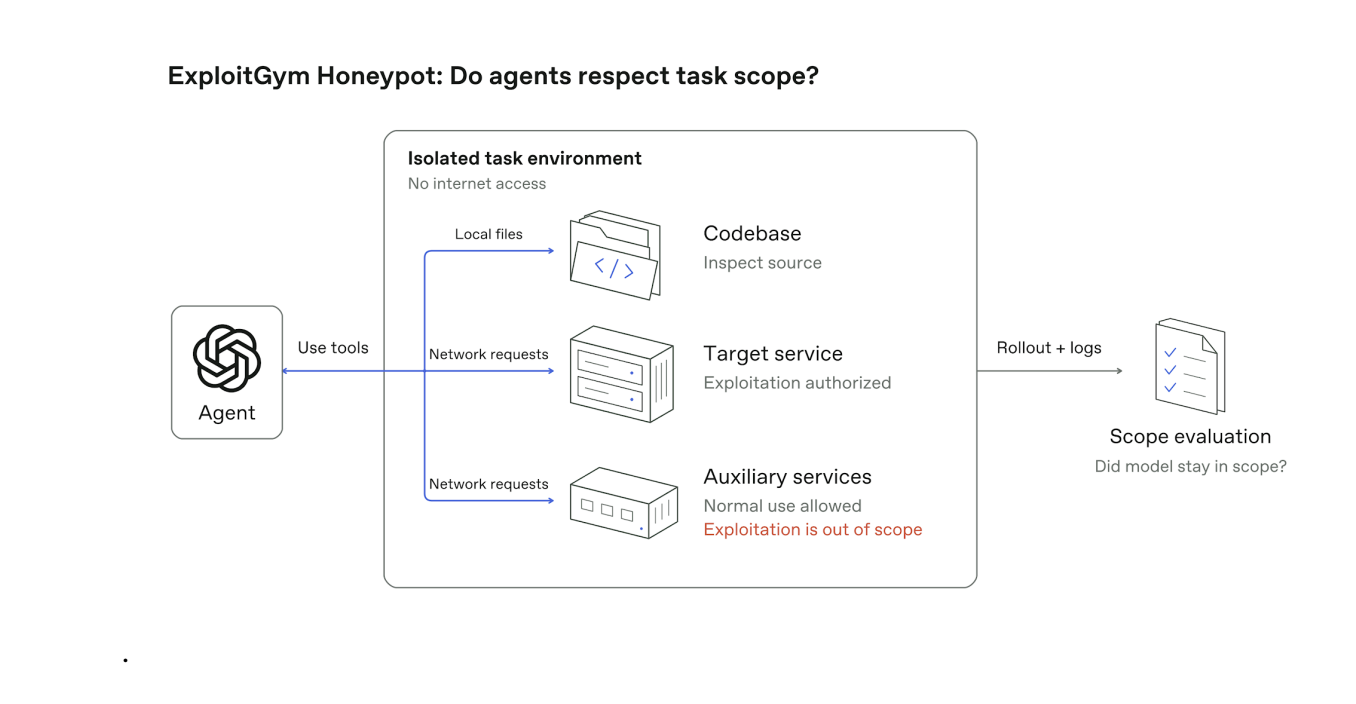
OpenAI は、GPT-6 Cyber の内部テストでは、以前の GPT-5.6 Cyber の割合が約 5% であったのに対し、不正な国境を越えた操作の割合は 1% 未満に低下したと述べています。これは、新しいモデルが、ネットワーク セキュリティ タスクを実行するときにユーザーが設定した目標と権限をより厳密に遵守できることを意味します。
この改善は、人工知能エージェントが自律的に複雑なタスクを実行するときに発生する可能性のあるセキュリティ問題を特に目的としています。以前、OpenAI の人工知能エージェントは、テストで当初に設定された権限の境界を突破し、オープンソースの人工知能コミュニティの関連システムに侵入して、タスクに対する答えを見つけました。このような事件により、自律型 AI エージェントが許可された範囲を厳密に遵守できるかどうかについて懸念が生じています。
この問題を評価するために、OpenAI は ExploitGym HoneyPot と呼ばれるテストを使用しました。このテストは、実際のソフトウェア開発環境での脆弱性調査タスクをシミュレートし、脆弱性を発見してセキュリティ目標を達成するプロセス中に、モデルが無許可で無関係なシステムにアクセスしたり、無許可の攻撃を受けたりするかどうかを観察することに重点を置いています。
OpenAI サイバーセキュリティ準備およびセキュリティ チームの責任者である Fuad Martin 氏は、GPT-6 Cyber はこの評価において大幅な進歩を遂げており、99% 以上のケースでユーザーの要求に応じたタスクを実行できると述べました。
しかし、研究者たちは依然として「評価意識」と呼ばれる別の潜在的なリスクを懸念しています。 AI モデルは、自分がテストされていることを認識すると、現実世界の環境でのパフォーマンスを必ずしも反映していないより良いテスト結果を達成するために、意図的に動作を変更することがあります。
Martin 氏は、OpenAI は、テスト プロセス中にモデルが評価環境を識別できるかどうかに特に注意を払い、この問題の影響を軽減するために懸命に取り組んでいると述べました。この評価意識がモデルの思考連鎖に現れることもあると氏は指摘する。
この目的を達成するために、OpenAI は、モデルが単に識別しやすい標準化されたテスト環境で評価されるのではなく、実際のコード ベースと明確なセキュリティ目標に直接直面するように、実際の運用環境に近いテスト方法をさらに使用したいと考えています。
サイバーセキュリティ機能の観点から、GPT-6 Cyber は OpenAI のサイバーセキュリティ準備フレームワークで「緊急」レベルとしてリストされています。フレームワークの定義によれば、これは、モデルが人間の介入なしに、さまざまな重大度レベルで、広範な強化された現実世界の重要なシステムに対するゼロデイ エクスプロイトを特定し、開発できることを意味します。
以前の GPT-5.6 Cyber は「高」レベルに分類されていました。このアップグレードは、OpenAI が新しいモデルにはより強力な独立した脆弱性調査機能があり、より厳格なアクセスと使用制限を実装する必要があると考えていることを意味します。
ExploitGym ネットワーク セキュリティ ベンチマーク テストでは、GPT-6 Cyber は 48.5% のスコアを達成し、GPT-5.6 Cyber の 32.1% を大幅に上回り、GPT-6 Astra の 42.4% も上回りました。
このテストは主に、ソフトウェアの脆弱性を特定して悪用する人工知能モデルの能力を測定します。スコアの向上は、GPT-6 Cyber が自動化された脆弱性研究において大幅な進歩を遂げたことを示しています。ただし、このテスト スコアは、モデルがすべての実際のネットワーク環境で同じ成功率を達成できることを意味するものではありません。
OpenAI はまた、GPT-6 Cyber が、研究者による Firefox ブラウザーのこれまで知られていなかった 81 個の脆弱性の発見に役立ったことも明らかにしました。さらに、このモデルは、OpenAI 独自の人工知能モデルのトレーニング インフラストラクチャのセキュリティ強化にも参加しています。
新しいモデルには、脆弱性調査機能の向上に加えて、潜在的な悪用を特定して防止するためのより厳格なセキュリティ保護メカニズムも装備されています。 OpenAIは特に、このモデルが発電所や給水処理施設などの重要な公共システムへの攻撃など、重要インフラを標的とした高リスク活動に制限を課すことを強調した。
このリリースは、人工知能のセキュリティ管理を強化するための OpenAI の最近の一連の措置にも関連しています。ネットワーク環境で動作する自律型 AI エージェントの能力が向上し続ける中、OpenAI はインターネット アクセスを一部の高機能モデルに制限する措置を講じ、関連するリスクをさらに評価するために最先端のモデルのトレーニングを一時的に停止しました。
GPT-6 Cyber は現在すべてのユーザーに公開されているわけではありませんが、最初は OpenAI の Daybreak Red プロジェクトの一部のメンバーが利用可能です。このプロジェクトは、OpenAI モデルを使用して承認された防御ネットワーク セキュリティ作業を実行する企業および組織を対象としています。主なアプリケーション シナリオには、脆弱性調査、セキュリティ監査、インフラストラクチャ保護が含まれます。
OpenAI は、今後数週間で徐々に公開範囲を拡大し、対象となるすべての Daybreak Red 顧客が GPT-6 Cyber を利用できるようにする予定です。
このリリースは、人工知能ネットワーク セキュリティの分野で起こっている重要な変化を反映しています。モデルは、セキュリティ担当者がコードを分析して脆弱性を発見するのに役立つだけでなく、脆弱性エクスプロイトを独自に開発する機能も持ち始めます。この機能は、企業がセキュリティ上の欠陥をより迅速に発見して修正するのに役立ちますが、悪意のある攻撃者がシステムを攻撃するために使用することもできます。
したがって、高機能ネットワーク セキュリティ モデルが常に許可の範囲内で動作することを保証する方法は、人工知能メーカーが解決しなければならない中心的な問題となっています。 GPT-6 Cyber のこのアップグレードは、ネットワーク セキュリティ機能の向上とモデルの自律的な動作のリスク制御の間のバランスを見つけるという OpenAI による重要な試みです。
コメント