
要約:
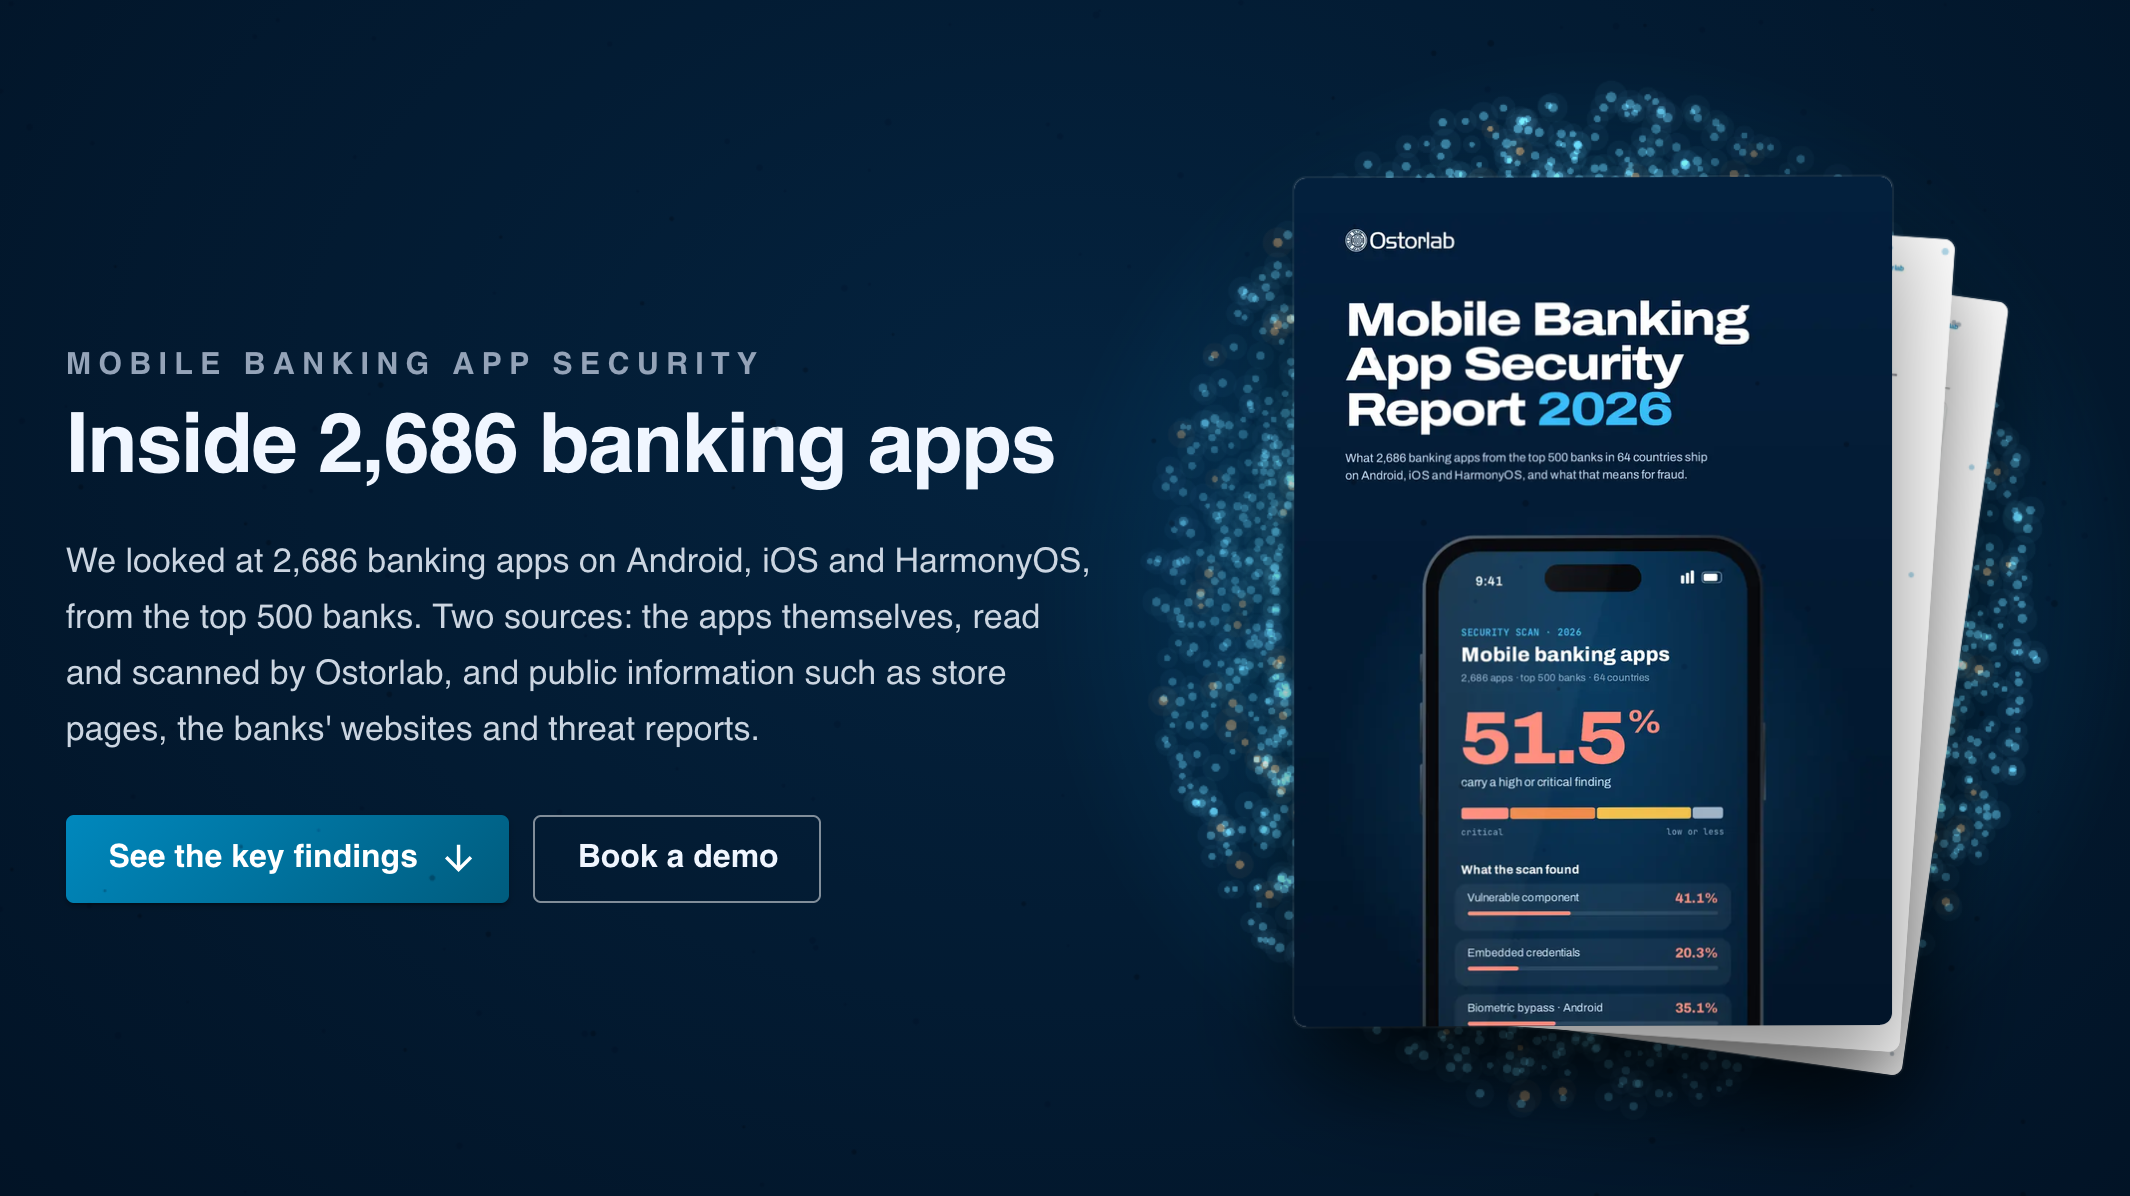
ネットワーク セキュリティ機関の Ostorlab は、「2026 年モバイル バンキング アプリケーション セキュリティ レポート」を発表しました。ファーウェイのHarmonyOSがこの年次報告書の評価対象に含まれるのはこれが初めてである。この調査では、世界64カ国の487銀行の合計2,686個のモバイルバンキングアプリを分析し、そのうち478個はHuawei App Gallery(AppGallery)のものでした。
評価の結果、Android、iOS、HarmonyOS の 3 つの主要プラットフォームの中で、Harmony プラットフォームのセキュリティ リスクが最も顕著であることがわかりました。データによると、紅蒙銀行アプリの 31.6% に重大レベルのセキュリティ上の欠陥が少なくとも 1 つ含まれており、これは 3 つの主要プラットフォームの中で最も高い割合であるだけでなく、全アプリの平均 18.4% よりもはるかに高くなっています。
サードパーティ コンポーネントのセキュリティに関しては、Hongmeng Bank アプリの 56.7% が、公開された脆弱性を備えたサードパーティ コンポーネントを統合しています。これに対し、Android では 37.7%、iOS では 37.4% です。 Ostorlab は、このギャップの主な理由は、Hongmeng アプリの多くがパッケージ化された初期移植バージョンであり、古いサードパーティ ライブラリを使用していることであると指摘しました。
業界全体のデータを見ると、テストされたすべての銀行アプリの 51.5% に、少なくとも 1 つの高リスクまたは重大なセキュリティ問題がありました。さらに、最新の認証テクノロジーの普及率という観点から見ると、パスキー機能をサポートしている銀行アプリはわずか 4.9% です。
Ostorlab はレポートの中で、この調査は概要統計のみを公表し、特定の銀行やアプリの名前は挙げておらず、調査プロセス中にアプリに対して実際の攻撃が開始されたことはないと付け加えました。セキュリティ上の欠陥が発見されたということは、アプリに潜在的なリスクがあることを意味するだけであり、脆弱性が悪用されたことを意味するものではありません。
レポートの全文:
https://ostorlab.co/annual-reports/mobile-banking-2026
コメント