要約:
新しい調査によると、攻撃者は RSA 公開キーの係数を分解したり秘密キーを抽出したりせずに、有効な RSA デジタル署名を偽造できる可能性があることが示されています。研究チームは、1024 ビット RSA キーに関する実用的なデモンストレーションを完了しました。この結果は、「RSA を破るには、まず大きな整数を分解する必要がある」という長期的な認識を揺るがします。
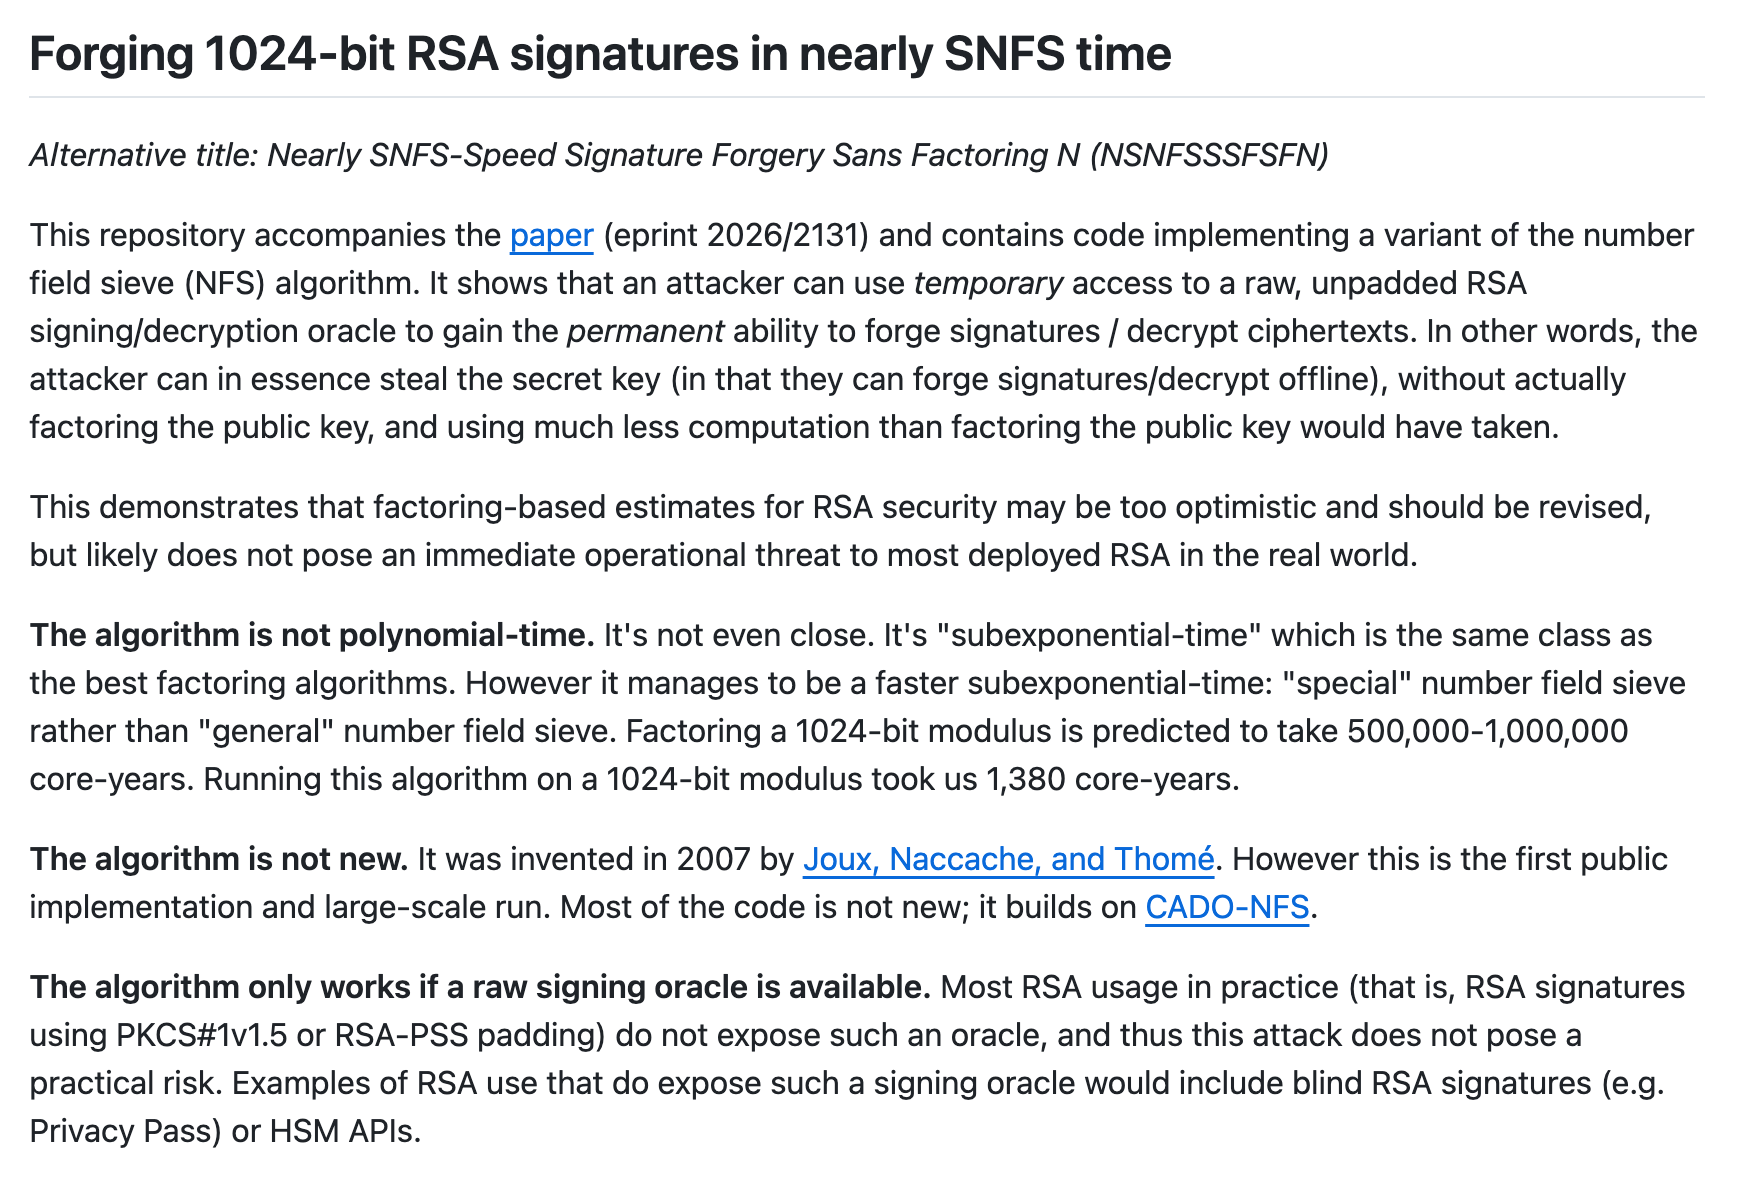
この研究は、カリフォルニア大学サンディエゴ校とフランス国立情報自動化研究所の研究者 (Laura Shia、Miro Haller、Adam Suhr、Nadia Henninger、Emmanuel Thom を含む) によって実施されました。研究結果は現在プレプリントの形で公開されており、その論文のタイトルは「特殊数体ふるい法に近い速度での1024ビットRSA署名の偽造」である。
RSA セキュリティは通常、大きな整数の因数分解という難しい問題に基づいて構築されます。従来の推定によると、1024 ビット RSA モジュラスの分解には約 50 万から 100 万 CPU コア年が必要で、通常、大規模なコンピューティング リソースを備えた国家レベルの機関または企業のみがそれを試すことができます。今回研究チームは別の道を歩み、RSA秘密鍵を直接取得するのではなく、独自のRSA署名操作を実行できる「署名オラクル」を利用し、数体篩法の改良アルゴリズムと組み合わせ、最終的にオフラインで署名を偽造する能力を獲得した。
この方法の数学的基礎は 2007 年にはすでに提案されていましたが、それまでは理論レベルにとどまっていました。この研究では、それを初めて大規模な実際の運用に拡張しました。実験中、研究者らはハードウェア セキュリティ モジュールを署名オラクルとして使用し、約 5 か月で約 1,380 CPU コア年を消費し、元の RSA 署名リクエスト 40 億件以上に相当する約 2^32 クエリを開始しました。メインの事前計算が完了すると、攻撃者はターゲット デバイスにアクセスし続ける必要がなくなります。任意の署名を偽造するには約 180 コア年が必要ですが、このプロセスはオフラインで繰り返し実行できます。
これは、秘密キーが常にハードウェア セキュリティ モジュール内に残っている場合でも、攻撃者はデバイスのインターフェイスを継続的に呼び出すことで、最終的には秘密キーをマスターするのと同等の署名機能を取得する可能性があることを意味します。攻撃者はこれを利用して、認証情報を偽造したり、偽の認可ファイルを生成したり、正規のサービスを装った通信を行うことができます。
ただし、この調査はすべての RSA システムが失われたことを意味するものではありません。攻撃が確立される前提は、ターゲット システムが元のパディングされていない RSA 署名または復号化インターフェイスを公開することです。現在のインターネット証明書、TLS 接続、およびほとんどのソフトウェア署名メカニズムは通常、PKCS#1 v1.5 または RSA-PSS パディングを使用しており、研究者らは、これらの一般的な展開はこの方法による直接の影響を受けないと述べています。
本当に注意が必要なのは、いくつかのハードウェア セキュリティ モジュール、オリジナルの PKCS#11 インターフェイス、およびブラインド署名プロトコルです。ブラインド署名を使用すると、サービス当事者は特定のメッセージの内容を知らなくても署名を完了できます。 Privacy Pass などのプライバシー認証システムも同様のメカニズムを使用します。研究者らは、攻撃者が十分な署名応答を一貫して取得できる場合、特定のブラインド署名システムが潜在的なターゲットになる可能性があると指摘しました。ただし、実際の攻撃に必要なクエリ サイズは非常に大きいため、定期的にキーをローテーションすることでリスクを大幅に軽減できます。
実験結果に基づいて、研究チームは、署名オラクルを使用した攻撃モデルの下では、RSA の実際のセキュリティ強度は、分解の難易度に基づく従来の推定値よりも 15 ~ 30 ビット低い可能性があると計算しました。 1024 ビット、2048 ビット、および 4096 ビット RSA キーの場合、攻撃コストはそれぞれ 2 の 65 乗、2 の 90 乗、および 2 の 119 乗にほぼ等しく、これらはすべて、最新の暗号システムで通常必要とされる 128 ビットのセキュリティ レベルよりも低くなります。研究者らはまた、実験ではGPUや人工知能ツールを使用していないと述べた。将来的により効率的なハードウェアとソフトウェアが導入されれば、攻撃のコストはさらに削減される可能性があります。
暗号技術の専門家は、この成果の重要性は主に、RSA セキュリティ モデルの盲点を明らかにしたという事実にあると考えています。つまり、署名の偽造では、必ずしも最初に秘密鍵を取得する必要はなく、伝統的な意味での大きな整数の分解を完了する必要もありません。ただし、現在の攻撃には依然として大量のコンピューティング リソースと特別なインターフェイスが必要であり、短期的には広く使用されている標準化された RSA 証明書と通常の HTTPS 接続に直接の脅威をもたらすことはありません。
セキュリティ機関とシステム オペレーターは、ハードウェア セキュリティ モジュールが不要な元の RSA オペレーションを開いているかどうかを引き続き確認し、署名インターフェイスの呼び出し許可を制限し、ブラインド署名キーのローテーション期間を短縮し、より最新の署名アルゴリズムとポスト量子暗号システムに段階的に移行する必要があります。研究者らは、従来の暗号アルゴリズムが理論的および実際的なセキュリティの境界に近づいているため、企業は永続的な解決策として RSA キーの長さを増やすことを検討し続けるべきではないと指摘しました。
詳細:
https://github.com/ucsd-hacc/NSNFSSSFSFN
コメント