
要約:
昨夜、セキュリティ研究組織 Report URI は、日常検査中に重大なセキュリティ インシデントを発見しました。このセキュリティインシデントには、BBC、CNN、HSBC、Salesforce、GitLab、IKEA など、178 の世界的に有名な企業または Web サイトが関与しました。ハッカーはウェブサイトのコンテンツを改ざんし、悪意のあるスクリプトを読み込ませました。この悪意のあるスクリプトは、DarkSword 侵入フレームワークを利用して、古いバージョンの iOS 13 ~ 18.x を実行しているユーザーをターゲットにします。
このハッカー攻撃の主な目的は、暗号通貨や銀行口座情報を盗むことであり、非常に多くの Web サイトが一括して毒されることを許すことには、必然的にサプライ チェーン攻撃が含まれます。これらの Web サイトはすべて Optimizely が提供するサービスを使用しており、関連製品はセキュリティの脆弱性によりハッカーによって悪用されています。
ハッカーは、Optimizely の顧客プロジェクトに悪意のあるコードを書き込みます:
Optimizely Web は、Web サイトの実験とパーソナライズされた表示に使用されます。顧客はプロジェクトの Project JavaScript フィールドにカスタム コードを追加でき、Web サイトは Optimizely CDN からプロジェクト スクリプトをロードし、これらのリソースが訪問者のブラウザで実行されます。
オプティマイズリーは、その後の状況更新の中で、ハッカーが同社の実験製品のセキュリティの脆弱性を悪用して、顧客のプロジェクトに悪意のある JavaScript スクリプトを追加したと発表しました。スクリプトは、Web サイトが通常に読み込む Optimizely スクリプトとともにページに入力されるため、ブラウジングを通じてアクセスした場合は正常に表示されます。
ハッカーは、さらなる目標を達成するために攻撃中にスクリプトをアップグレードします。
セキュリティ調査機関が記録したタイムラインによると、BBC の Optimizely スクリプトが悪意のあるコードをロードするのが 11 月 16 日の 04:21 UTC に初めて観察されました。 UTC 08:28、BBC ページは最初に外部攻撃ペイロード 1688360 [.] cc/track.js をロードしました。
その後、ハッカーは攻撃ペイロードの変更を続け、セキュリティ調査機関はその日、26 の異なるバージョンを記録しました。たとえば、協定世界時 13 時 43 分に、ハッカーはペイロードに銀行カード窃盗モジュールを追加し、その後、古いバージョンの iOS システムに対して攻撃を開始する DarkSword 侵入フレームワークを追加しました。
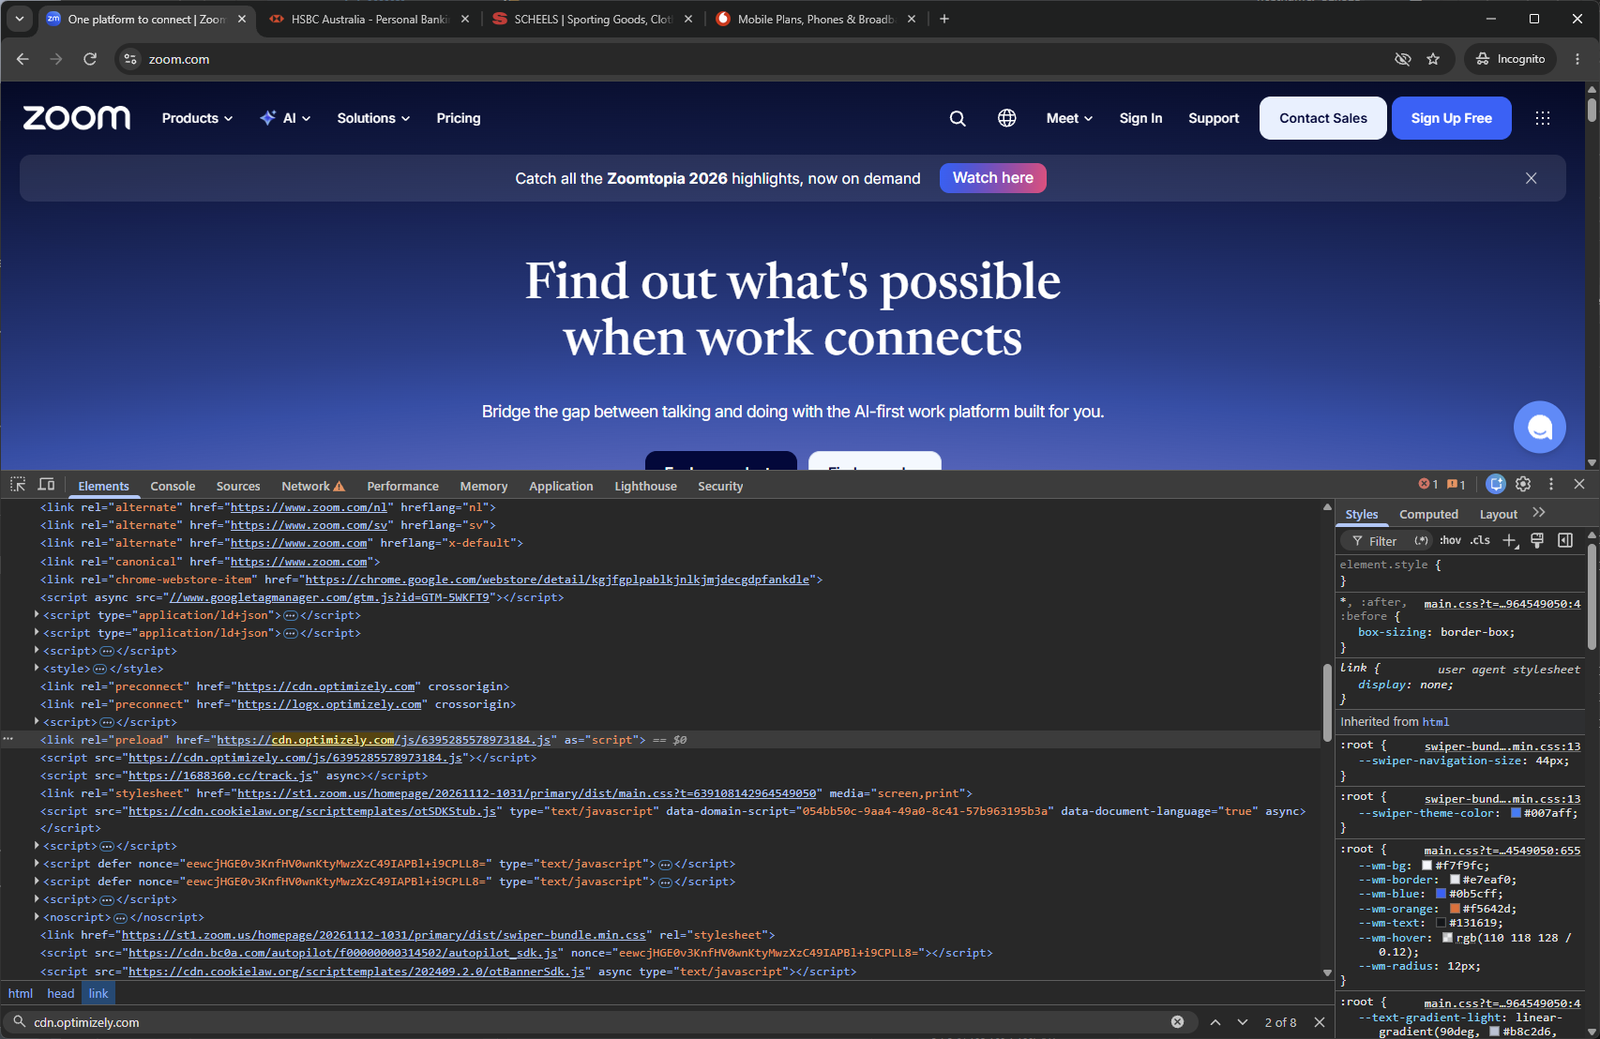
主な目的は、財布、銀行カード、その他のデータを盗むことです。
ハッカーが投下した悪意のあるペイロードには、さまざまな機能が含まれています。悪意のあるスクリプトは、まずオペレーティング システム、バージョン、ブラウザなどの訪問者の基本情報を収集し、この情報に基づいてさまざまな悪意のあるペイロード操作を返します。これまでに観察された悪意のある動作は次のとおりです。
パスワード アドレスを置き換える: 悪意のあるペイロードは、ページ上のテキスト、フォーム、リンク、クリップボード、および一部のネットワーク リクエストをスキャンして有効なウォレット アドレスを見つけ、攻撃者が制御するアドレスに置き換えます。悪意のあるペイロードはコピー操作を監視することもできるため、ユーザーがウォレットのアドレスをコピーすると、ハッカーが制御するアドレスに自動的に置き換えられます。
銀行口座情報を盗む: 悪意のあるペイロードは、Web サイトの独自作成の支払いフォームと関連リクエストで検証済みのクレジット カード番号、有効期限、CVV セキュリティ コードを検索し、この情報を攻撃者が制御するサーバーに送信します。そのため、ユーザーが決済を開始した場合にも情報が漏洩する可能性があります。
iOS 13 ~ 18.x の場合: 悪意のあるペイロードは、iOS バージョンに応じて異なる icu ドメイン名と隠しページをロードし、訪問者を DarkSword 関連のパスに誘導します。サンプルでは、iOS 13 ~ 17 は Coruna パスに誘導され、iOS 18.x は DarkSword パスに誘導されます。
現在のクリーンアップの進行状況:
オプティマイズは 11 月 17 日にステータスを更新し、関連する製品セキュリティの脆弱性を修正し、影響を受けるプロジェクトに挿入されたコードを削除し、顧客アカウントを保護し、不正なコードがさらにリリースされないようにするための措置を追加したと述べました。ただし、この攻撃の規模は非常に大きく、数十万人、場合によっては数百万人の訪問者を対象としています。現時点では、影響を受けるユーザーの具体的な規模を推定することは困難です。
さらに、コンテンツ セキュリティ ポリシー (CSP) は一部の Web サイトで機能します。調査では、24 の Web サイトの CSP ポリシーが悪意のあるスクリプトの実行を防止していることがわかりました。別の 17 の Web サイトがスクリプトをロードしても、それらの connect-src により一部のデータの送信が妨げられますが、ユーザーがコピーしたウォレット アドレスは引き続き置き換えられます。
Optimizely Web を使用するオペレーターは、各プロジェクトのプロジェクト JavaScript と、1688360 [.] cc、.icu ドメイン名、atob()、および不明なスクリプトの実験用カスタム コードを確認する必要があります。アカウント、API トークン、統合の書き込み権限も確認してください。影響を受ける Web サイトにアクセスしたユーザーは、仮想通貨の送金アドレスと銀行カードの明細を確認する必要があります。 iPhone および iPad のユーザーは、直ちに iOS の最新バージョンにアップデートする必要があります。
影響を受ける一部の企業:
HSBC 銀行の支店: 米国、香港、メキシコ、シンガポール、オーストラリア、アラブ首長国連邦、マレーシア、ベトナム、エジプト、フィリピン
ズーム
少し
セールスフォース
Gitlab
イケア
CNN
BBC
キツネ
ブルームバーグ
フルーク
O2
ボーダフォン オーストラリア
アラスカ航空
ハネウェル ホーム
ハイネケン
チェンバレン大学
リーバイス
コメント