
要約:
FBI は、北朝鮮国家支援のハッカー集団が「FaceStealer」と呼ばれる高度なソーシャル エンジニアリング攻撃を通じて、過去 18 か月間に 4 億ドル以上相当の暗号通貨を盗んだと発表しました。これらの攻撃者は、被害者のおなじみの人物を使用してビデオ会議を偽装し、ターゲットをだましてマルウェアをインストールさせ、侵害されたデバイスやソーシャル ネットワークを通じて攻撃の範囲を拡大します。
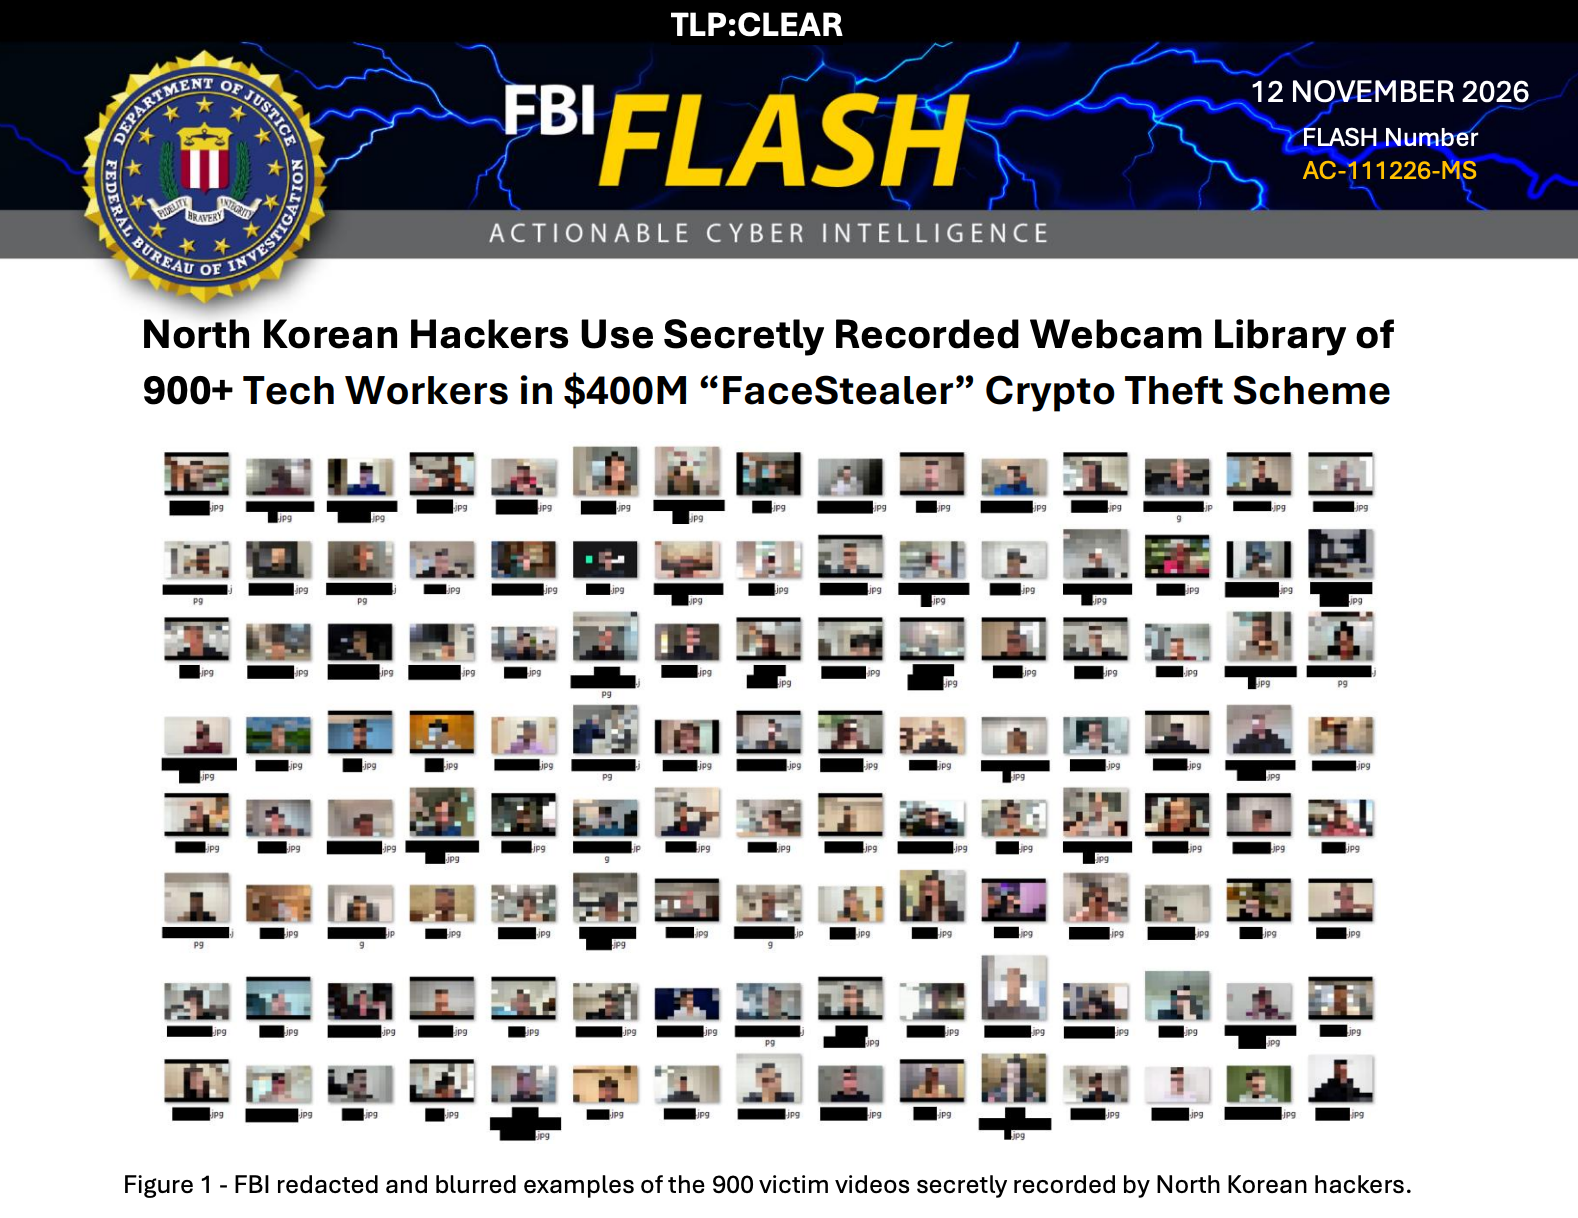
2026 年 11 月 12 日のロイターの報道によると、FBI は、この攻撃システムは、フィッシングメールや悪意のある Web サイトを通じて単純にパスワードを盗むのではなく、実在の人物のソーシャル アカウント、秘密裏に録画されたビデオ、人工知能によって生成されたディープ フェイク画像を組み合わせ、被害者に信頼できる同僚、友人、業界関係者と正常に通信していると誤認させることを明らかにしました。
攻撃は多くの場合、一見信じられそうなビデオ会議への招待から始まります。ハッカーはまず標的の人のソーシャルメディアやインスタントメッセージングのアカウントに侵入し、連絡先情報や過去の通信記録を入手し、盗んだアカウントを使って被害者に会議の招待状を送信します。招待は実際の連絡先からのものであり、メッセージの内容は双方の過去のコミュニケーション習慣と一致しているため、多くの場合、ターゲットはあまり疑われません。
リンクをクリックすると、被害者は Zoom、Microsoft Teams、Google Meet などの主流のビデオ会議ソフトウェアを模倣した Web サイトにアクセスします。被害者の知人が面会に登場することもあるが、実はそれは加害者が事前に録画した映像だった。ハッカーは、会議全体の信頼性を高めるために、本物のように見える複数の出席者を手配することもあります。
会議中、攻撃者は被害者の声が聞こえないと主張するなど、意図的に技術的な不具合を引き起こし、相手にリンクをクリックするか、音声の問題を解決するための特定の操作を実行するよう促します。いわゆる修正プログラムは実際にはマルウェアであり、被害者が指示に従うと、悪意のあるコードがコンピュータにインストールされます。
デバイスが侵害されると、ハッカーはパスワードを盗んだり、ソーシャル メディア アカウントを制御したり、被害者がアクセスできる他のコンピュータ システムにアクセスしたりする可能性があります。攻撃者はさらに被害者の連絡先、ソーシャルメディア情報、通信記録を収集し、この情報を利用して被害者の親族、友人、同僚、ビジネスパートナーに対して新たな攻撃を開始します。
これは、すべての被害者が次の攻撃ラウンドの侵入口になる可能性があることを意味します。ハッカーは最初の侵害で得たアカウントと情報を悪用できるだけでなく、被害者の本当の身元を利用して新たな信頼を確立し、その後の攻撃の特定を困難にすることもできます。
FBI は、攻撃者が人工知能を使用して有名人や仮想通貨業界の重要人物のディープフェイク動画を作成し始めたと発表しました。これらの偽の画像は、欺瞞効果をさらに高めるためにビデオ会議で使用されます。 FBIは今回、被害者の900本以上のウェブカメラ映像を押収したが、これは攻撃者が事前に録画した画像を使って他人になりすますだけでなく、その後の攻撃の材料として新たな被害者の映像素材を収集し続けていることを示している。
米国司法省は、この作戦を北朝鮮のハッカー集団によるソーシャルエンジニアリング攻撃「FaceStealer」作戦と呼び、11月12日、関連ハッカーが使用するクラウドインフラを押収する措置を講じたと発表した。米国は、この行為により過去18か月で4億ドル以上の仮想通貨損失が発生し、オープンソースソフトウェアのサプライチェーンの安全性も脅かされたと主張している。
FBI は、この活動は UNC1069 としても知られる北朝鮮のハッカー グループ、Sapphire Sleet によるものであると考えました。この組織は、Dangerous Password、CryptoCore、BlueNoroff などの名前を使用してセキュリティ調査機関によって追跡されています。米国は、これらの攻撃者が徐々に標的を仮想通貨保有者からオープンソースソフトウェアの開発者や保守者に拡大し、個人のデバイスやソフトウェアウェアハウスのアカウントに侵入しようとしていると指摘した。
この変化は特に注目に値します。オープンソース ソフトウェアは、多くの企業や開発者が独自のアプリケーションを構築するために使用することがよくあります。攻撃者が重要なプロジェクトのメンテナ アカウントを制御できる場合、ソフトウェアのアップデートやコードの送信に悪意のあるコンテンツが挿入され、ダウンストリーム ユーザーに影響を与える可能性があります。 FBI は、オープンソース ソフトウェアのサプライ チェーンに対する攻撃が、この作戦の重要な新たな方向性となる可能性があると考えています。
米国司法省が発表した事件では、今年初めに JavaScript ソフトウェア ライブラリの保守を担当する開発者が偽の Teams 会議に参加していたことが明らかになりました。開発者の知り合いの人物が会議に現れ、オーディオの不具合のため修復作業を行うよう依頼され、最終的に開発者のコンピュータが感染することになりました。攻撃者は、自身が管理するソフトウェア ウェアハウス アカウントへのアクセスを取得し、さらなるサプライ チェーン リスクを引き起こそうとします。関連する攻撃は最終的に発見されブロックされましたが、広範囲に拡散することはありませんでした。
米国司法省はまた、FaceStealer 作戦は、仮想通貨取引所バイナンスに対する最近の大規模な盗難事件とは異なるハッキング作戦であると強調しました。後者には、米国では「Trader Traitor」として知られる北朝鮮のハッキンググループが関与しています。 FBIは以前、バイナンスの窃盗はこの組織によるものだとしていた一方、FaceStealerは主にSapphire Sleetなどのハッカー活動クラスターによって実装されていた。この 2 つを混同すべきではありません。
米国司法省によると、北朝鮮には政府活動や制裁対象の兵器計画に資金を提供するために仮想通貨窃盗を利用してきた長い歴史がある。この押収は、FaceStealer の技術インフラを混乱させ、仮想通貨業界とオープンソース ソフトウェア業界に対し、より警戒するよう警告することを目的としていました。
この事件は、人工知能とディープフェイク技術がサイバー犯罪攻撃の方法を変えつつあることも示しています。以前は、ビデオ会議での知人の画像が本人確認の重要な根拠となることがよくありましたが、現在では、ハッカーが実際のアカウントを盗み、本物の人の画像を録画し、AI ディープフェイクビデオを生成することで、非常に紛らわしい偽のシーンを作成することができます。企業や開発者にとって、ビデオ映像、おなじみのアバター、知人のアカウントからの会議への招待だけでは、相手の身元を確認するのにもはや十分ではありません。
コメント