
要約:
インターネット企業 F5 は最近、オープンソース サーバー コンポーネント NGINX の緊急セキュリティ アップデートをリリースし、10 件の重大なセキュリティ脆弱性を修正しました。そのうちの CVE-2026-123007 および 123633 は、認証されていない攻撃者がリモートからコードを実行する可能性があります。
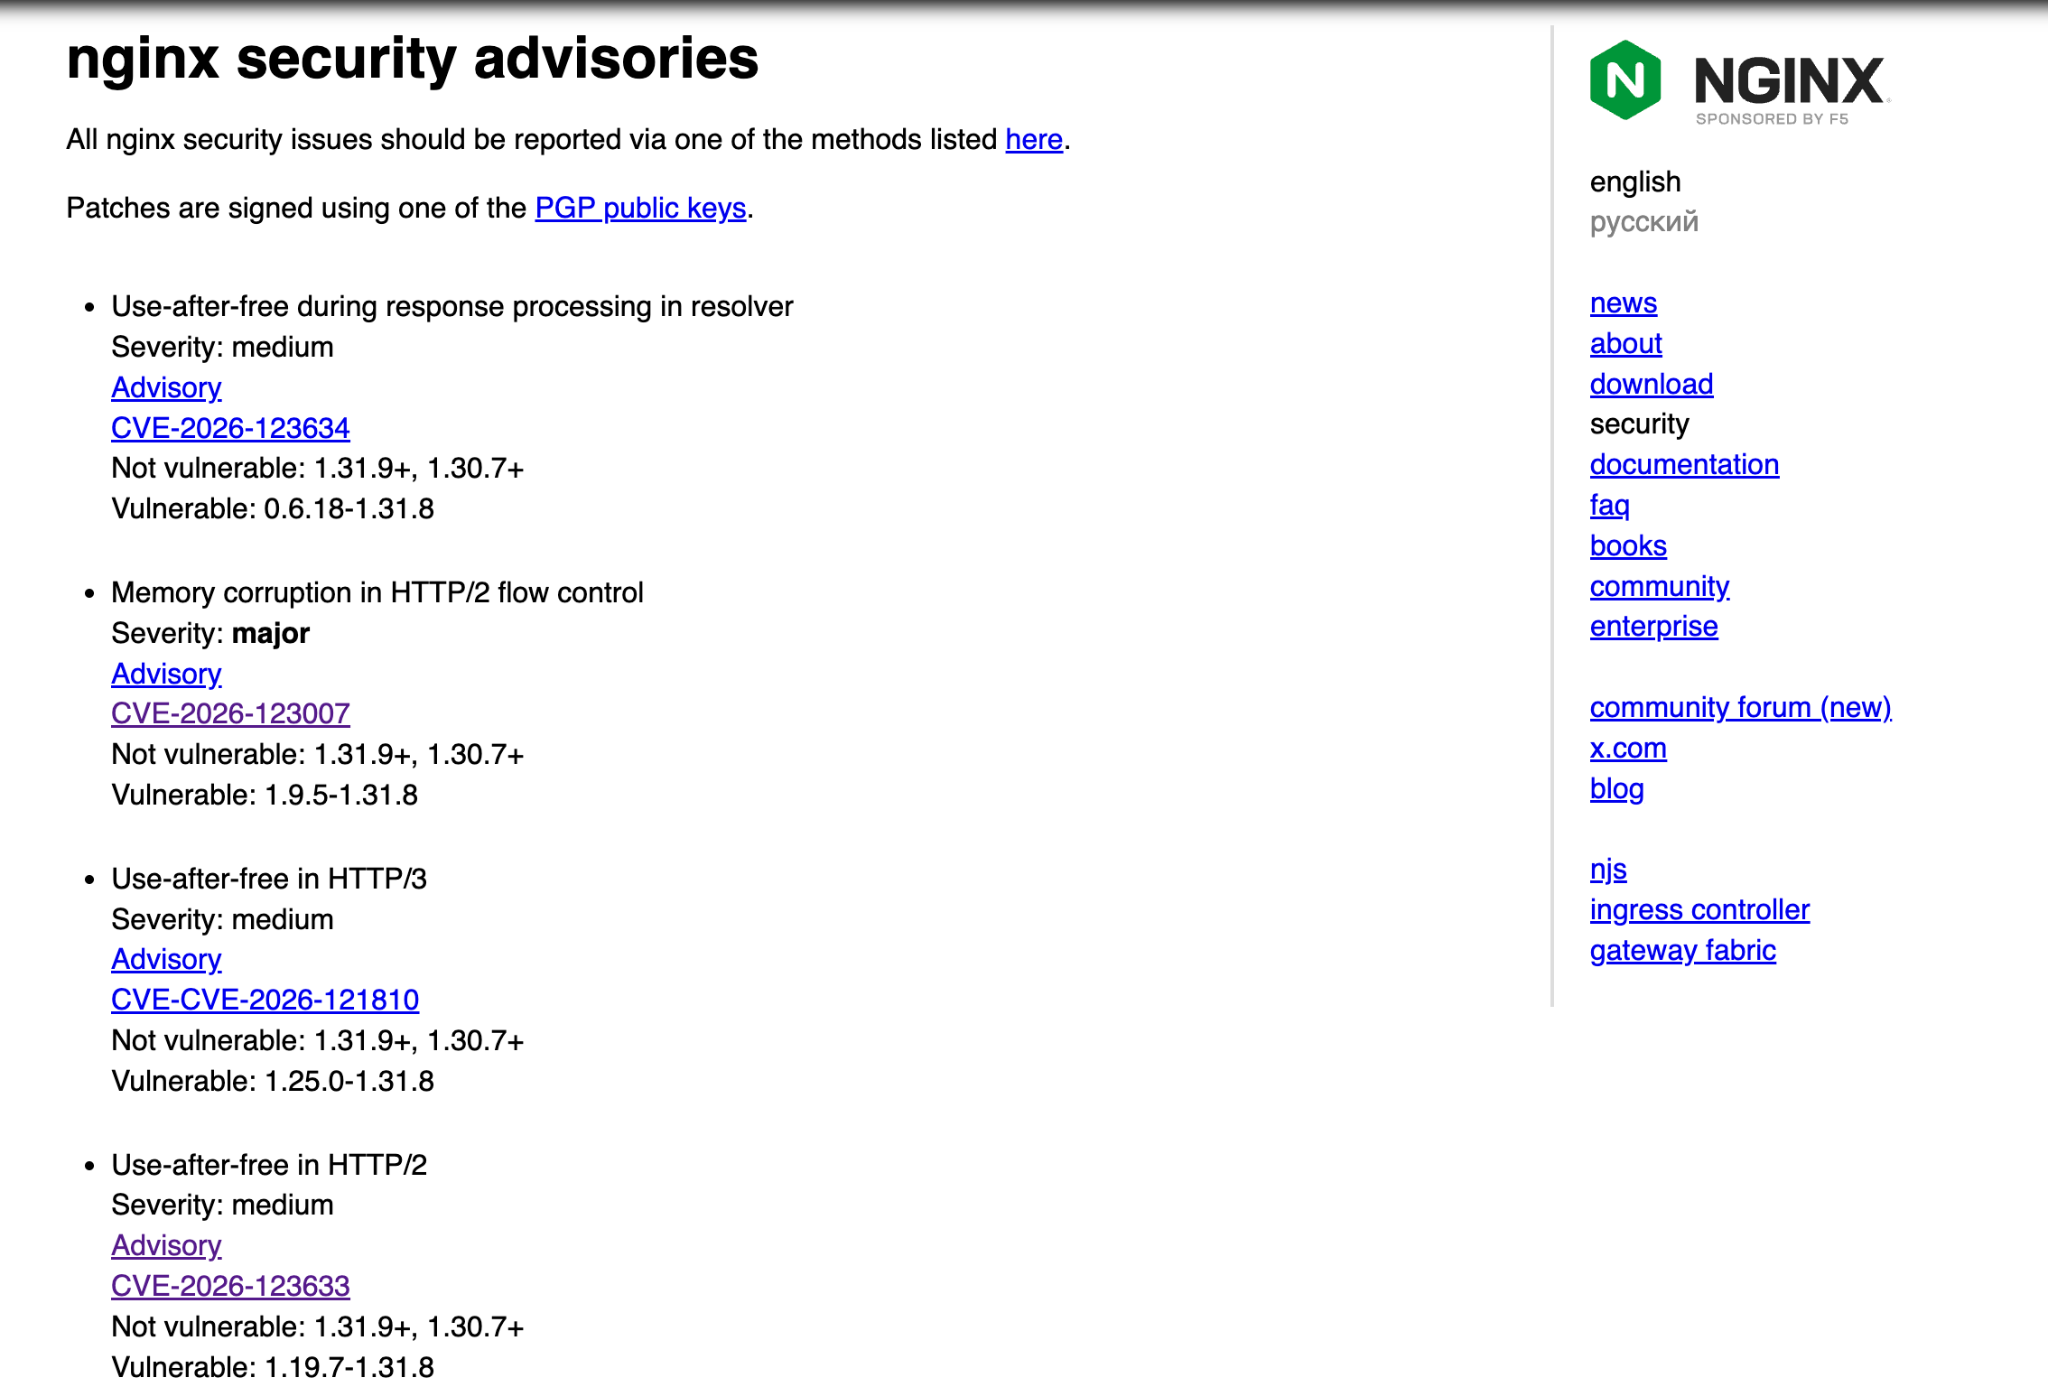
これらの脆弱性は、HTTP/2 プロトコル処理に関連しています。理論的には、HTTP/2 サービスがオンになっている限り、リモートでコードを実行できる可能性があります。現時点では、ほとんどの NGINX 導入ではデフォルトで HTTP/2 プロトコルが有効になっているため、影響範囲は非常に広範囲です。
攻撃を開始するためのしきい値は、128 GB のトラフィックを送信することです。
関連するセキュリティ脆弱性を悪用する方法は言うのが難しく、言うのも簡単です。現在の概念実証コードから判断すると、悪用プロセスには約 128 GB の HTTP/2 データの送信が必要であり、ネットワーク帯域幅と接続タイムアウトが実際の攻撃に影響するためです。
ここでの 128 GB のデータは、単一の NGINX 接続で送信する必要があるデータの総量を指します。テストによると、60 GB のデータを送信すると NGINX ワーカーがクラッシュする可能性があります。 128GB を送信するとコードの実行が可能になります。
NGINX のデフォルトの接続タイムアウトは約 1 時間です。ローカルの高速ネットワークの場合、128GB のデータを送信するのに約 2.5 分、10Gbit/s の帯域幅では約 2 分、1Gbit/s の帯域幅では約 17 分かかります。この計算に基づくと、帯域幅が 300Mbit/s 未満の場合、タイムアウトする前にデータを送信できません。
高帯域幅サーバーは直ちにアップグレードする必要があります:
現在、NGINX オープンソース バージョンは、メインライン バージョン 1.31.9 と安定バージョン 1.30.7 を含む修復アップデートをリリースしています。 Pagoda などのパネルにデプロイされた NGINX を使用する場合、新しいバージョンは Pagoda 側で利用できない可能性があります。ユーザーは AI エージェントを使用して自分自身をコンパイルおよびアップグレードできます。ただし、注意してください: Pagoda パネルのクイック インストール モードを使用する場合、自分でコンパイルすることはできません。アップデートをリリースするには依然として Pagoda 側に依存し、その後ストアに行ってアップデートする必要があります。
ユーザーが購入した一部の海外 VPS サーバーは G ポート帯域幅を備えており、影響を受ける可能性があります。バージョンを一時的にアップグレードできない場合は、Web サイトまたは外部サービスのリスニング ポートで HTTP/2 をオフにし、現在の HTTP/2 がすべて終了していることを確認します (構成をオフにしてから NGINX を再起動します)。
詳細:
https://nginx.org/en/security_advisories.html
コメント