
要約:
仮想通貨取引所バイナンスは、最近 10 月 29 日にセキュリティインシデントの予備調査結果を発表しました。バイナンスは、数か月にわたる準備の後、攻撃者は最初にマルウェア、偽の募集、バイナンスの内部 AI ツールを使用してウォレット チームにアクセスし、最終的にウォレットの署名サービスへの不正アクセスを取得し、約 63 億 4000 万ドルのデジタル資産を転送したと述べました。
Binance は、すべての損失は Binance 自身が負担すると述べました。影響を受けたトークン資産の 98% は 10 月 31 日の時点で補充されました。 11 月 3 日の通知の時点で、約 28 億 5,000 万ドルの資産が凍結または横取りされました。 FBIは、この攻撃は北朝鮮関連のサイバー攻撃によるものであると断定した。
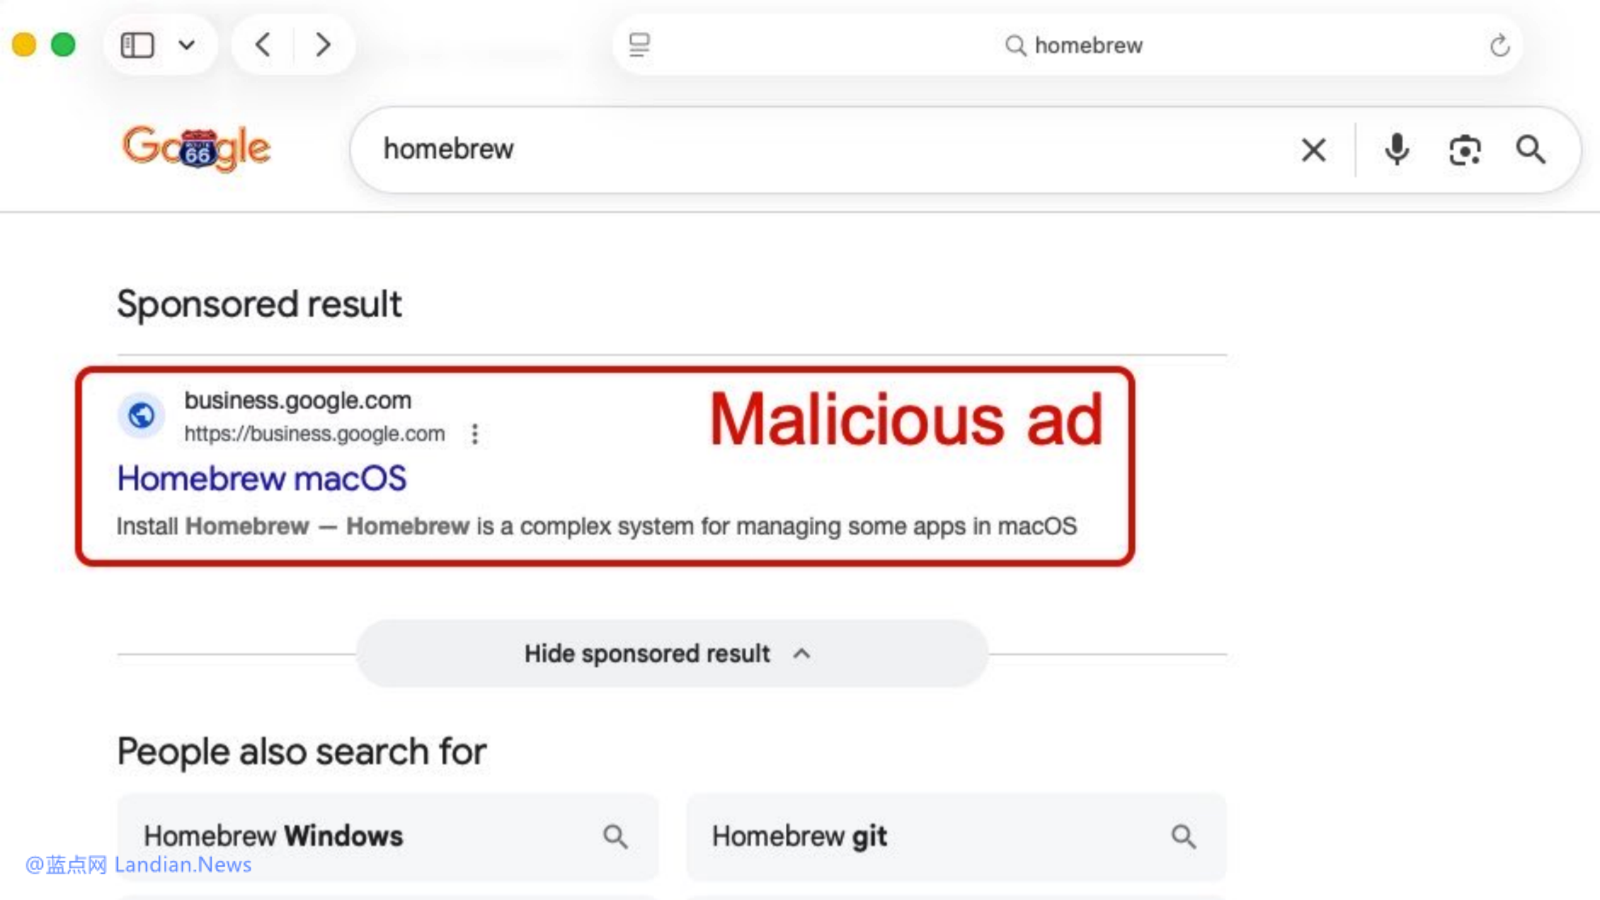
エンジニア A は、Google の Homebrew フィッシング Web サイトに騙されました。
調査の結果、ウォレット チームのエンジニア A は、一般的に使用されている AI プログラミング ツールをインストールするために、検索エンジンで Homebrew キーワードを検索し、攻撃者が支払ったフィッシング Web サイトをクリックした結果、改ざんされた Homebrew インストール プログラムをダウンロードしたことが判明しました。
バイナンスは、セキュリティチームがその時点で異常を発見し、その後エンジニアの機器を交換し、関連する認証情報を更新したと述べた。しかしこの時点で、攻撃者はエンジニアの職責とウォレットインフラストラクチャチームの同僚に関する関連情報をすでに知っており、ハッカーはこの方向に攻撃を続けました。
攻撃は 2026 年 6 月に遡りますが、エンジニア A が遭遇した問題は深刻な影響を及ぼしませんでした。エンジニア A がウォレット チームの同僚の情報漏洩を引き起こし、その後のウォレット チームのメンバーに対する攻撃者による攻撃の基礎を築いただけです。
ハッカーによって捏造されたエンジニア B の採用フィッシング:
9 月に、攻撃者は正式な求人検索プラットフォームを通じてエンジニア B に連絡しました。このエンジニアの公開情報には、Binance での職歴が記載されていました。攻撃者はプロジェクトリーダーになりすまして、いわゆる人事面接や企業CEO面接を手配しました。攻撃者は信頼を築くために、ソーシャル メディア アカウント、個人の写真、ビデオも準備しました。
2 回目の面接の終わり頃、エンジニア B は仕事の評価に使用する課題を職場のコンピューターにダウンロードするように求められました。このリポジトリは、インストール中に悪意のあるプログラムを実行し、コマンドを実行して攻撃者が制御するサーバーに接続するために、ネイティブ開発ツール pyenv のコンポーネントを置き換えます。
バイナンスは、悪意のあるプログラムは難読化、検出回避、痕跡の消去などの手法を使用しており、当時の端末セキュリティ ツールは悪意のあるプログラムを検出できなかったと述べました。もちろん、結果から判断すると、Binance の内部セキュリティ監視では異常が検出されなかったため、この悪意のあるプログラムが攻撃の突破口となりました。
内部 AI ツールが踏み台として使用され、署名サービスが侵害されました:
10 月 20 日までに、攻撃者は感染したエンジニアのコンピューターを使用し、バイナンスの内部 AI ツールを使用して、以前にサプライ チェーンから攻撃を受けていたウォレット チーム エンジニア A を含む、他の 2 人のウォレット チーム エンジニアのデバイスを制御しました。
その後、攻撃者は、エンジニア A のコンピュータ上にコンテナ展開権限を持つトークンがあることを発見しました。 10 月 29 日の 17:15 ~ 19:56 UTC に、攻撃者は別のウォレット エンジニアのコンピュータにログインし、盗んだ認証情報を使用してコンテナをデプロイし、悪意のあるスクリプトをトリガーしました。攻撃者は最終的に内部ウォレット署名サービスへの不正アクセスを取得し、バイナンスの通常の出金プロセスをバイパスして送金を開始しました。
Binance によって開示された資産移転には、2 億 3,346 万 XRP、約 970,500 SOL、約 4,420 万 OP、および 18,270 BTC が含まれます。バイナンスは、多額の送金が社内の警報を引き起こしたと主張したため、調査を開始し、出金を停止した。しかし、実際の状況は、バイナンスは当初、ウォレットの署名承認メカニズムの問題を発見していませんでした。その結果、攻撃者は異常が発見された後も複数の成功した転送を開始し続けました。
これらはすべて古典的な詐欺ですが、Binance のエンジニアはそれらを特定しませんでした。
エンジニア A またはエンジニア B が遭遇したフィッシングまたはソーシャル エンジニアリング行為は、近年ハッカーによって作成された典型的な詐欺です。検索エンジン上のクリック課金型フィッシング Web サイトは使用しないでください。少なくともエンジニアは、Google 検索で広告をブロックするために uBlock Origin をインストールする必要があります。
エンジニア B が遭遇した詐欺も非常に一般的です。近年、ハッカーは仮想通貨企業の求人詐欺を仕掛けるために偽のペルソナを作成することがよくあります。仮想通貨企業への入社を求める企業もあれば、求職者に悪意のあるウェアハウスのダウンロードと宿題の提出を求める企業もある。ハッカーの成功率も非常に高いです。
ここでエンジニア A とエンジニア B を責めるのは適切ではありません。結局のところ、誰もがセキュリティエンジニアであることを義務付けることはできませんが、これはバイナンスの社内セキュリティトレーニングが整備されていないことを示しているようでもあります。従業員のセキュリティ意識を向上させるために、少なくともこれらの古典的な詐欺については社内セキュリティ トレーニングを通じて教えるべきです。
しかし、たとえバイナンスのハッカーが仮想通貨業界史上最大の攻撃を引き起こしたとしても、他の仮想通貨企業や仮想通貨エンジニアは今後も同様の詐欺に遭遇すると推定されており、仮想通貨企業による詐欺は間違いなく存在し続けるでしょう。
コメント