
要約:
最近、多くの国でデジタル看板のハッキングが相次いでいます。当初は商業広告や公共情報を放送するために使用されていた大型電子ディスプレイが突然、わいせつなコンテンツに切り替わり、エジプト、マレーシア、ブラジルなどの国の公共の場所に関連画像が表示されました。ハッカーグループは犯行声明を出し、攻撃プロセスは非常に単純で「基本的な能力があれば誰でも実行できる」と主張した。
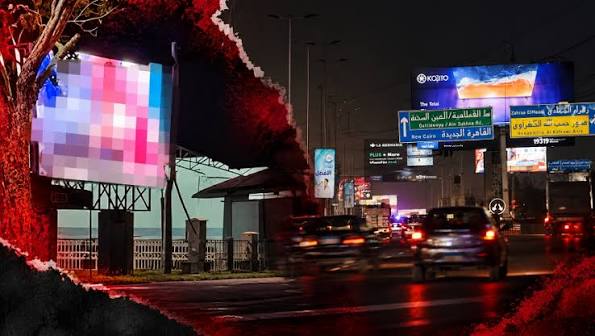
この事件で最も注目を集めた事件は、エジプトのギザ県で発生しました。カイロと西部都市を結ぶ重要な交通幹線「7月26日軸」にある大型デジタル看板で突然、わいせつな動画が流され、多くのドライバーが立ち止まって動画を撮影しソーシャルメディアにアップロードした。このビデオには、攻撃者が残した署名メッセージと Telegram のチャンネル名も示されており、事件はすぐにインターネット上で拡散しました。
エジプト内務省は後に、この事件はサイバー攻撃であったことを認めた。調査の結果、問題の看板は国際的な広告コンテンツ配信プラットフォームのサービスを利用していた地元の広告会社によって運営されていたことが判明した。国際プラットフォームのウェブサイトがハッキングされた後、複数の国の広告表示システムに不正なコンテンツが同時に出現しました。現在、地方自治体は法的手続きを開始して調査を行っている。
この看板を運営する Arabia United Advertising Company は、異常なアクセスを発見した後、直ちに影響を受けた画面を閉じ、関連部門と協力して攻撃元と技術的な詳細を追跡していると述べた。同社は、これは外部からの不正侵入であると強調した。
同様の状況はマレーシアのジョホール州クルアン市でも確認されました。地元市議会は、複数の公共LEDディスプレイがハッキングされ、不適切なコンテンツが再生されたと発表した。安全上の理由から、関連する表示画面はオフになっています。政府とサプライヤーは共同で事故の原因を調査し、安全保護措置を評価している。
同様の症例はブラジルのピアウイ州カンポマヨール市でも報告されました。幹線道路近くにある地元の LED 広告スクリーンがハッカーによって制御され、わいせつなビデオが再生されました。運営会社は緊急に機器の電源を遮断し、国民に謝罪するとともに警察に通報した。
上記の国に加えて、より多くの国で広告画面が同様の攻撃にさらされているという報告がインターネット上にありますが、関連する状況は広く公式に確認されていません。しかし、複数の調査により、この事件には明らかに国境を越えた調整の特徴があったことが示されています。
「Leakers$」と呼ばれるハッカー グループが後に犯行声明を出しました。同グループは、各看板を直接侵害したわけではなく、LED ディスプレイのコンテンツをリモートで管理するために使用される一連のソフトウェアの脆弱性を悪用したと述べた。自動スキャンツールを使用して、約2時間でインターネット上に公開された数千の脆弱なシステムを発見したとされている。
攻撃者によると、多数のデバイス管理インターフェイスがインターネットに直接公開されており、最も基本的なアクセス制御とセキュリティ保護手段が欠如しています。これらのシステムが見つかると、攻撃者は広告再生コンテンツをリモートから乗っ取り、任意の画像をディスプレイにプッシュすることができます。
ハッカー グループは、自分たちの目的は恐喝、恐喝、金銭的利益の獲得ではなく、世界のデジタル広告業界におけるネットワーク セキュリティの深刻な問題を明らかにすることであると主張しました。彼らは、この事件は高度な国家レベルのサイバー攻撃ではなく、実際のソフトウェアの脆弱性を悪用したものだと述べた。
事件後、ネットワーク セキュリティの専門家は、ますます多くの公共インフラストラクチャ システムがインターネットに接続し、リモート管理プラットフォームに依存しているが、多くの運営機関がセキュリティへの投資が明らかに不十分であると改めて警告しました。デジタル看板、情報表示システム、その他のインターネットに接続された公共機器は、タイムリーな更新やセキュリティ保護が欠けている場合、ハッカーの標的になる可能性があります。
多国籍看板の侵入により、IoT デバイスとデジタル インフラストラクチャが直面するセキュリティ リスクが再び明らかになりました。世界都市のデジタル化が進む中、大規模なネットワークデバイスの安全な管理をどのように確保するかが、政府部門、広告事業者、テクノロジーサプライヤーが直面しなければならない重要な課題となっています。
コメント