
要約:
フランスとヨーロッパの多くのスーパーマーケット チェーンが最近、大規模なサイバー攻撃を受けています。ハッカーたちは店舗の冷蔵設備を直接制御し、本来は短期間の霜取りに使用されていた機能をオンにし続けた。これにより、冷蔵・冷凍エリアの温度が上昇し、大量の食品が腐ったり廃棄されたりして、重要インフラのネットワークセキュリティに対する懸念が高まった。
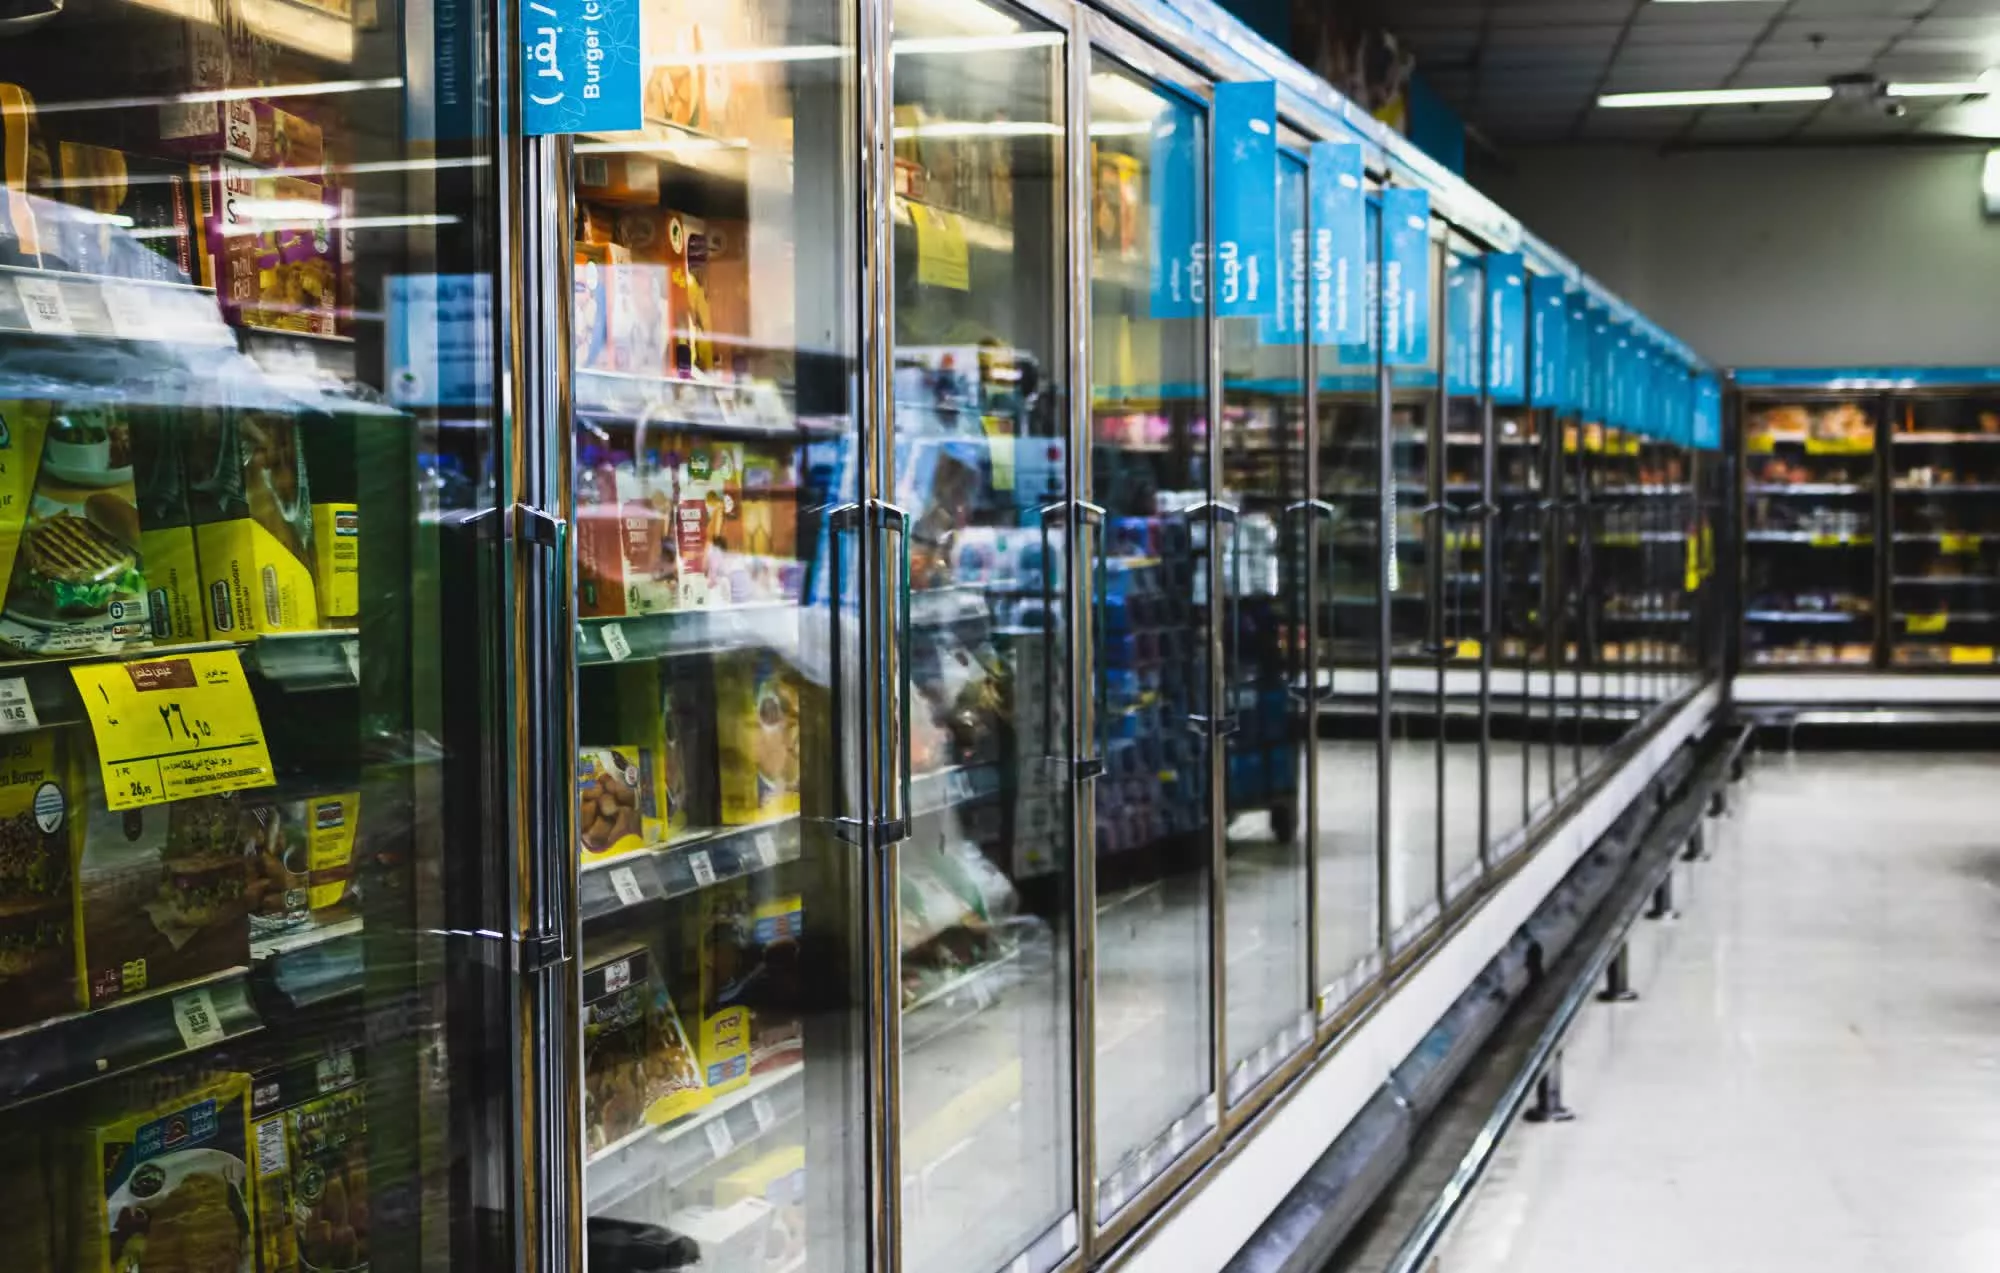
フランスの小売業者やメディアによると、攻撃は 10 月 11 日の夕方から 10 月 12 日の早朝にかけて発生しました。ハッカーはスーパーマーケットの冷凍システム制御プラットフォームへの侵入に成功し、機器を連続霜取りモードに切り替え、一部の冷凍庫と冷蔵倉庫の温度を摂氏50度まで上昇させました。攻撃は夜間に発生したため、スタッフが異常を発見するまでに数時間かかりました。この時、大量の生鮮食品、肉、乳製品、冷凍食品が販売できなくなりました。
最も深刻な被害を受けたのはフランスの大手スーパーマーケットチェーン、インターマルシェで、同社の親会社は約150店舗が攻撃を受けたと発表した。フランスの協同組合スーパーマーケット「協同組合U」傘下の100店舗近くも影響を受けた。また、ルクレールやカルフールなどのスーパーマーケットチェーンの一部店舗でもトラブルが発生しており、一部地域では機器の過熱による火災も発生しているという。
食品の安全性のリスクのため、関連するスーパーマーケットは影響を受ける商品の集中的な破壊を実施する必要がありました。初期の推計では、一部の店舗への被害だけでも数十万ユーロに達しており、さらに影響を受けた店舗が完成すれば、全体の経済的損害は数百万ユーロに達すると予想されている。
Coopérative U CEO の Dominique Schercher 氏は、この事件を「前例のない」攻撃だと呼びました。同氏は、食料の保存を維持し、国民への食料供給を確保する重要な設備に対する攻撃の性質は極めて深刻だと述べた。各店舗の技術チームと外部専門家がシステム稼働の復旧に懸命に取り組んでいる。
調査の結果、この攻撃にはデンマークの企業 Danfoss が提供する冷蔵管理システムが関与している可能性が高いことがわかりました。少し前に、ネットワーク セキュリティ研究チーム Team82 は、ダンフォスの一部の冷凍コントローラに複数のセキュリティ脆弱性があり、攻撃者が冷凍機器の動作状態を遠隔から制御したり、冷却機能をオフにしたり、温度データを改ざんしたりする可能性があることを指摘する調査報告書を発表しました。
レポートによると、攻撃されたデバイスのほとんどは古いバージョンのファームウェアを実行しており、関連するセキュリティ問題は数か月前に明らかにされ、修正が提供されています。これにより、産業用制御システムやモノのインターネット機器の更新と保守における小売業界のセキュリティ リスクに外部の人々が注目するようになりました。
一方、オランダの小売大手 Ahold Delhaize Group も、自社のネットワークがセキュリティ インシデントに対処していることを認めました。同グループのアルバート・ハインやその他のブランドの一部のウェブサイトや配送サービスが影響を受けた。オランダの事件とフランスのスーパーマーケットへの攻撃との間に直接の関係があるかどうかは不明だが、欧州の小売業界が新たなサイバーセキュリティの課題に直面しているのは明らかだ。
パリのフランス検察当局はこの事件の捜査を開始し、フランス国家サイバーセキュリティ局も介入しました。現時点では攻撃者の身元は発表されておらず、犯行声明を出している組織もありません。
セキュリティ専門家らは、今回の事件はサイバー攻撃がもはやデータの窃盗や企業への恐喝に限定されず、現実世界のサプライチェーンや生活インフラに直接影響を与える可能性があることを示していると警告している。将来、同様の攻撃が送電網、水道システム、その他の重要な公共サービスに対して開始された場合、その結果は食品廃棄物よりもはるかに深刻になる可能性があります。長らく理論上の最悪のシナリオと考えられていたことが、今では現実のリスクになりつつある。
コメント