
要約:
FBI は最近、カナダのサイバーセキュリティ会社の共同創設者を逮捕しました。この人物は長年ランサムウェアのインシデント対応や身代金交渉業務に従事しており、現在ハッカーグループShinyHuntersを幇助した疑いで連邦刑事告発を受けている。この事件は、最近発生した多数の FBI 職員の機密情報の盗難に関連しているだけでなく、サイバーセキュリティ コンサルティング会社、ランサムウェア交渉サービス、サイバー犯罪業界チェーンとの関係にもさらに注目を集める可能性があります。
サイバーセキュリティ調査記者のブライアン・クレブス氏が運営する Web サイト「KrebsOnSecurity」が 10 月 9 日に公開した情報によると、FBI 捜査官は現地時間 10 月 8 日にペンシルベニア州でカナダのサイバーセキュリティ会社の共同創設者であるエドワード・ドゥブロフスキー氏を逮捕しました。以前、ニューヨーク・タイムズは、FBIがハッカー集団シャイニーハンターズを幇助した疑いでペンシルベニア州のカナダ人男性を逮捕したが、名前は公表しなかったと報じた。
この件に詳しい複数の関係者がKrebsOnSecurityに語ったところによると、ドゥブロフスキー氏は逮捕された際、ペンシルベニア州で開催されたサイバー保険業界のカンファレンスに出席していたという。彼の会社のビジネスには、サイバー犯罪者とのランサムウェアの支払い交渉、およびサイバー攻撃を受けた企業への対応および交渉サービスの提供が含まれます。
関連するカンファレンスの Web サイトの情報によると、サイバー リスク サミットは 10 月 5 日から 7 日までフィラデルフィアのロウズ ホテルで開催されます。このカンファレンスの主要スポンサーの 1 つはカナダのサイバーセキュリティ企業 Cypfer です。 LinkedIn の公開プロフィールによると、Dubrovsky 氏は Cypfer の共同創設者であり、現在は別のカナダのサイバーセキュリティ企業である CyberSteward と関係があることがわかります。
Dubrovsky 氏は以前 LinkedIn で、CyberSteward チームとともにカンファレンスに出席する予定であり、ランサムウェアやサイバー恐喝事件における戦略的なコンサルティング、交渉、解決策について業界関係者と引き続き議論することを楽しみにしていると述べました。
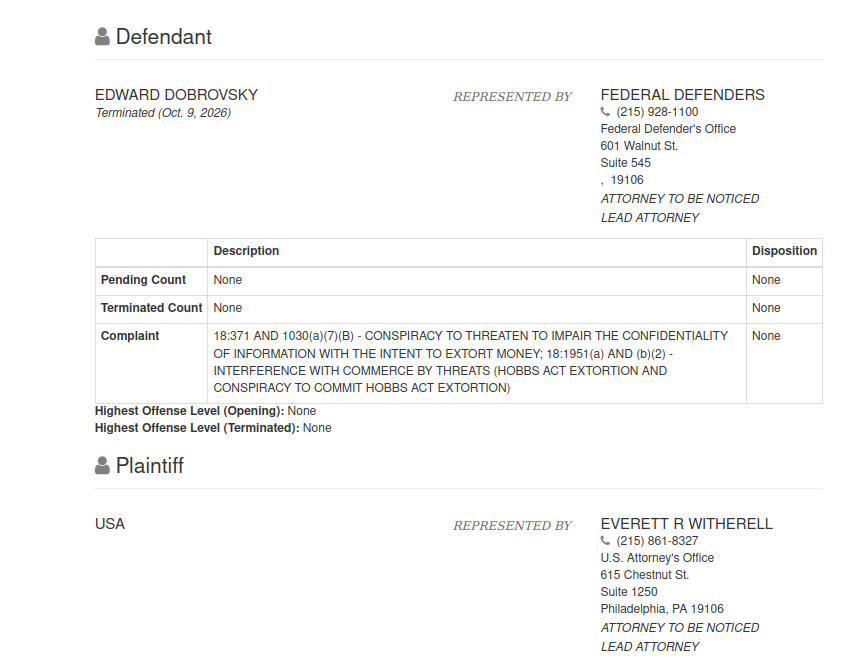
米国連邦裁判所の公記録によると、姓の綴りが若干異なるエドワード・ドブロフスキー氏が10月8日にペンシルベニア州で逮捕され、インターネット恐喝と陰謀に関連した罪で起訴された。この事件の主要な訴追資料を含む一部の法廷文書は封印された。ただし、一部の文書は依然として法律情報 Web サイト CourtListener に掲載されています。
既存の法廷記録によると、関連容疑には、金銭を強要したり、脅迫によって商業活動を妨害したりする目的で、情報の機密性を侵害すると脅迫する共謀罪が含まれている。現在公開されている情報は依然として限られており、この事件の重要な文書の一部はまだ公開されておらず、関連する容疑は被告が裁判所によって有罪とされたことを意味するものではないことに注意すべきである。
米国連邦刑務所局のウェブサイトによると、54歳のエドワード・ドゥブロフスキーは現在フィラデルフィアの連邦施設に拘留されている。同時に、法廷記録には、この事件が10月9日にテキサス州東部地区連邦地方裁判所に移送されたことが示されている。この問題に詳しい関係者によると、FBIはシャイニーハンターズ組織に対する捜査をテキサス州の現地事務所に集中させているという。
FBI は、ドゥブロフスキー氏の逮捕に関して KrebsOnSecurity にコメントしなかった。この報道の時点では、ドブロフスキー氏が弁護士を雇ったことはまだ公的に確認されておらず、法廷記録によると、当時彼はまだ国選の国選弁護人を獲得していなかった。
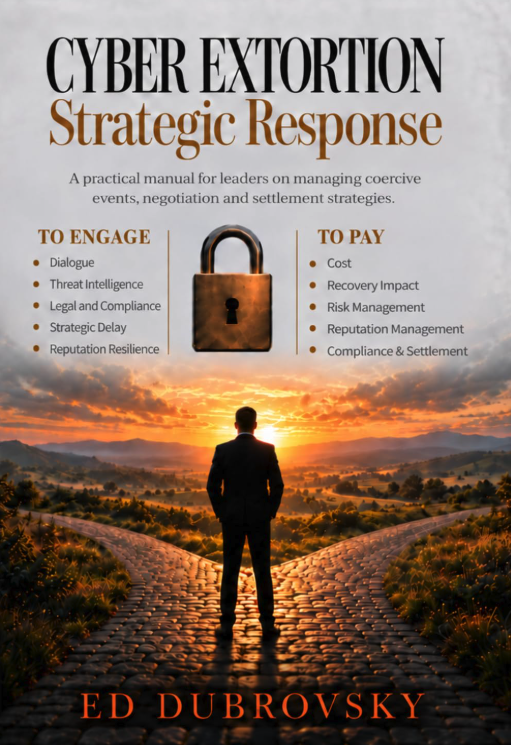
ドゥブロフスキー氏は、「サイバー恐喝の戦略的対応」という本も執筆しています。この本は約 252 ページあり、企業がランサムウェア攻撃に遭遇した後に脅威を評価し、対応計画を策定し、通信して自社の利益を守る方法に焦点を当てています。
この本の核心は、犯罪者と通信することは身代金の支払いに同意することを意味しないということです。交渉に参加したからといって、最終的には支払いをしなければならないというわけではありません。攻撃者との関わりには、盗まれたと主張されるデータの信頼性の検証、追加情報の収集、インシデントに対処するための時間稼ぎ、組織がさまざまな対応オプションを評価する間のオプションの保存など、他の目的がある場合があります。
この見解は、ランサムウェア インシデント対応業界で長年強調されてきた原則を反映しています。つまり、専門の交渉人の役割は、被害者が身代金を下げるのを支援するだけでなく、攻撃者がどのような情報を持っているかを判断し、脅威の信頼性を評価し、企業がビジネスを回復して損失を軽減するための戦略を策定するのを支援することも含まれる場合があります。
しかし、ドゥブロフスキー氏の逮捕により、業界に新たな疑問が生じました。企業向け恐喝事件の交渉を担当する企業がハッカーグループと不適切な関係を持っている疑いがある場合、その企業活動とサイバー犯罪との境界線が法執行機関の捜査の焦点となる可能性がある。
この逮捕は、ハッキング グループ ShinyHunters の進行中の捜査と密接に関連しています。この組織は近年、サービスとしてのソフトウェア企業に対して頻繁に攻撃を開始しています。通常、フィッシングやアカウント認証情報の窃取などを通じて企業システムに侵入し、顧客データや内部データを取得し、盗んだ情報を公開すると脅して被害者に身代金の支払いを強制します。
FBI が以前に公開した情報によると、シャイニーハンターズは今年これまでに被害者から 7,000 万ドル以上を脅し取っています。このグループの攻撃モデルでは、多くの場合、被害者のシステムに大規模な損害を与える必要はありませんが、主な圧力手段として、データを盗んで公開するという脅しが使用されます。
このモデルでは、企業はシステムをすぐに復元できたとしても、その後の深刻なリスクに直面する可能性があります。攻撃者が顧客データ、従業員情報、または企業秘密をコピーした場合、サーバーを再インストールしてバックアップを復元しても、データ侵害の影響を排除することはできません。その結果、企業は、事業の回復、プライバシーに関する通知、法的責任、規制報告、および潜在的な恐喝交渉を両立させる必要があるかもしれません。
最近、ShinyHunters は FBI のオンライン採用ポータルにハッキングし、大量の機密従業員情報を盗んだとも主張しました。盗まれたデータには、従業員の部門、専門分野、医療記録やメンタルヘルス記録が含まれていたとされている。事件発覚後、ハッカー組織はこの情報を利用してFBIをさらに刺激し、捜査は急速にエスカレートした。
FBI は現在、組織の関係者を追跡し、以前に押収した電子機器とデジタル通信記録を分析しています。クレブスオンセキュリティは、オランダ警察が先月サイバー犯罪者ペピン・ファン・デル・シュタップを逮捕した際に押収したデバイスを捜査当局が調べていると、この件に詳しい関係者の話として引用した。これらのデバイスには、関係者の身元や動きを特定するのに役立つ情報が含まれている場合があります。
ファン デル スタップが逮捕された後、シャイニーハンターズの別のメンバーが「レイ」という名前で活動を開始し、組織の運営の一部を引き継ぎました。この人物はその後、FBI のデータ漏洩を利用して米国の法執行機関を公に挑発しました。
ロイターは以前、「レイ」がサイフ・アルディン・カデルという名前の十代の若者であると特定されたと報じた。同氏は先週ヨルダンで地元警察に拘束され、FBIの捜査に協力していると伝えられている。クレブス氏は以前、このグループがカダー氏が拘束される前にボーイングから分離されたナビゲーションおよびデジタル航空会社を恐喝しようとした疑いがあると報告していた。
捜査が進む中、米国の法執行機関はシャイニーハンターの組織関係、メンバーの身元、攻撃活動、潜在的なビジネス関係を解明しようとしている。捜査官は、サイバー侵入に実際に誰が関与したかだけでなく、ハッカーに交渉や送金、その他の援助を提供した人物が他にいたかどうかも判断する必要がある。
KrebsOnSecurity は情報筋の話として、ランサムウェア交渉業界の他の企業に対する関連調査も引き続き拡大する可能性があると述べています。関係者らは、法執行機関が押収した機器や通信記録を分析する中で、より関係のある企業のリーダーが将来告訴される可能性も排除されないと考えている。
しかし、レポートの時点では、ランサムウェア交渉サービスを提供するすべての企業がサイバー犯罪組織と関係があることを証明する公的証拠はなく、また、Dubrovsky が関与しているすべての事業が違法行為に関与していると結論付けることもできません。この事件はまだ捜査と司法手続きの段階にあり、具体的な事実はその後の法廷文書や法執行機関からの情報によってさらに確認される必要がある。
この事件は、ランサムウェア交渉サービスの独自の立場も浮き彫りにしています。企業がサイバー脅迫に遭遇した場合、専門のコンサルタントが攻撃者と直接通信し、相手が保有するデータを確認し、脅威が信頼できるものかどうかを判断し、企業が交渉を継続するかどうかの決定を支援する必要がある場合があります。仕事自体は必ずしも違法ではありませんが、交渉者は犯罪者と接触したり、機密情報を扱ったり、時には巨額の金額を伴う決定に関与したりするため、厳しいコンプライアンス要件に直面します。
攻撃を受けた企業の場合、専門のコンサルタントを雇うことで、より組織的に危機に対処できるようになりますが、サービス プロバイダーを選択する際には注意が必要です。企業は、コンサルタントの実際の責任、情報の取り扱い方法、法執行機関との連絡取り決め、およびサービスに潜在的な利益相反があるかどうかを理解する必要があります。専門家のアドバイスと犯罪行為の幇助との間の法的境界線は、犯罪行為を伴う交渉において特に重要です。
より広範なサイバーセキュリティ状況に目を向けると、シャイニーハンターズの事件は、現代のサイバー犯罪がもはやハッカーが脆弱性を悪用してシステムに侵入することに限定されていないことを示しています。データの盗難や恐喝活動を中心に、アカウント侵入、データ取引、脅威コミュニケーション、資金処理、専門サービスなどの複雑なエコシステムが形成される可能性もあります。法執行機関がこのようなグループを徹底的に捜査するには、攻撃者自身を追跡するだけでなく、攻撃者が依存している可能性のある周辺関係やサービスのネットワークも分析する必要があります。
ドブロフスキー氏の逮捕により、他のサイバーセキュリティ企業の責任者がさらに巻き込まれるかどうかはまだ不明だ。しかし、FBIが企業や政府機関に対するShinyHuntersのデータ窃盗や恐喝活動の捜査を続けていることから、この事件はランサムウェア交渉業界とサイバー犯罪の関係を調べる米国法執行機関の捜査において重要なポイントとなる可能性がある。
これまでに確認できていることは、この事件が単にハッカー組織のメンバーの追跡から、サイバーセキュリティ業界での経歴を持ち、ランサムウェア対策ビジネスに長年従事してきた会社の共同創設者の捜査まで拡大したということです。次に、裁判所が発表したさらなる文書、法執行機関によるフォローアップ措置、関係者からの法的対応によって、この事件の具体的な方向性が決定されることになる。
コメント