要約:
セキュリティ会社 SlowMist Technology が発表したニュースによると、SlowMist は最近、ユーザー資産が盗まれたという複数の報告を受けています。調査の結果、影響を受けたケースには秘密キーの漏洩が関係しており、これらのユーザーは FomoPeek アプリケーションをインストールしている、またはインストール済みであることが判明しました。 FomoPeek自体は暗号通貨ウォレットではありませんが、ユーザーがチェーン上の資金の動きに注意を払って追跡するのに役立ち、市場に影響を与える可能性のあるオンチェーン情報が発生したときにユーザーにアラートを発行するツールです。しかし、この調査では、アプリケーションには、宣言されたビジネスとは何の関係もない 2 つの機能モジュールが組み込まれていることが判明しました。
情報を盗むために使用される組み込みの iOS カーネル レベルのエクスプロイト フレームワーク:
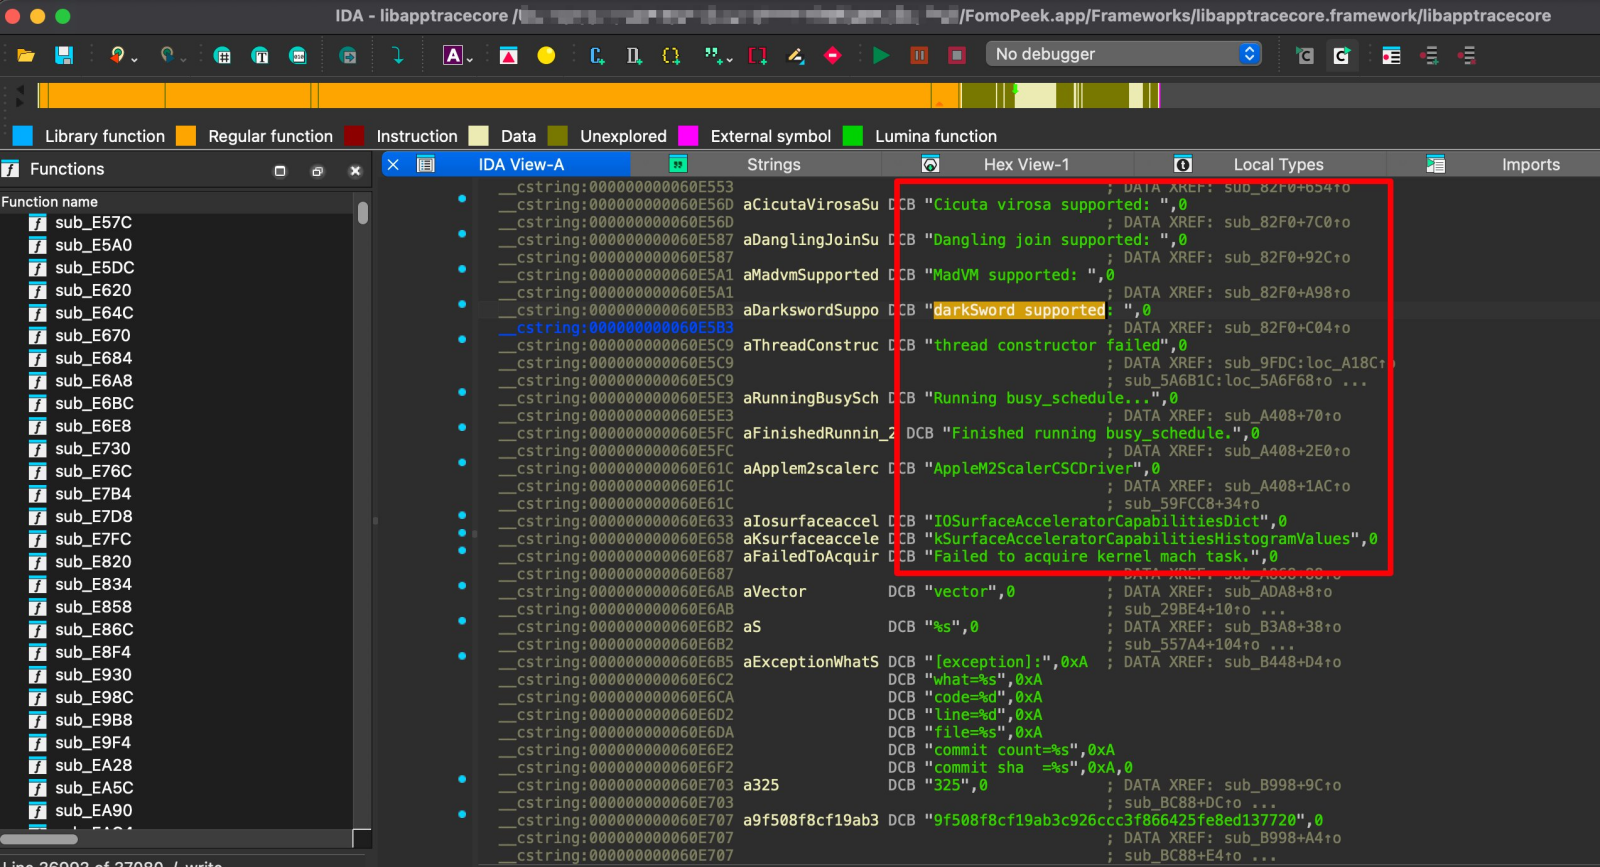
FomoPeek に組み込まれた iOS カーネルレベルの脆弱性悪用フレームワークには、さまざまな悪用方法があります。フレームワークは、デバイスのモデルと実際に使用されている iOS のバージョンに基づいて攻撃方法を自動的に選択できます。エクスプロイトに成功すると、攻撃者が iOS サンドボックスを脱出してキーチェーン内のデータにアクセスして復号したり、デバイス上の他のアプリに属するファイルを読み取ったりする可能性があります。
これは、暗号化されたウォレットの秘密キー、ニーモニック/シード フレーズ、ログイン認証情報、チャット ログ、ファイルなど、デバイスに保存されているすべての機密データがハッカーによって盗まれ、攻撃者が制御するサーバーにアップロードされる可能性があることを意味します。 FomoPeek は攻撃者からの指示をリモートで受け取ることもできます。
このカーネル レベルの脆弱性悪用フレームワークは、iOS 12.0 ~ iOS 18.7 および iOS 26.0 ~ iOS 26.1 に対して攻撃を開始する可能性があります。つまり、Apple が攻撃を開始するために修正したセキュリティ脆弱性を使用します。ユーザーが常に最新バージョンの iOS を使用している場合、脆弱性は修正され、FomoPeek が脆弱性を悪用し続けることはできなくなります。
より多くのユーザーをダウンロードしてインストールしてもらうために、新しいユーザーを引き付けるために料金を支払うように KOL を招待します。
新しいプロジェクトである FomoPeek は、すぐにダウンロードしてより多くの暗号通貨ユーザーが使用することができないため、このアプリケーションは、新しいユーザーの宣伝と誘致のために KOL を招待するために料金を支払う方法を採用しています。 Bluepoint.comが閲覧した写真によると、KOLは紹介コードを使用してFomoPeekアプリをダウンロードして登録するようユーザーに促しており、その後、新規ユーザーは7USDTの報酬を受け取ることができる。 KOLに関しては、より高い報酬を受け取る可能性があります。
このようにして、FomoPeek は通貨サークル内の多数のユーザーに迅速に連絡し、ユーザーにアプリケーションをダウンロードするよう誘導し、ウォレットの秘密キーを盗み、ユーザー資産を転送し始めることができます。資産を盗まれた仮想通貨ユーザーにとって、この損失の波は非常に大きなものでした。多くのユーザーのウォレットは直接空になり、資産を回復するのは困難でした。
iOS は、常に最新バージョンを維持している限り安全です。
現在の状況から判断すると、これらのカーネル レベルの攻撃は、2026 年 3 月に Google によって報告された高リスクの iOS セキュリティ脆弱性である DarkSword シリーズのエクスプロイト フレームワークを使用している可能性があります。Google が Apple に通知した後、Apple はその後の新しいバージョンでこの脆弱性を修正したため、最新バージョンを使用しているユーザーは影響を受けません。
全体的に見て、iOS システムは依然として安全です。常に最新バージョンを使用し、自動アップデート機能をオンにすることが前提となります。 iOS は更新されるにつれてスタックしやすくなるため、更新を完全にオフにしないでください。為替サークルのユーザーにとっては、最新バージョンの iPhone + iOS を使用する方が安全率が高くなります。結局のところ、これには資産セキュリティの問題が含まれるため、安全が最優先されます。
さらに、NodeSeek コミュニティの攻撃者は、以前に偽の無料 VPS サーバー アクティビティを公開しました。このアクティビティでは DarkSword シリーズの攻撃フレームワークも使用されており、これまでまれだったこのタイプのカーネル レベルの攻撃が一般ユーザーを攻撃し始めたことを意味します。不明なソースからアプリケーションをダウンロードしない、見慣れない Web サイトを開かないなどの防御方法もありますが、いずれにしても、iOS は常に最新の状態に保つ必要があります。
コメント