
要約:
Google は月曜日、人間の支援なしでソフトウェアの脆弱性を自律的に特定して悪用できるハッキング ツールを発見したと発表し、人工知能 (AI) エージェントによってもたらされるリスクを強調しました。 Google Threat Intelligence Group (GTIG) は、第 3 四半期のレポートで調査結果を詳しく説明しています。報告書によると、このツールはインターネットに公開されたプレリリースサーバー上に存在していたという。攻撃者は多くの場合、攻撃ツールを保存および準備するためにこのようなサーバーを使用します。 Google はこのツールを「exploit_agent」と名付けました。
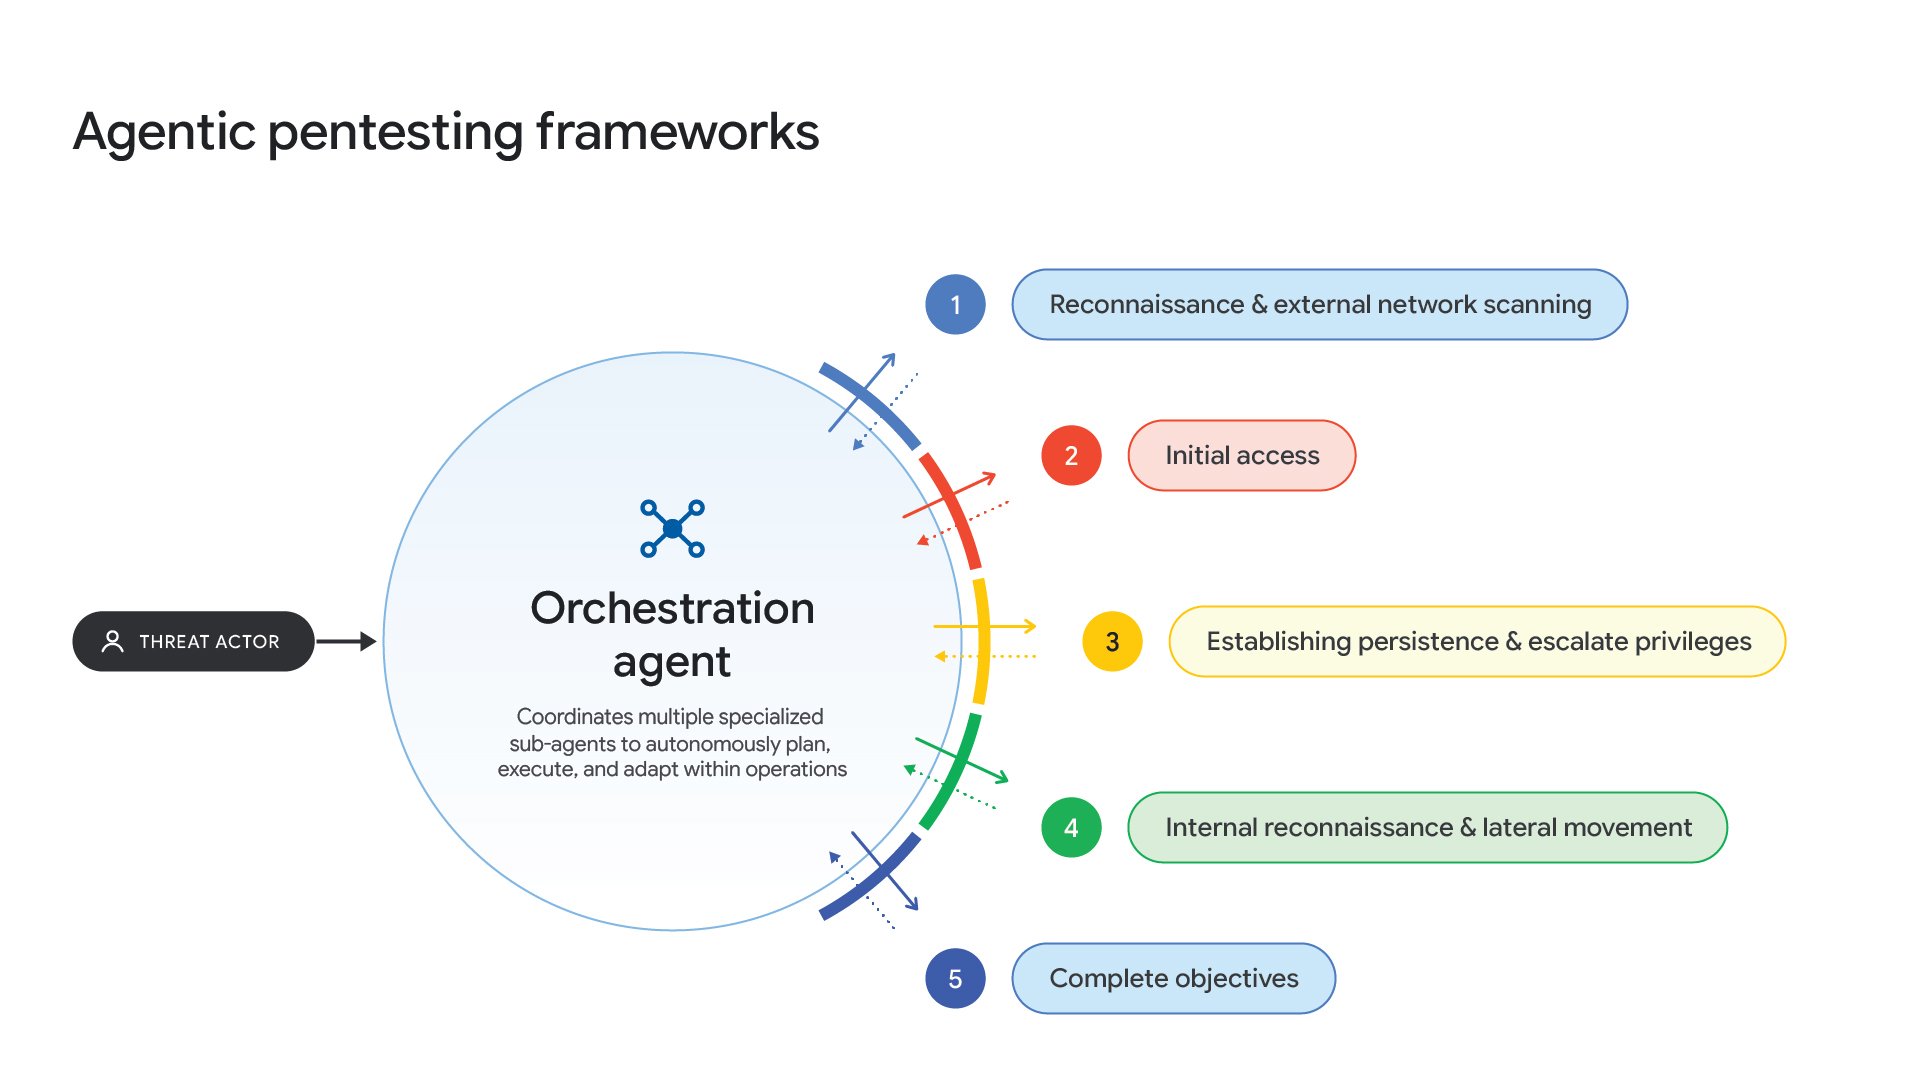
このツールは、主要なビジネス モデルや Google が「ネイティブ」モデルと呼ぶものなど、チャットボットの背後にある人工知能テクノロジーである複数の大規模言語モデル (LLM) を利用します。
このツールは、一般的な Web ソフトウェアのパッチ アップデート、つまり脆弱性を修正するためにソフトウェア開発者によってリリースされたアップデートを監視します。
新しいパッチがリリースされると、ツールは修正の前後のプログラム コードを比較して、脆弱性が存在する場所を特定します。これは、ドキュメントの 2 つのバージョンを比較して編集者がどのように変更したかを確認するのと似ており、それらの変更によって問題が明らかになる可能性があります。
このツールは、脆弱性を悪用する攻撃コードを自動的に作成し、自動的に実行します。
Google は、攻撃者がこのような方法で攻撃を実行するのを同社が確認したのはこれが初めてであると述べた。
レポートには次のように記載されています。「過去四半期で初めて、Google の脅威インテリジェンス チームは、脅威アクターが大規模な言語モデル フレームワークを利用して、人間の介入なしに脆弱性の発見と悪用を完全に自動化していることを発見しました。」
この発見は、自律型 AI エージェントが従来のシステムを脅かす可能性があるという懸念の高まりをさらに裏付けます。
連邦準備制度理事会のマイケル・バー氏は月曜日、自律型AIエージェントが数分以内に取り付け取り付けを引き起こす可能性があると述べた。
今年 9 月、アポロ グローバル マネジメントの首席エコノミスト、トルステン スロック氏は、AI アシスタントが家計の資金をより高利回りの口座に自動的に送金すれば、銀行は大量の低コスト預金を失う可能性があると警告しました。
Google レポートの画像は、このツールが WordPress プラグイン Spectra (Ultimate Addons for Gutenberg) のバージョン 2.19.25 のアクセス制御メカニズムをチェックしていることを示しています。
アクセス制御とは、さまざまなユーザーが実行できる操作を決定するコードを指します。報告書では、この脆弱性チェックが最終的に実際の攻撃につながったかどうかは示されていない。
プレリリース サーバーには、攻撃者がネットワーク防御を突破した後に内部ネットワーク構造をマッピングできる他のスクリプトも保存されています。これを Google は「内部偵察」と呼んでいます。
これらのスクリプトは、大量のパスワードを繰り返し試行したり、Web サイトに Web シェル (隠しリモート コントロール プログラム) を埋め込んだりすることで、いわゆる「ブルート フォース クラッキング」を行うこともできます。これにより、攻撃者は感染したシステムへのアクセスを後日取り戻すことができます。
Google は、同じサーバー上で被害者から盗まれたデータも発見しました。関連記録によると、このツールの運営者がフランスのメディア、エンターテイメント、教育業界の Web サイトに対して攻撃を開始した可能性があります。
API キーはパスワードに似ており、ソフトウェアが人工知能サービスにアクセスできるようにします。
関連するロシア語のメモの Google による翻訳は次のようになります。「自動エクスプロイト用の LLM API キー (exploit_agent パイロット プロジェクト)」と「キーを自分で入力してください - チャットではなく、ここに入力してください。両方の行が必要です。」
この発見は、Google が以前に説明したより広範な傾向に当てはまります。
脆弱性の開示と悪用の総数は、2026 年 1 月から 8 月の間にほぼ 2 倍に増加しました。
ゼロデイ エクスプロイトは、ソフトウェア開発者にまだ知られていない脆弱性を標的とした攻撃であり、2025 年には月平均 8 件、2026 年には月平均 11 件、8 月には 22 件発生しました。
Google はまた、CAIRN および PentAGI という名前のオープンソース AI 攻撃ツールが実際のネットワーク侵入活動に使用されていたことを発見したと述べました。
コメント