
要約:
Google は、Chrome ブラウザ用の新しいセキュリティ保護メカニズムの導入を発表しました。将来的には、ユーザーがシステムによって「疑わしい」と判断された Web サイトを訪問すると、ブラウザーはユーザーがオンライン詐欺、マルウェア、フィッシング攻撃の潜在的なリスクを特定できるように、積極的に警告を発するようになります。
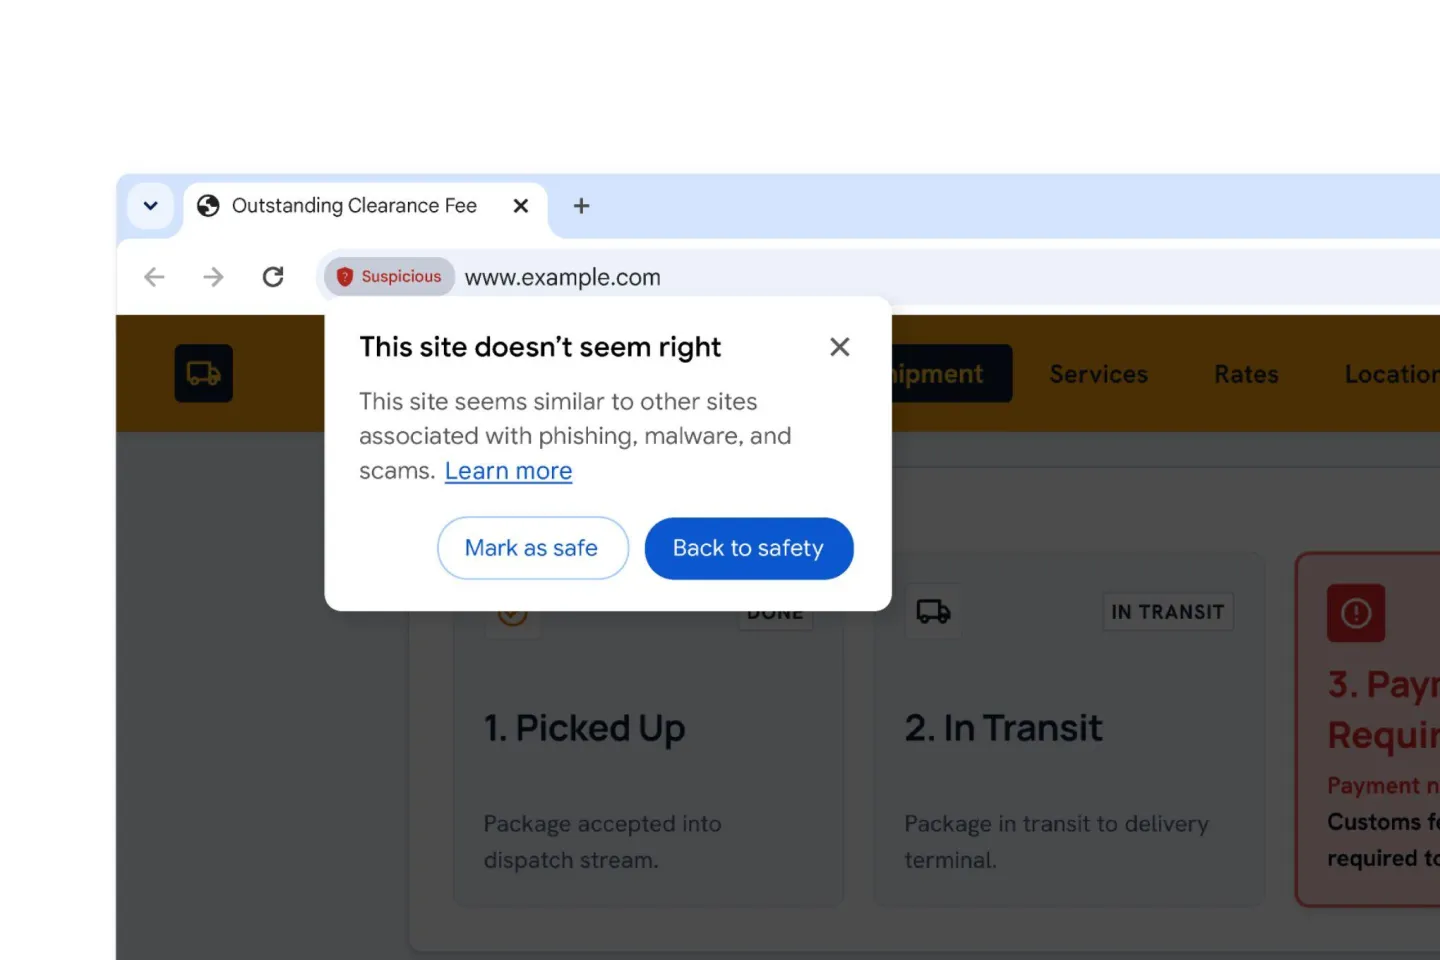
Google が発表した情報によると、新しいメカニズムにより、既存の「危険な Web サイト」警告システムに新たなレベルの「不審な Web サイト」が追加されます。悪意のある動作が確認されている危険な Web サイトとは異なり、不審な Web サイトは、その特徴の一部が詐欺、マルウェア拡散、フィッシング Web サイトに類似していることを意味するだけであり、一定のリスクはありますが、システムはその危険性を完全に確認できるレベルには達していません。
Google は、この分類には 2 レベルのリスク評価モデルが採用されていると述べました。疑わしい Web サイトの場合、ブラウザはユーザーにリスク警告を表示しますが、ユーザーは知識を確認した上で Web サイトへのアクセスを続行できます。システムが誤って判断する可能性があるため、ユーザーが Web サイトが安全であると確信している場合でも、該当するページを開き続けるか、そのページを信頼できる Web サイトとしてマークするかを選択できます。
対照的に、Chrome の既存の危険な Web サイトの警告はより厳格です。セキュリティ システムが Web サイトが悪意のあるものであると高い確信を持っている場合、ブラウザはより目立つ全画面警告ページを表示し、悪意のあるプログラム、アカウントの盗難、または不正行為に遭遇するリスクを軽減するために、アクセスを継続しないようユーザーにアドバイスします。
インターフェイスのデザインの観点からは、新しい不審な Web サイトの警告はポップアップ ウィンドウの形式で表示され、デスクトップとモバイル端末の両方で同様のデザインが使用されます。警告がトリガーされると、元の Web ページのコンテンツは完全に非表示にはならず、表示されたままになりますが、暗くなり、ユーザーは関連情報を確認してアクセスを継続するかどうかを決定できます。
危険なウェブサイトの場合、Chrome は引き続き高レベルのブロック方法を使用します。 Web ページ全体が赤い警告インターフェイスで覆われ、元のページのコンテンツを直接表示することはできません。これは、現在のリンクに重大なセキュリティ上の脅威が含まれている可能性があることをユーザーに明確に思い出させます。
レポートによると、この新機能は、Chrome の以前のダウンロード セキュリティ保護メカニズムと同様の 2 レベルのリスク戦略を使用しています。 Google は近年、ブラウザのセキュリティ機能を強化し続けており、ファイルのダウンロードの分野でも同様の段階的な警告システムを導入しています。同時に、「強化されたセーフ ブラウジング」モードを有効にしているユーザーのために、Google は Gemini 人工知能モデルに基づいた不正行為の特定と検出機能も継続的に強化しています。
新しい不審な Web サイトの警告機能がすべての Chrome ユーザーが利用できるのか、それとも強化されたセーフ ブラウジング機能を有効にしているユーザーに限定されるのかは不明です。 Googleはまだ、詳細な展開範囲と最終的な推進計画を発表していない。
業界関係者は、オンライン詐欺やフィッシング攻撃手法がますます巧妙化しているため、ブラックリストによる傍受のみに頼って潜在的な脅威をすべてカバーするのは困難であると考えています。 Chrome は、「安全」と「危険」の間に中間レベルの「疑わしい」を追加することで、ユーザーの選択権を維持しながら、より多くのセキュリティ リスク情報をユーザーに提供し、ブラウジング全体のセキュリティを向上させることができます。
コメント