
要約:
テクノロジーメディア Tom’s Hardware によると、セキュリティ研究者は、Lenovo ThinkPlus FU100 指紋認証 USB フラッシュ ドライブが AES-256 暗号化テクノロジーを使用していると主張していましたが、内部のデータを保存している SD カードは実際には暗号化されていなかったことを発見しました。デバイスを入手した人は、ケースを取り外すだけで指紋認識をバイパスし、データを読み取る可能性があります。
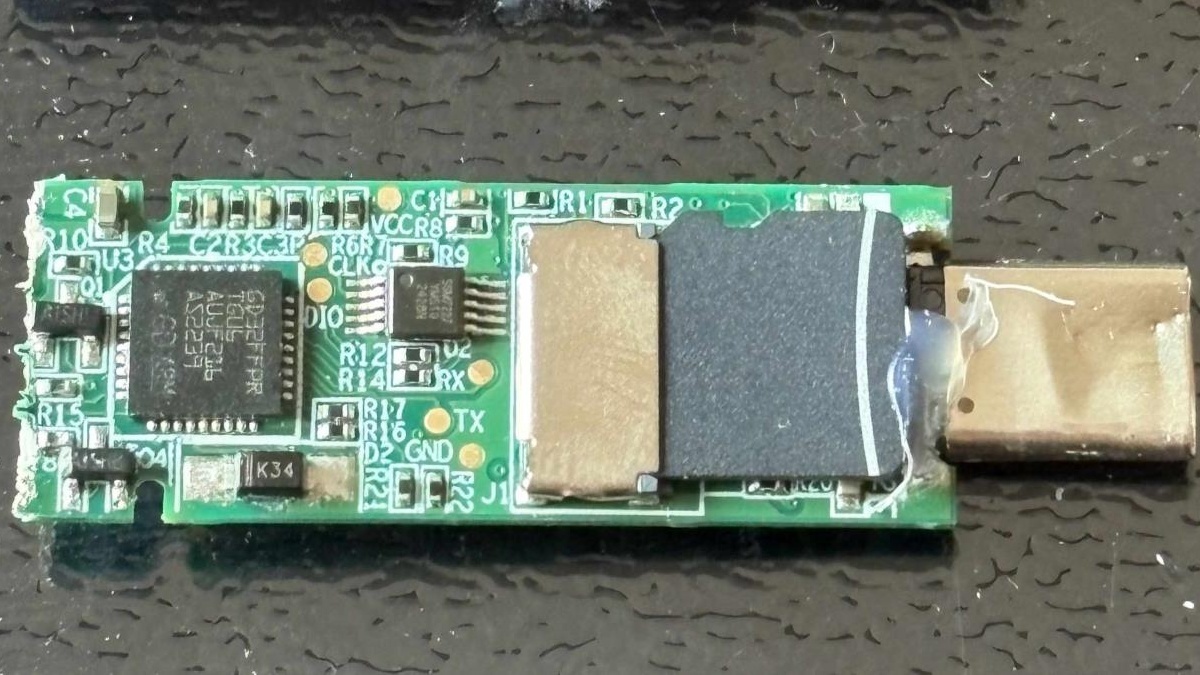
セキュリティ研究者の Xusheng Li 氏は昨年 FU100 を分解し、その結果を今年 3 月の会議で発表しました。彼は、この USB フラッシュ ドライブの指紋認識機能が USB 接続の制御にのみ使用されており、メモリ カード上のデータがクリア テキストで保存されていることを発見しました。
Li 氏は FU100 を「豪華なケースに入った SD カード」と表現しています。同氏は、今回の件は、一部の製品が主張する「ハードウェアセキュリティ」が単なるマーケティングである可能性があることを示していると考えている。
Lenovo はその後、FU100、FU200、TU800 USB フラッシュ ドライブおよび TSD303 モバイル ソリッド ステート ドライブ用の修理ソリューションをリリースしました。ユーザーは中国のサービスホットラインに電話し、交換のためにデバイスを送り返すか、オンサイトでファームウェアのアップグレードを待つかを選択する必要があります。 Lenovo では、ユーザーが事前にデータをバックアップすることを推奨し、返送する前にデバイスをワイプすることを強く推奨します。
Lenovo は、関連するセキュリティ勧告の重大度を
高
と評価しています。 。発表に含まれる 3 つの脆弱性のうち、1 つは設定ソフトウェアに関連しており、ログインしているローカル ユーザーがデバイス認証をバイパスして不正な指紋を入力できる可能性があります。Li 氏は、Lenovo の TSD303 モバイル ソリッド ステート ドライブの別の脆弱性も発見しました。 FU100 とは異なり、TSD303 上のデータは暗号化されていますが、ハードドライブは以前に USB 経由で接続されており、比較のために正しいパスワードを平文でソフトウェアに送信していたため、パスワードが傍受される可能性があります。
最初の修正は、脆弱性が報告されてから約 3 か月後に公開されましたが、研究者らは、このソリューションではタイムスタンプのような値から導出できる暗号化キーが使用されており、デバイスが盗難された場合にデータを効果的に保護できないことが判明しました。昨年末に公開された後続の修正により、ユーザーが入力したパスワードをドライブが独自に検証できるようになり、正しいパスワードがデバイスから流出することがなくなりました。
報告書では、同じソフトウェア開発キットが複数のメーカーの他の 9 つのデバイスでも使用されており、これらの製品のほとんどは、対応する技術的能力を持つ攻撃者にパスワードを漏洩する可能性があると述べています。研究者らは、他の 2 つのデバイスが暗号化されていないデータを microSD カードに保存していることも発見しました。 Li 氏が提示したスライドでは、関連するメーカーの名前は隠されています。
人工知能を使用した最近の追跡研究で、リー氏は、OpenAI のプログラミング ツール Codex を雇用主が開発したリバース エンジニアリング ツールと組み合わせて使用し、他のメーカーのストレージ製品と保護ソフトウェアをテストしました。
レポートによると、Codex は約
7 分
でオープンしました Netac ツールに侵入したところ、プログラムに固定キーが組み込まれており、ユーザー パスワードも診断ログに書き込まれていることがわかりました。今年 3 月のリー氏の講演時点では、Netac はまだパッチをリリースしていませんでした。報告書には、製品が現在修正されているかどうかは示されていない。この調査には、2 つのファイル コピー保護製品も含まれていました。このような製品では、受信者はファイルを閲覧できますが、内容をコピーすることはできません。コーデックスは約
26 分
KakaSoft USB コピー保護プログラムによって生成されたパスワードを再構築し、ユーザーのパスワードを使用せずにテスト ファイルを復号化しました。 Nexcopy の Copy Secure 保護メカニズムには約10 分
かかります。 中で突破されました。さらに、Li は、SecZure の YutianDun 製品で、比較的単純なパスワードを持つ 2 つの隠しアカウントを発見しました。報告書によると、これらのアカウントはリー氏によって「バックドア」と呼ばれているが、これを使ってメーカーに悪意があると判断することはできない。
Li 氏は、KakaSoft、Nexcopy、または SecZure に関連する調査結果を事前に通知していないと述べました。同氏は、USB フラッシュ ドライブが攻撃者の手に渡った場合、回収や更新は困難であると考えています。
彼はまた、オープンソースの USB フラッシュ ドライブを前向きな事例として挙げました。このデバイスは microSD カードも使用しますが、暗号化が正しく実装され、ユーザーのパスワードからキーが生成されます。攻撃者はメモリカードのみを読み取るため、メモリカード内のデータを直接取得することはできません。
コメント