
要約:
Microsoft は最近、オープンソース セキュリティ プロジェクト LiteBox の最初の公式バージョンである LiteBox 0.1 を正式にリリースしました。このプロジェクトは、Microsoft のエンジニアと他の参加者によって共同開発されました。目標は、Rust 言語と Linux 仮想化セキュリティ テクノロジを使用して、アプリケーション サンドボックス分離に特化したライブラリ OS を構築することです。
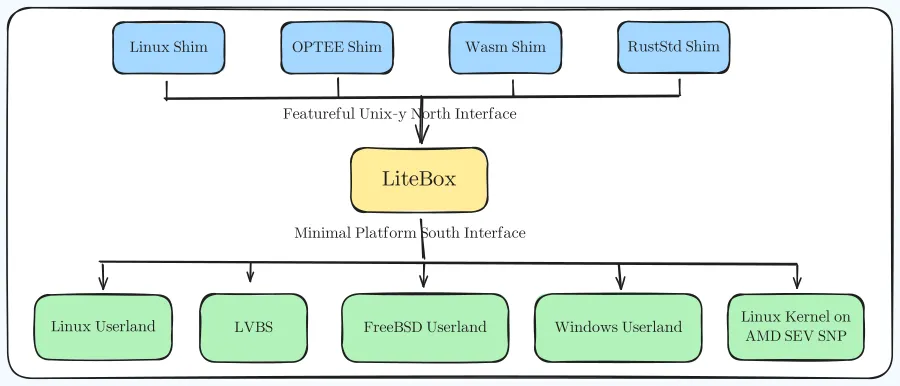
LiteBox は、早ければ 2026 年 2 月に一般公開される予定です。当時、Microsoft はこれをセキュリティに重点を置いたライブラリ OS と説明していました。その設計目標は、従来のオペレーティング システムを置き換えることではなく、アプリケーションと通常のオペレーティング システム カーネルの間のセキュリティ分離層として機能し、信頼できないコードやリスクの高いアプリケーションを実行する必要がある環境に追加の保護を提供することでした。
従来の仮想マシンと比較して、LiteBox はサンドボックス アプリケーション シナリオにさらに注意を払っています。 Linux 仮想化に関連するセキュリティ メカニズムを使用して、ハードウェア仮想化のサポートによる分離環境を確立し、より制限された実行スペースでアプリケーションを実行できるようにします。
LiteBox のもう 1 つの中心的な機能は、開発に Rust を使用することです。 Rust は、コンパイル時のメモリ安全性メカニズムを通じて、バッファ オーバーフロー、解放後の使用、その他の一般的なメモリ安全性の脆弱性を軽減できます。これは、他のプログラムの分離と保護を担当する低レベルのセキュリティ コンポーネントにとって特に重要です。
Microsoft が以前に示した設計では、LiteBox は Linux 仮想化に基づくセキュリティ メカニズムである Linux 仮想化ベースのセキュリティを利用でき、LiteBox が安全なカーネルとして機能し、仮想化ハードウェアを通じて通常に実行されているゲスト カーネルを保護できます。
このアーキテクチャによってもたらされる重要な利点は、LiteBox が単一のオペレーティング システム環境に限定されないことです。 Microsoft は、これを使用して Linux アプリケーションを Linux 上で単独で実行できるほか、Windows 環境で Linux プログラムを安全に実行するためにも使用できることを想定しています。また、より高度なプログラムの分離とセキュリティを必要とする他のシナリオにも対応できます。
アーキテクチャの観点から見ると、LiteBox は、完全な意味で従来のオペレーティング システムよりも「ライブラリ オペレーティング システム」に近いものです。ライブラリ OS は通常、多数の一般的な機能を含む大規模なオペレーティング システム環境を提供するのではなく、特定のアプリケーションのニーズに応じて可能な限り合理化されたシステム コンポーネントを提供します。これにより、運用環境の攻撃対象領域が減少すると同時に、維持および保護する必要があるコードのサイズが削減されます。
これはサンドボックスでは特に重要です。従来のアプリケーションは、実行時に多数のオペレーティング システム サービスやシステム コンポーネントに依存する必要があることがよくありますが、LiteBox は、アプリケーションが本当に必要とする機能の一部のみを提供し、残りのシステム リソースをサンドボックスの外に分離したいと考えています。
LiteBox 0.1 はまだ非常に初期のバージョンです。 Microsoft がリリースした最初のバージョンには、詳細な更新手順があまり提供されていませんでした。同社は、将来のバージョンではより完全な変更ログが提供される予定だと述べた。これは、バージョン 0.1 の重要な意義は、LiteBox が成熟した運用レベルのセキュリティ プラットフォームになったことよりも、プロジェクトが正式バージョンのリリース段階に入ったことを確認することであることを意味します。
Microsoft が以前に LiteBox を公開したとき、プロジェクト コードはオープン ソース手法を使用して開発されていました。最初の正式バージョンのリリースは、一部の実験的なオープンソース プロジェクトのように最初の公開リリース後に更新を停止するのではなく、Microsoft がまだこのプロジェクトを推進し続けていることも示しています。
LiteBox の潜在的な用途は非常に幅広いです。ソフトウェア サプライ チェーン攻撃、悪意のあるコード、サードパーティのプラグイン、人工知能が生成したコードがますます一般的になるにつれ、不完全に信頼されたプログラムを独立したサンドボックスに入れて実行することが重要なセキュリティ戦略となっています。
特に AI 時代では、アプリケーションはモデルまたはインターネットから生成されたコードを自動的に実行する必要がある場合があります。これらのプログラムを仮想化技術によって保護された合理的な動作環境で実行できれば、プログラム自体に脆弱性や悪意のある動作があったとしても、ホストシステムへのアクセスを可能な限り制限することができます。
この観点から見ると、LiteBox は Microsoft が Linux コミュニティ向けに立ち上げた単なるオープンソース プロジェクトではなく、Microsoft の将来のセキュア コンピューティング システムの基礎となるコンポーネントになる可能性があります。 Rust、仮想化、および採用されているライブラリ OS の設計は、攻撃対象領域を減らし、分離を強化し、メモリ セキュリティを向上させるという、オペレーティング システム セキュリティの分野における現在の全体的な傾向とも一致しています。
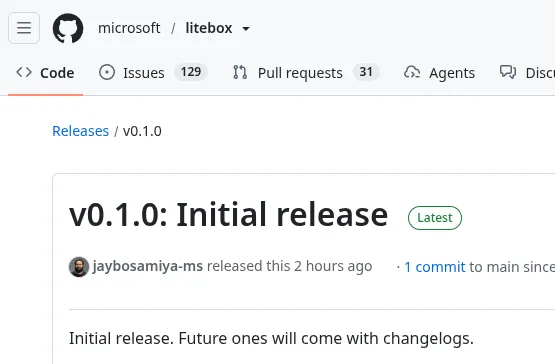
ただし、LiteBox は、Docker、仮想マシン、またはその他の成熟したサンドボックス テクノロジを置き換えることができる製品とはまだ見なされません。まだ開発の初期段階にあり、本番環境での実際のパフォーマンス、互換性、セキュリティ境界、信頼性については、後続のバージョンや実際のアプリケーションでさらに検証する必要があります。
今回 Microsoft が LiteBox 0.1 をリリースした最大の意義は、プロジェクトが最初に公開された後も活発に開発され続け、正式にバージョン付きリリースのステップを踏んだことを証明することです。その後の機能向上が進むにつれ、LiteBox が広範なアプリケーション価値を備えた真に安全な分離インフラストラクチャに発展できるかどうかは、今後も注目に値する方向性となります。
詳細:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
コメント