
要約:
10 月 11 日から 12 日にかけての夜、フランスの多くのスーパーマーケットの冷凍庫と冷蔵設備が突然加熱されました。攻撃者は冷凍システムを霜取りモードに切り替え、装置の冷却コンポーネントを加熱して氷を溶かしました。パリ検察当局は、一部の機器の温度が摂氏50度まで上昇し、一部の機器が発火したと発表した。店舗は冷蔵食品や冷凍食品の廃棄を余儀なくされており、それに伴う損失は数百万ユーロに上る可能性がある。フランスのメディアは、400以上の店舗が影響を受けたと報じた。カルフールは約80店舗が影響を受けたと発表、インターマルシェとネットが所属するレ・ムスケテール・グループは300店舗以上が影響を受けた、モノプリは店舗の約5%が影響を受けたと発表した。コーペラティブ U は、約 2,000 店舗のうち 80 店舗で問題が発生していると述べた。
フランスのサイバーセキュリティ機関 CERT-FR は、Danfoss AK-SM および AK-SC シリーズ、Copeland の XWEB および Dixell XWEB 監視システムを含む複数の冷凍機器遠隔制御システムが侵害されたことを確認しました。ダンフォス氏によると、影響を受けたデバイスのほとんどはAK-SM 800やAK-SC 355などの古いコントローラーであるという。パリ検察は捜査を開始したが、これまでのところ、攻撃者の身元、侵入方法、攻撃者が既知の脆弱性を悪用したかどうかなどはまだ発表されていない。
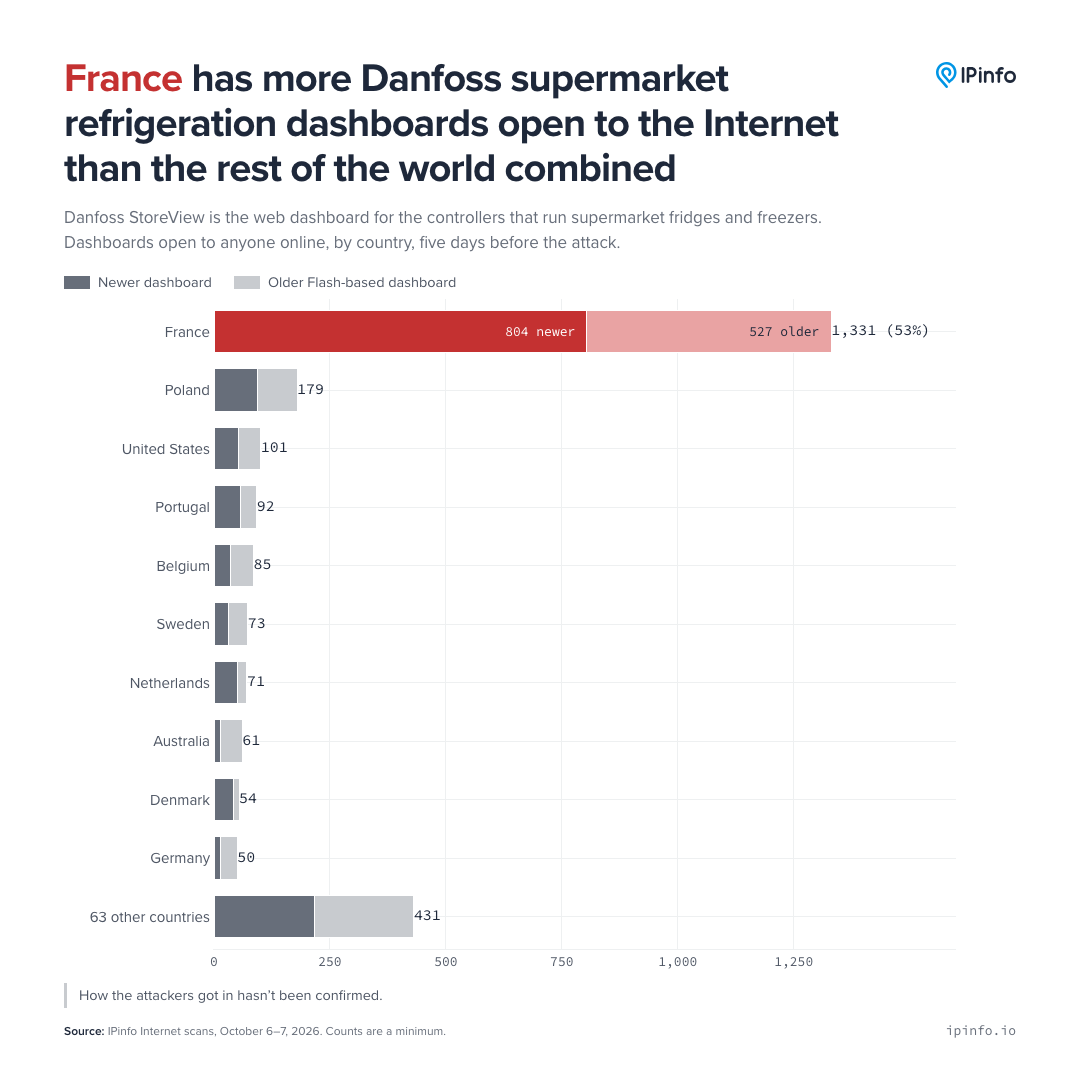
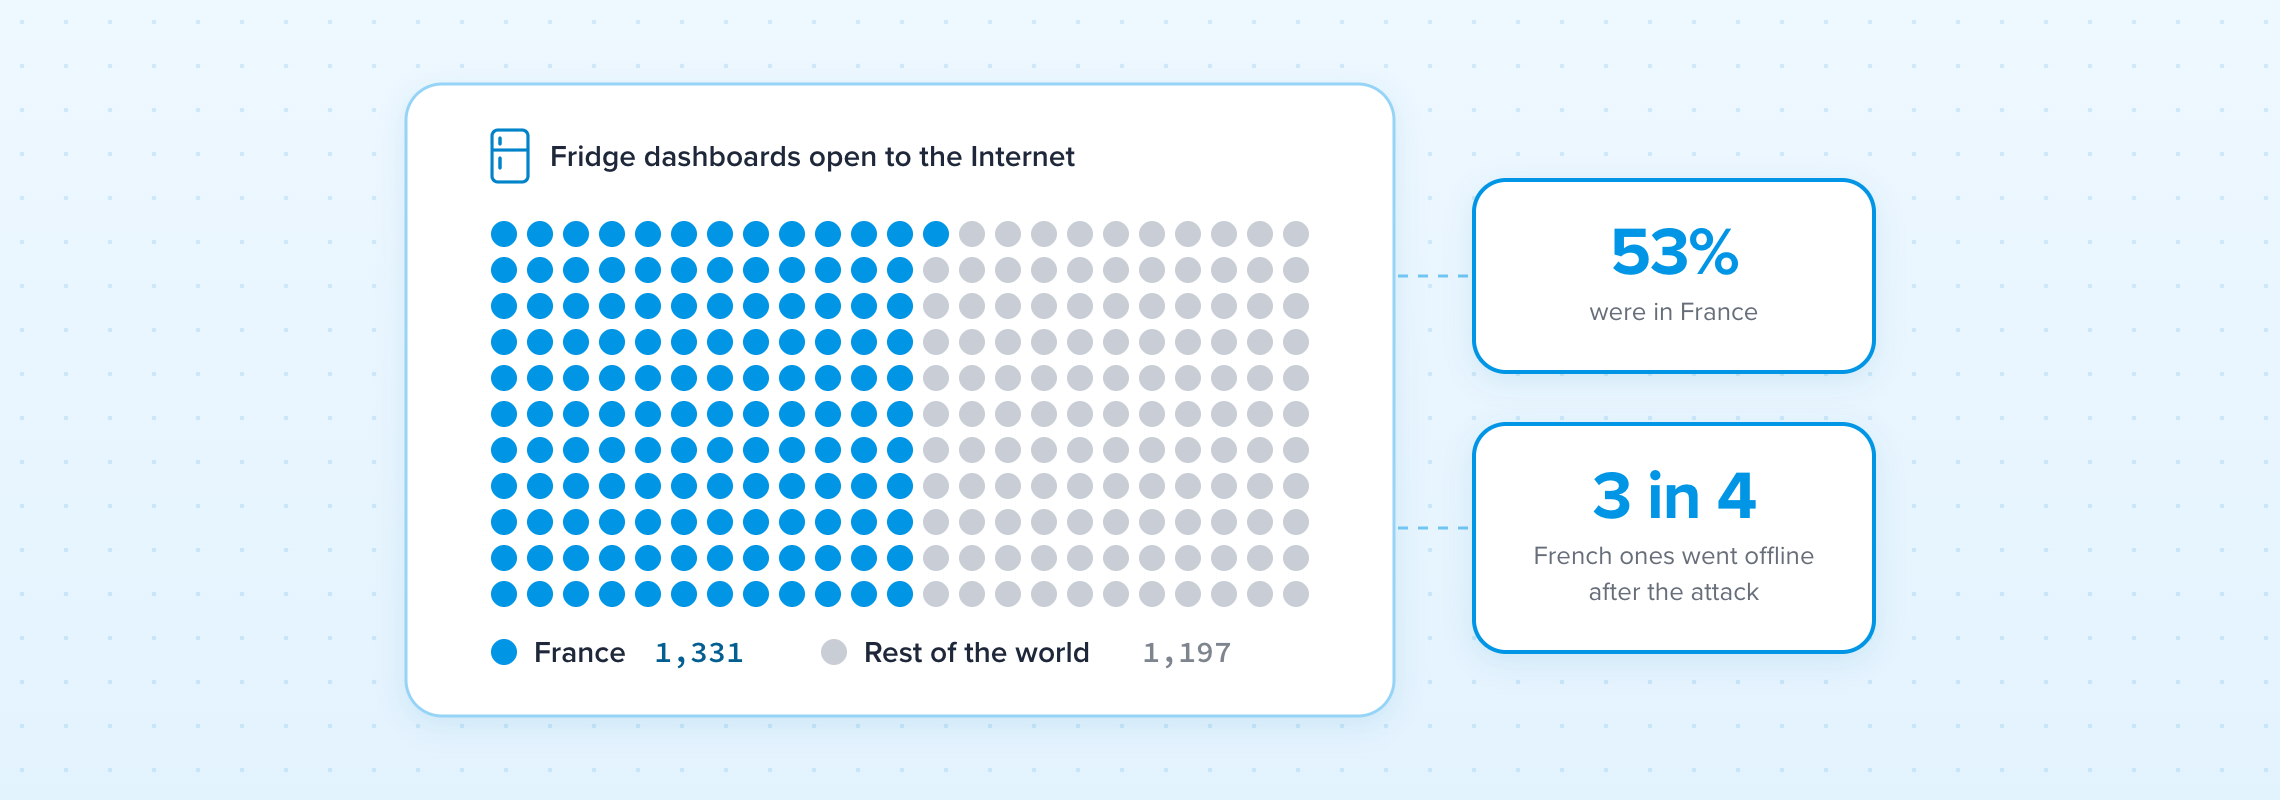
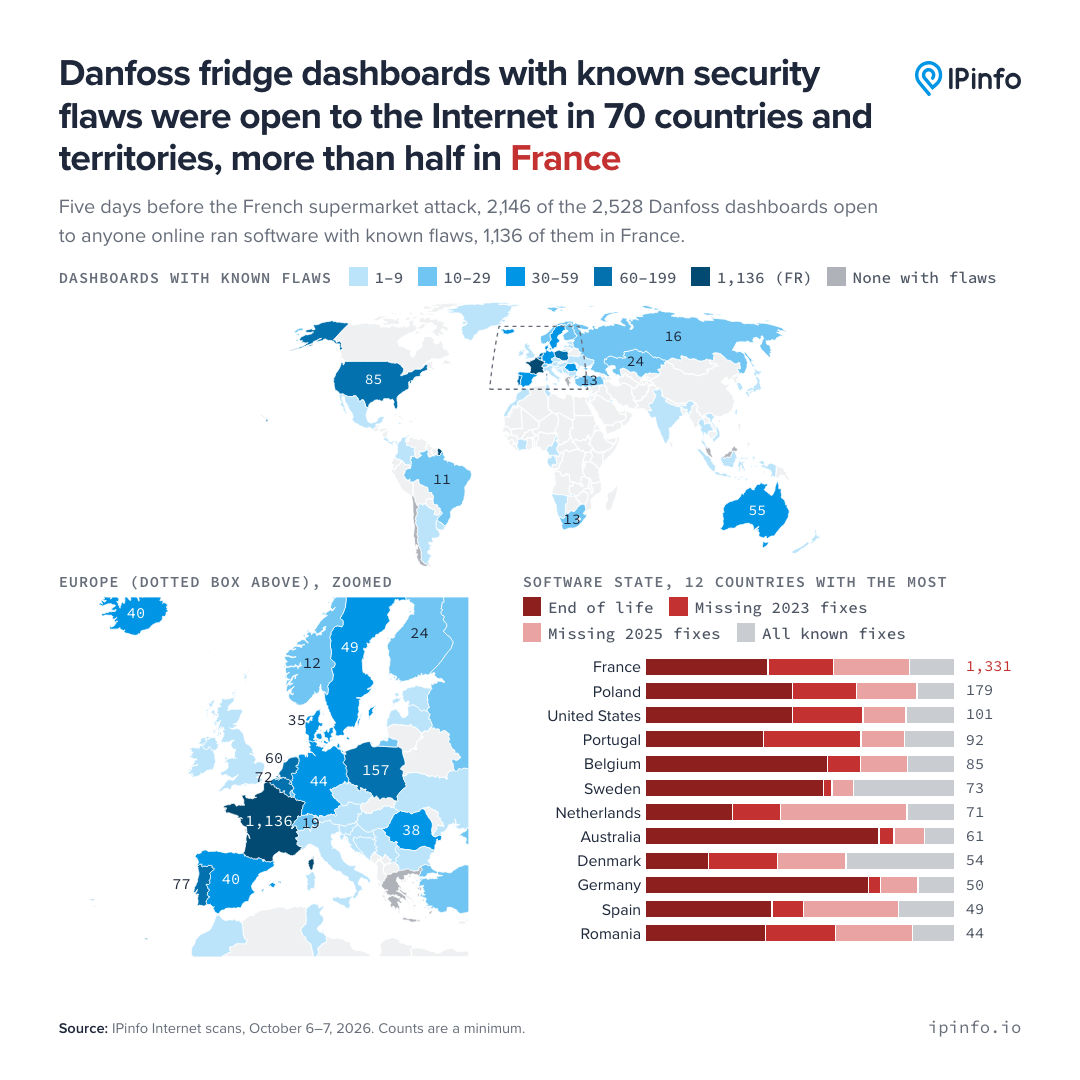
IP アドレス データ会社 IPinfo は、事件前のインターネット スキャン記録を振り返り、攻撃の約 5 日前である 10 月 6 日から 7 日にかけて、世界中の合計 2,528 台の Danfoss StoreView コントロール パネルが公衆ネットワークからアクセス可能であったことを発見しました。そのうち 1,331 台がフランスにあり、全体の 53% を占めました。残りの 1,197 個は、さらに 72 の国と地域に配布されました。フランスは他のすべての地域を合わせたよりも多くの暴露があり、次いでポーランドが 179 件、米国が 101 件、ポルトガルが 92 件、ベルギーが 85 件となっています。ここでの統計は、スキャンによって発見できる公共ネットワークのコントロール パネルであり、スーパーマーケットの数と同じではありませんし、すべてのパネルが侵害されたことを意味するわけでもありません。 IPinfo は、1 つの IP アドレスが常に 1 つの店舗に対応するとは限らず、その数は IPv4 とそのスキャン ポートに基づく最小推定値にすぎないと指摘しました。
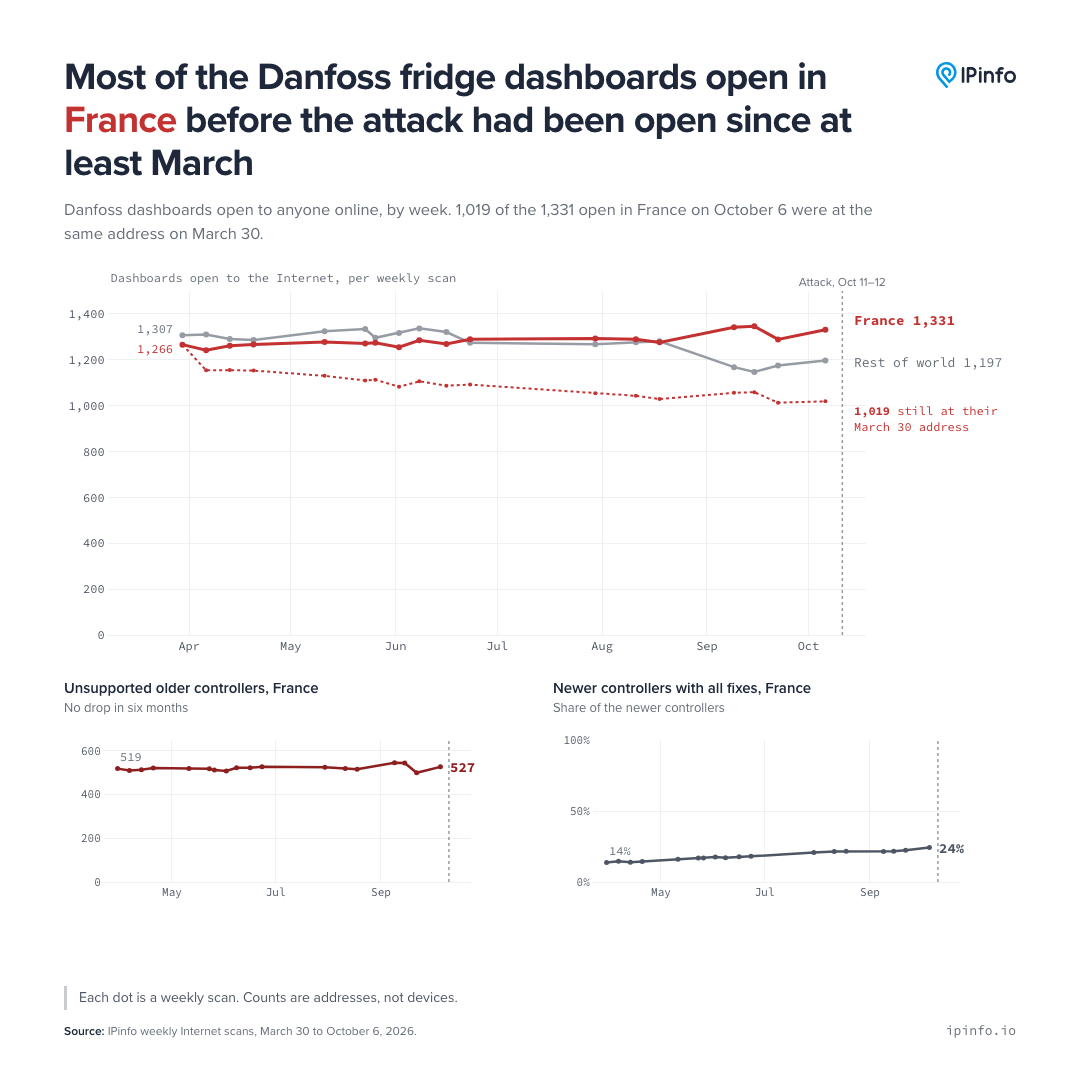
これらのコントロール パネルは、事件後に突然オンラインに表示されたわけではありません。 2026 年 3 月末からの IPinfo の毎週のスキャンによると、世界中で毎週約 2,464 ~ 2,622 台の Danfoss コントロール パネルが暴露されており、そのうちの約半数がフランスにあります。 10 月のスキャンで発見された 1,331 台のフランスのパネルのうち、1,019 台が 3 月 30 日に同じ IP アドレス上に出現しており、多くのデバイスが少なくとも半年にわたって危険にさらされていたことがわかります。フランスのデバイス向けのソフトウェア更新の割合は、3 月の 14% から 10 月には 24% に増加しましたが、進捗は遅いです。
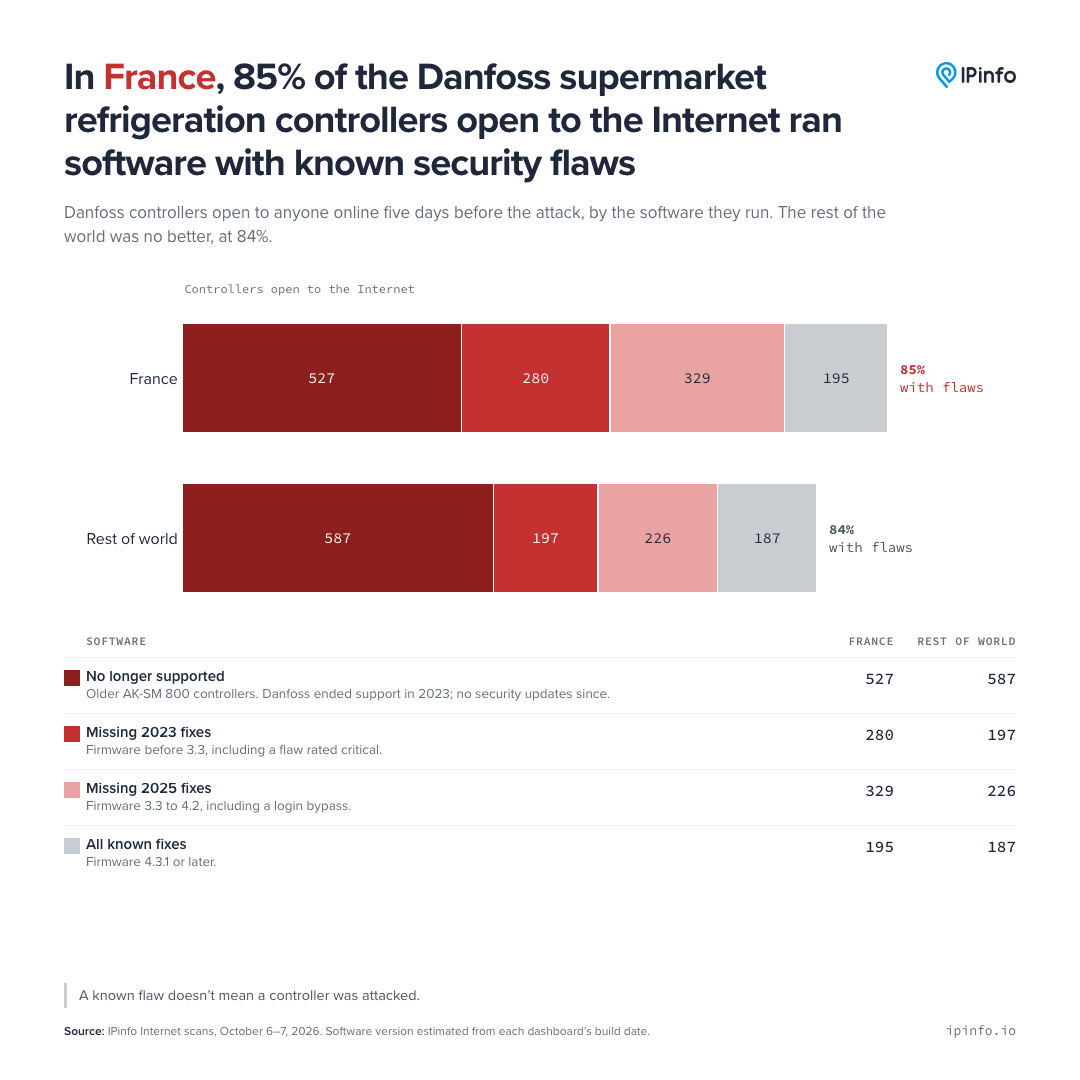
IPinfo は、フランスでスキャンされたコントロール パネルのうち 1,136 個 (約 85%) で、既知のセキュリティ上の欠陥のあるソフトウェアが実行されていることが判明しました。他の国や地域でもその割合は約 84% であり、フランスの問題の主な原因は、パッチ適用率が他国に比べて著しく悪いというよりも、多数のデバイスが公衆ネットワークにさらされていることによるものであることを示しています。フランスの脆弱なデバイスのうち、527 台は Danfoss がサポートを停止した古いコントローラーです。 280 件には 2023 年のセキュリティ修正が含まれておらず、さらに 329 件には 2025 年のセキュリティ修正が含まれていません。古い AK-SM 800 は 2023 年にライフサイクル サポートを終了します。同じ年、セキュリティ研究者はログインをバイパスできる脆弱性を明らかにしました。新しいコントローラでも、対応するファームウェアにアップグレードされていない場合、後続のパッチが適用されない可能性があります。
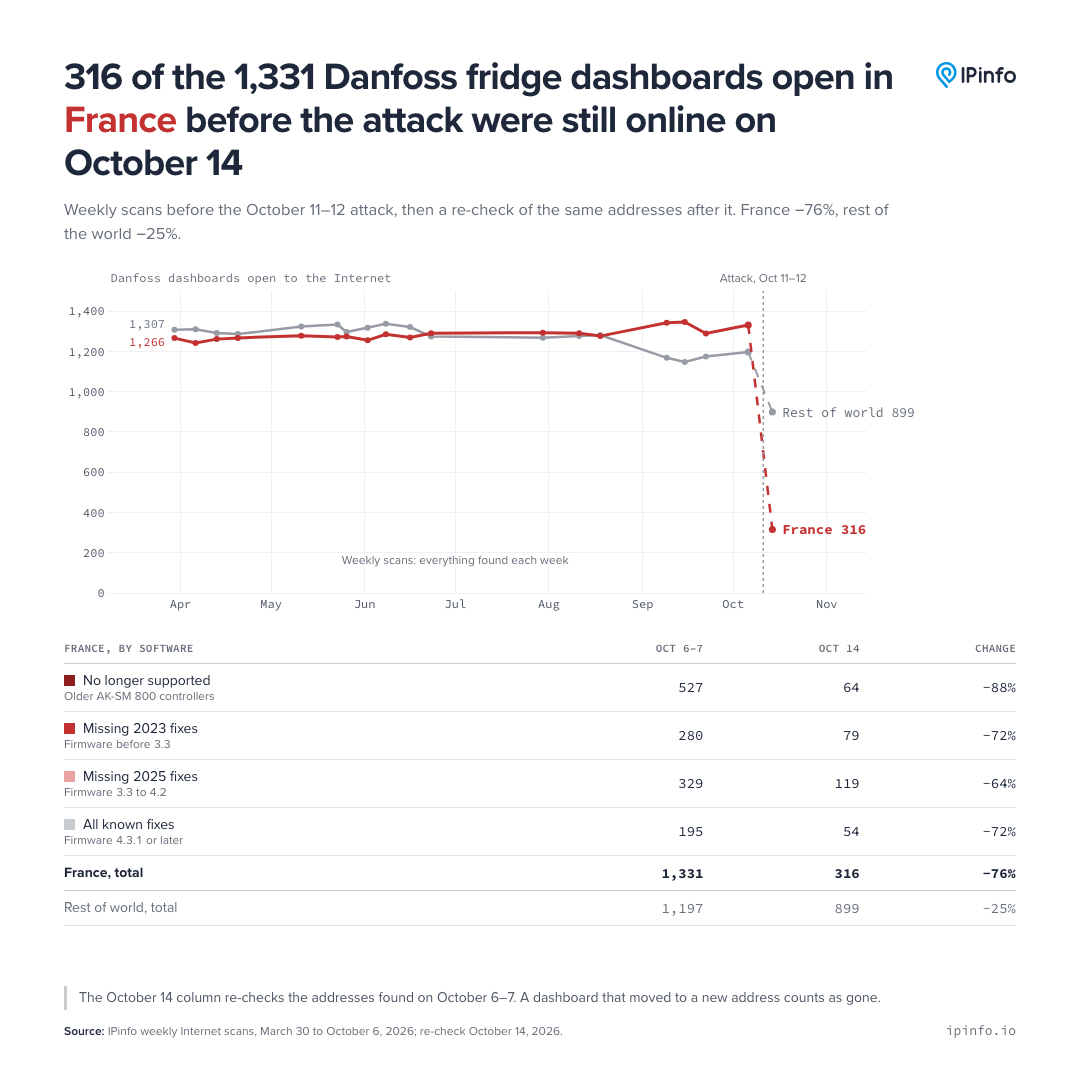
攻撃後、パブリック ネットワークでの露出の数は急速に減少しました。 IPinfo が 10 月 14 日に実施したスキャンでは、元の 1,331 件のフランスのアドレスのうち、まだオンラインであることが判明したのは 316 件のみで、約 76% 減少しました。サポートを停止した古いコントローラの数は 527 から 64 に減少し、完全にアップデートされたデバイスの数も 195 から 54 に減少しました。これに基づいて、IPinfo は、多くのストアがソフトウェアのアップデートを完了する代わりにパブリック ネットワークから切断された可能性があると判断しました。別のインターネット スキャン機関である Censys も、フランスで関連するパネルの数が大幅に減少していることを観察しましたが、一部の古い機器は引き続き露出されています。
CERT-FR は、これらの冷凍制御システムを標的とした攻撃が今も進行している可能性があると警告しています。同庁は、オペレータに対し、機器へのパブリック ネットワーク アクセスを削除し、リモート メンテナンスを安全な VPN または保護されたネットワーク接続に変更することを推奨しています。 Danfoss 機器もファームウェアを更新し、セキュリティ レベルを Strict に設定し、デフォルトのパスワードを変更する必要があります。オペレーターは、完全な機器構成、特に霜取りスケジュールも確認する必要があります。サポートが終了し、パッチを適用できないデバイスでも再び危険にさらされる可能性があるため、出荷時設定にリセットするだけではリスクを排除するのに十分ではありません。
IPinfo のスキャンでは、コントロール パネルが露出しているかどうかと、おおよそのソフトウェア バージョンのみが表示されます。これらの既知の脆弱性が今回の攻撃への入り口であることを証明することはできず、どの店舗が侵入されたのかを確認することもできません。公衆ネットワークにアクセスできるからといって、必ずしも侵害される可能性があるというわけではありませんが、古い制御システムが長期間更新されず、インターネットに直接接続されている場合、リスクは大幅に増加します。
コメント