
要約:
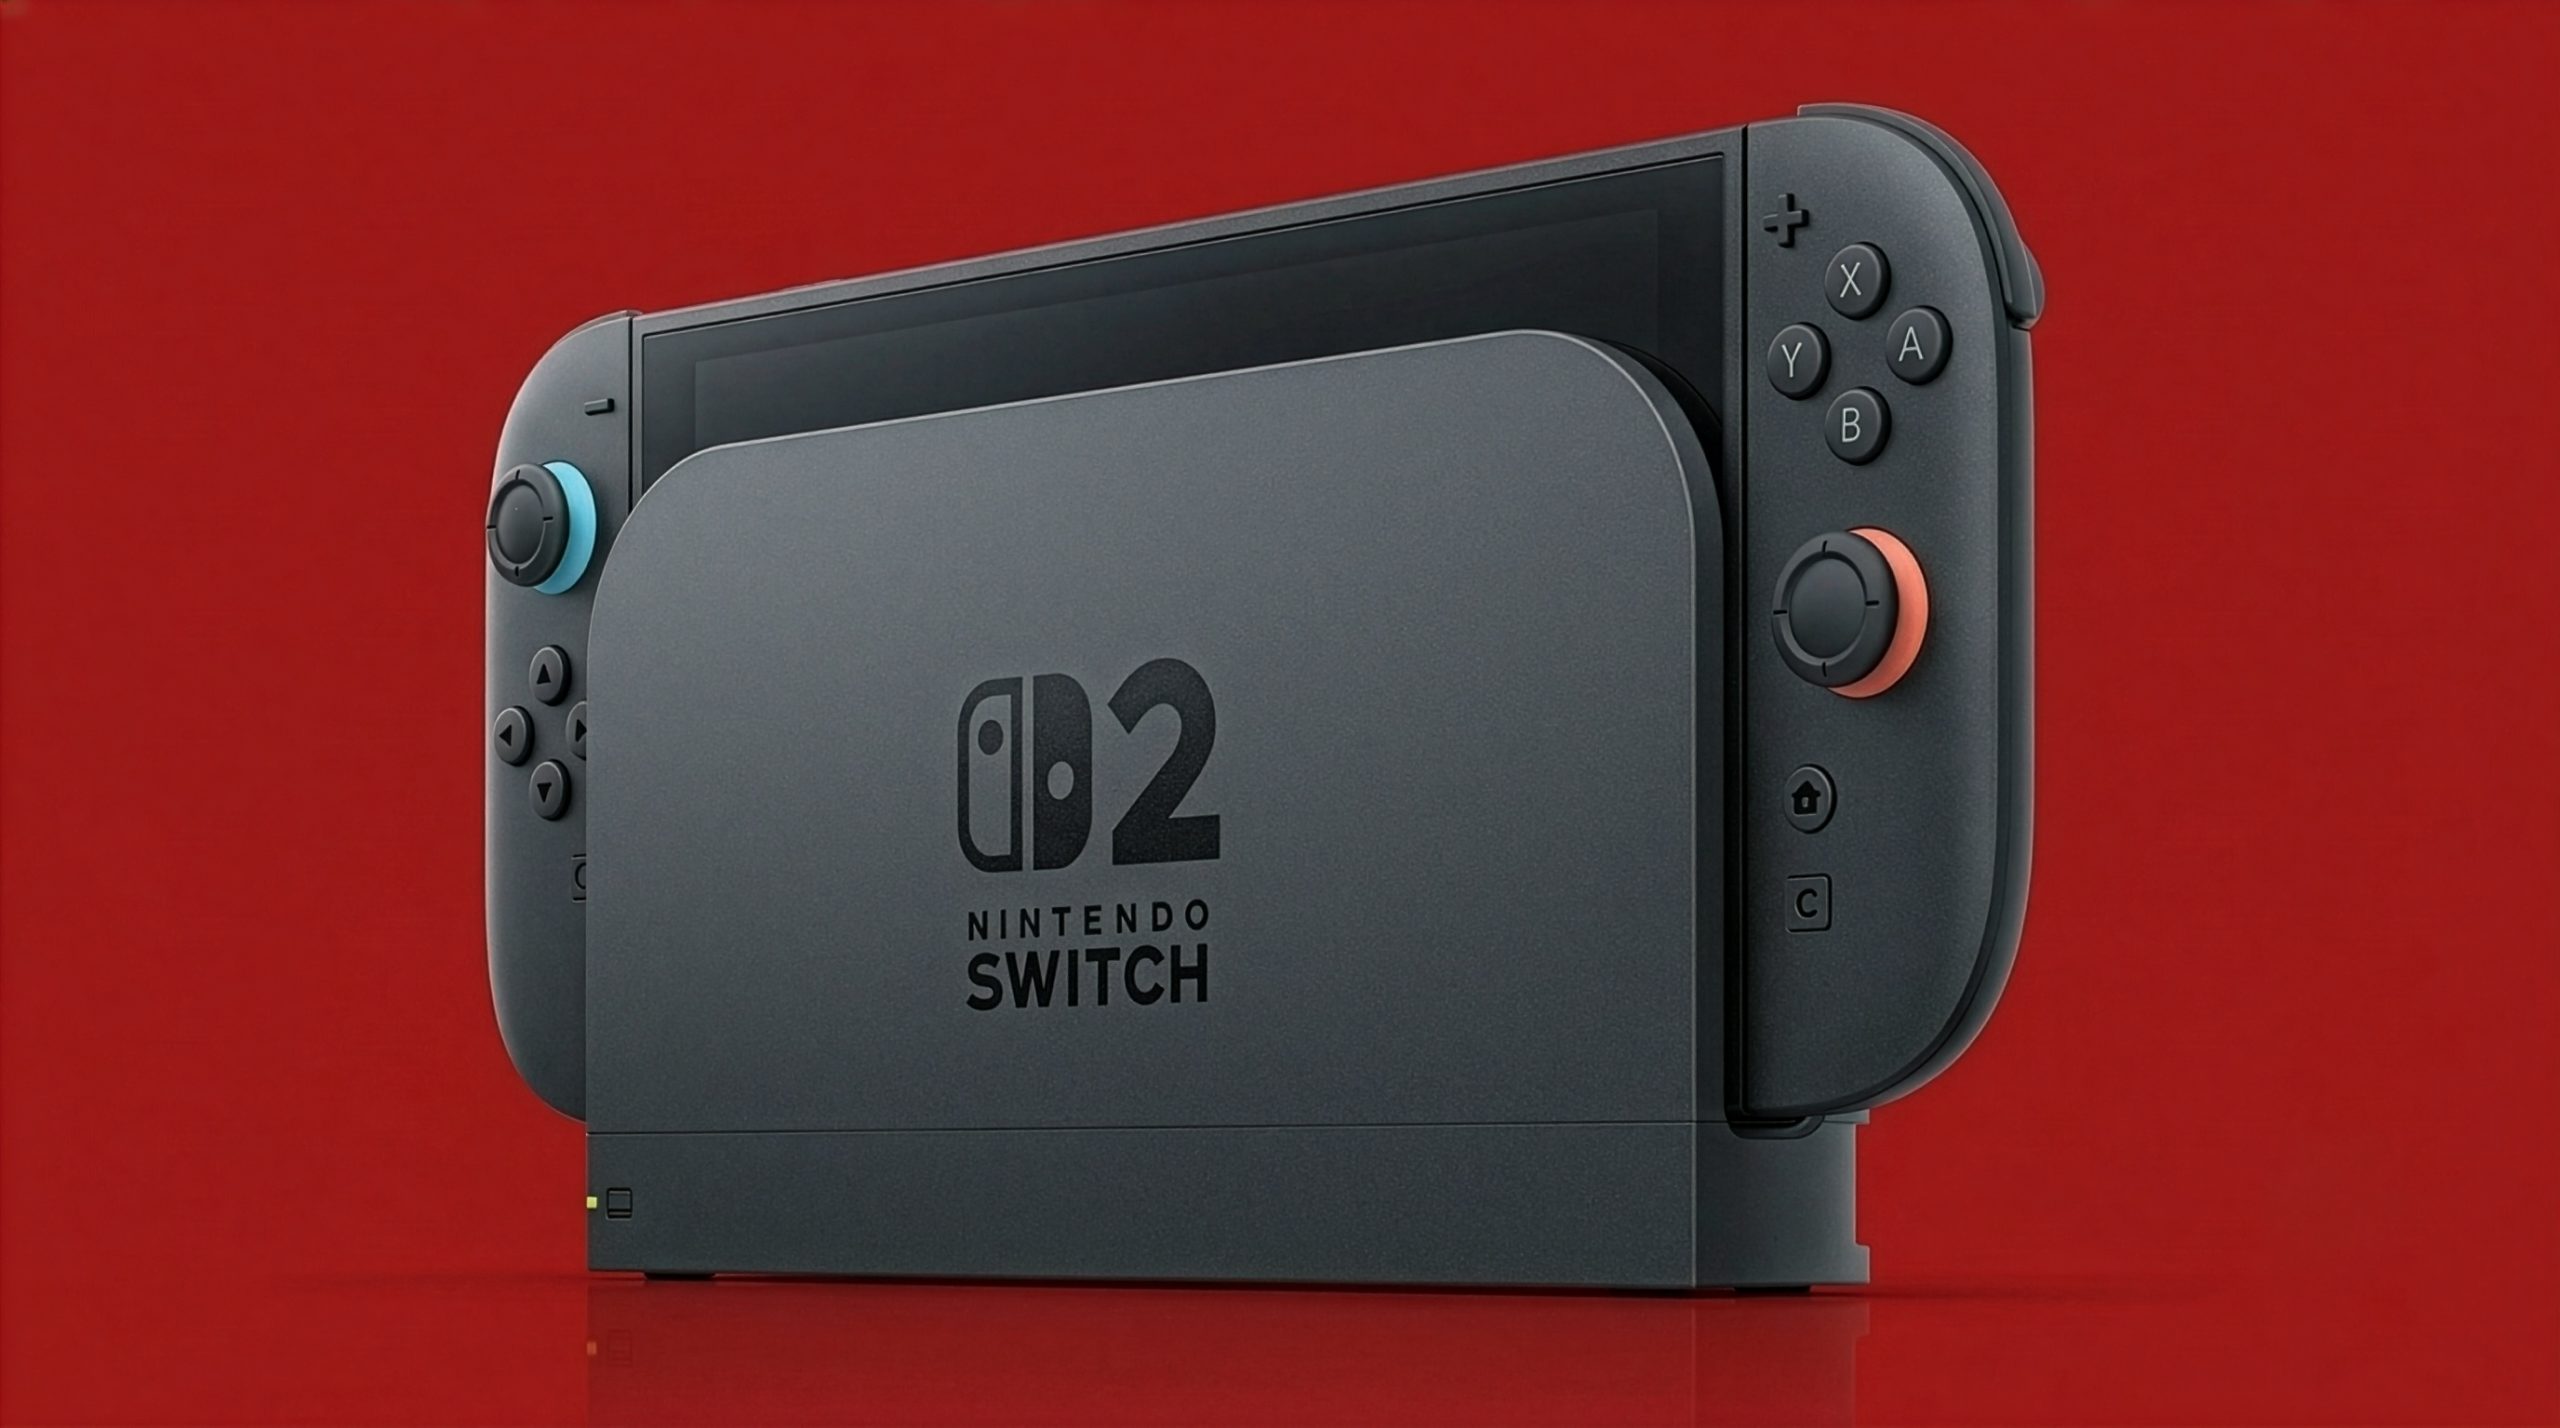
任天堂は最近、Switch 2 システム ファームウェア 23.5.0 アップデートをリリースしました。これにより、以前にクラッカーによって悪用された主要なオペレーティング システムの脆弱性が修正され、この新しいコンソールで初めて実装されたソフトウェア クラッキング ソリューションが基本的に無効になりました。クラック手法が公開されてから 3 週間も経たないうちに、任天堂はシステム アップデートを通じて関連する抜け穴をブロックし、Switch 2 の自作およびゲーム改造コミュニティに大きな打撃を与えました。
このクラックは元々、開発者の Sammy Hajhamid (スクリーン名 pepsipu) によって実装され、ns2jb という名前でした。マシンの解体、特殊なチップの溶接、またはハードウェア改造機器の使用を必要としたこれまでのクラッキング手法とは異なり、このソリューションは完全にソフトウェアの脆弱性に基づいており、Nintendo Switch 2 のゲームである SmileBASIC 4 をエントリ ポイントとして使用し、システムの元のセキュリティ制限を突破します。
この脆弱性は、2026 年 10 月下旬に初めて明らかにされました。開発者は分析と開発を支援するために OpenAI の Codex プログラミング ツールを使用し、最終的に Nintendo によって認可されていないネイティブ コードが Switch 2 で実行されることに気づきました。これは、ユーザーが自作ソフトウェアを実行したり、ゲーム セーブをバックアップしたり、ゲーム データを分析したり、さらには内部ゲーム コンテンツを変更したりできることを意味します。
クラッキング能力を実証するために、開発者は「マリオカート ワールド」を改変し、ビッグイヤード・ドッグ、ピーター・グリフィン、初音ミクなど、元々ゲームに存在しなかったキャラクターを追加しました。関連するデモンストレーションビデオは、ゲームクラッキングコミュニティで広く注目を集め、また、Switch 2 のソフトウェアセキュリティメカニズムに実際に悪用できる画期的な点があることを証明しました。
ただし、この亀裂解決策は永久的な亀裂ではありません。これは一時的なクラッキング手法であり、再度トリガーする必要があります。ホストが完全にシャットダウンされるたびに、ゲームの入り口を通じてホストを再度アクティブ化する必要があります。同時に、任天堂はクラックのニュースが公開された直後に SmileBASIC 4 を eShop から削除したため、ソフトウェアを購入していないユーザーがクラックに必要な入り口を得ることが困難になりました。
このファームウェア 23.5.0 アップデートは、システム レベルから脆弱性をさらにブロックします。セキュリティ研究者のオートミールドーム氏はソーシャルメディアで、クラックが依存しているオペレーティングシステムの脆弱性が新バージョンで修正されたことを認めた。 SmileBASIC 4 や「Civilization VII」などのゲーム内のコード実行入り口は依然として存在しますが、ユーザーは以前のようにゲーム実行環境からオペレーティング システム全体に侵入することはできなくなりました。
これは、ユーザーが関連するゲーム内でカスタム コードを実行できる場合でも、その権限はゲーム自体の実行環境に限定され、ホストのより深いシステム機能にはアクセスできなくなることを意味します。したがって、ゲーム データの抽出、システム レベルの変更、および ns2jb を通じて以前に実装されていた自作ソフトウェアを実行する機能は大幅に制限されています。
ただし、このアップデートでは、Switch 2 からゲーム データを抽出する可能性のあるすべての方法が完全に排除されるわけではありません。クラッキング コミュニティのメンバーである SwitchTools は、23.5.0 では新しいマスター キーが導入されないことを明確にしました。したがって、従来の物理カートリッジでリリースされた一部のゲームでは、既存のテクノロジーで関連データの抽出が可能になる場合があります。
実際に影響を受けるのは、ゲームのデジタル バージョン、ゲームのアップデート、DLC コンテンツです。このコンテンツは多くの場合、任天堂のオンライン サービスへのアクセスを必要とし、関連データの抽出を完了するためにシステム レベルの権限に依存します。ゲームキーカードに関しては、カートリッジ自体に完全なゲームデータが含まれていないため、従来の物理カートリッジの抽出方法を単純に適用することはできません。
アップデート前に抽出されたゲーム ファイルは、本体のファームウェアがアップグレードされても自動的には消えません。言い換えれば、任天堂の修正は主に、以前に抽出されたデータを遡って削除するのではなく、ユーザーが元の脆弱性を悪用し続けて新しいシステムレベルのアクセス権を取得するのを防ぐことを目的としています。
23.5.0 では、バグの修正に加えて、一般ユーザー向けにいくつかの機能改善も行われています。新しいバージョンでは、初回起動時にアクセシビリティ機能を設定するオプションが追加され、ニンテンドー アカウントのファミリー グループのメンバー間で eShop デジタル グッズをギフトするための基本的なサポートが提供されます。このデジタル ギフト機能は、11 月 17 日の eShop アップデートを通じて正式に開始される予定です。
任天堂がリリースした公式アップデートノートでは、クラッキング脆弱性の修正には直接言及していないが、一般的にシステムの調整と安定性の向上が行われたと述べていることは注目に値する。ゲーム機のメーカーがセキュリティの脆弱性を修正し、公式の更新ログで脆弱性の技術的な詳細を開示することを避ける場合、この慣行は珍しいことではありません。
現在の状況から判断すると、23.5.0 は Switch 2 クラッキング コミュニティにとって明らかな後退ですが、将来的に新しいクラッキング手法が不可能になるという意味ではありません。研究者がコンソールのハードウェア、オペレーティング システム、ゲーム ソフトウェアの分析を続けているため、新たな脆弱性が発見される可能性があります。しかし、任天堂がシステムレベルの脆弱性を迅速にブロックしていることは、同社が新しいゲーム機のセキュリティ保護を積極的に強化していることも示している。
自作ソフトウェアの使用、ゲーム改造プログラムの実行、またはゲーム データの抽出を希望するユーザーのために、23.5.0 では以前のクラッキング環境が変更されました。まだアップグレードされていないホストは元のクラッキング状態を保持している可能性があり、新しいバージョンにアップグレードした後、既存の ns2jb ソリューションは元のシステム レベルの機能を引き続き実現できなくなります。
コメント