要約:
状況に詳しい米国当局者によると、米国政府機関は世界中の約 20 隻の船舶に対するサイバー脅威を追跡しています。この問題を公に議論する権限がないため匿名を条件に語った3人は、船舶が米国の港に入港する予定がある場合、米国沿岸警備隊は事前の通知を要求していると述べた。これらの船の具体的な目的地と貨物リストは現時点では不明です。
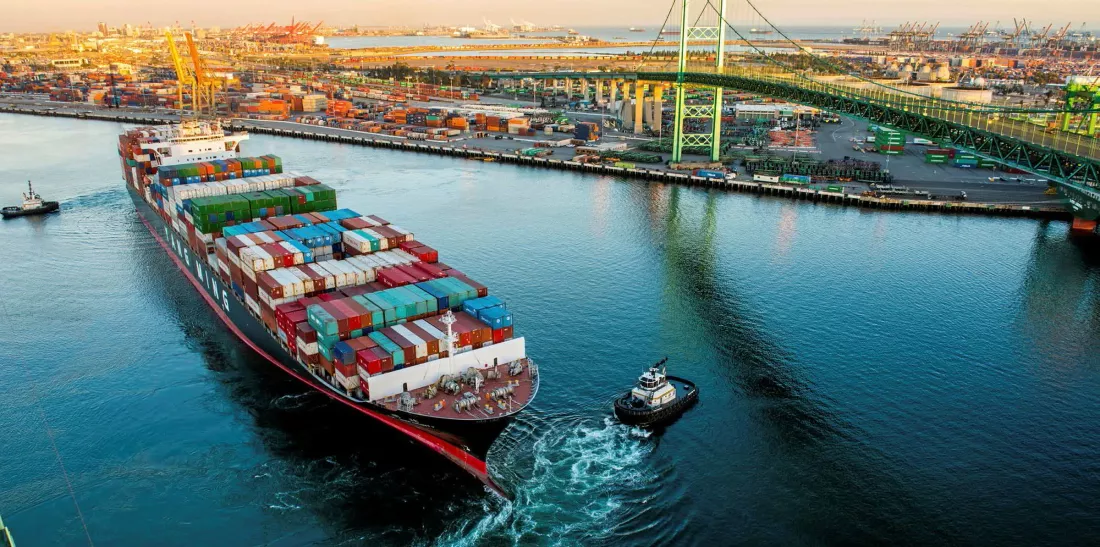
米国サイバーセキュリティ・インフラセキュリティ庁 (CISA) の当局者は、8 月末に数隻の商船が潜在的なサイバー攻撃の標的になったと述べ、ハッカーが実際に船を制御していないようだと指摘した。国土安全保障省当局者は、沿岸警備隊が現在FBIおよび国土安全保障省の関連部門と協力して船舶の追跡を行っていると述べた。
近年、船舶が航行、通信、その他の運航においてデジタル システムへの依存を強めているため、海事産業に対するサイバー攻撃の警告が高まっています。政府やセキュリティ研究者は、ハッカーがこれらのシステムを悪用して世界のサプライチェーンを混乱させようとしていると繰り返し警告してきた。すでに戦争や地政学的競争による圧力にさらされている世界の海運業界にとって、サイバーリスクが新たな課題として浮上している。
米国沿岸警備隊は声明で、両船のネットワークが侵害された兆候があったため、「船のオペレーティングシステムと情報技術システムの完全性を確保する」ためにメキシコ湾で米国に向かう外国商船2隻に乗船したと発表した。最初の船は 8 月 21 日に検査され、2 番目の船は 8 月 24 日に検査されました。
沿岸警備隊は、「現時点では運航の混乱、船舶の不安定性、乗組員の安全への脅威、環境への影響はない」と述べた。同庁は、港湾運営者、船主、その他の関係者と緊密なコミュニケーションを維持していると付け加えた。
ロンドンに本拠を置く海事サイバーセキュリティ会社 CyberOwl のサービスディレクター、アントニオ・キャシディ氏は、石油・ガス運搬船を標的とした大規模なハッキング活動の兆候は見られないと述べた。しかし、CyberOwl は、今年上半期における船舶サイバーセキュリティ インシデントの件数の大幅な増加を監視しています。
同社の報告書によると、追跡船によって発見されたネットワーク侵入の試みの半分以上には、ストレージ デバイスを介した船のコンピュータ システムへのマルウェアの挿入が含まれていました。残りのほとんどは、インターネットのダウンロードまたはフィッシング攻撃によるものです。
12月、ヨーロッパの捜査当局は、ロシア軍ハッカーが地中海海運会社(MSC)の船舶に対するサイバー攻撃に関与した可能性があると疑った。当時のメディア報道によると、MSCの子会社であるグランディ・ナビ・ヴェローチが運航するフェリーは当初アルジェリアに向かう予定だったが、フランス南部のセット港で立ち往生を余儀なくされた。
サイバーセキュリティ会社 Cydome は、2025 年 3 月に Lab Dookhtegan と呼ばれるハッカー グループが 100 隻以上のイラン石油タンカーの通信システムを妨害したサイバー攻撃の犯行声明を出したと発表しました。
ノルウェーのサイバーセキュリティ会社 DNV のサイバーセキュリティ研究プロジェクトのディレクターであるマリア・バートネス氏は、船舶の運航管理システムには更新が難しい古い機器が多数含まれているため、サイバー攻撃に対して特に脆弱であると述べました。これらのシステムの多くは、サイバー攻撃の脅威がまだ顕著ではなかった時代に誕生しました。
彼女は、このような侵入の目的は、実際の損害を引き起こすというよりも、不確実性と不安定性を生み出すことである可能性があると述べました。
「これ自体が戦争の一部です」と彼女は言いました。「何が起こっているのかを敵が判断できないようにすることで、国であれ、政治家であれ、船で働いている人々であれ、影響を受ける可能性があります。」
コメント