
要約:
CCTV ニュースによると、最近、ユーザーのアクセス要求がギャンブル Web サイトに異常にジャンプするという事件が中国の多くの省で発生しており、人々の財産の安全と通常のインターネット上の権利に重大な損害を与えています。分析の結果、攻撃者は中国の海外自律ドメイン AS 402425 を利用して、主に偽のルートを宣言し、ドメイン名解決データを改ざんする攻撃を実行しました。被害の範囲は広いです。関連する調査結果は、世界中の関連国、部隊、ネットユーザーがそのような攻撃を効果的に発見し、防止するための参考となるようここに発表されます。
1.ネットワーク攻撃プロセス
(1) 偽のルートをアナウンスすることによるトラフィックのハイジャック。攻撃者は、偽の送信元アドレス プレフィックスと偽の自律ドメイン セットをインターネット ルーティング レジストリに登録し、制御下の自律ドメインを使用して偽の送信元アドレス プレフィックスと偽のショート パスを公開し、中国国内の一部のトラフィックをハイジャックしました。
(2) ハイジャックされたトラフィック内の DNS 解決データの改ざん。攻撃者はトラフィックをハイジャックした後、トラフィック内の DNS 解決データを改ざんします。主な方法は 2 つあります。1 つは、DNS 解決値をギャンブル Web サイトのアドレスに直接変更する方法です。もう 1 つは、DNS 解決値が悪意のある DNS サーバー アドレスを指すようにすることです。ユーザーが悪意のある DNS サーバーにドメイン名解決を要求すると、ギャンブル Web サイトのアドレスが返されます。
2.ネットワーク攻撃の場所
技術的な測定により、ドメイン名の改ざんは中国国外の自治ドメインである AS 402425 で発生したことが確認されました。この自律ドメインは、2026 年 4 月 9 日にアメリカの企業 QOREXA LABS によってアメリカのインターネット番号登録機関である ARIN に登録されました。同社の公式 Web サイトには、同社がビットコイン関連のビジネスを運営していることが示されています。
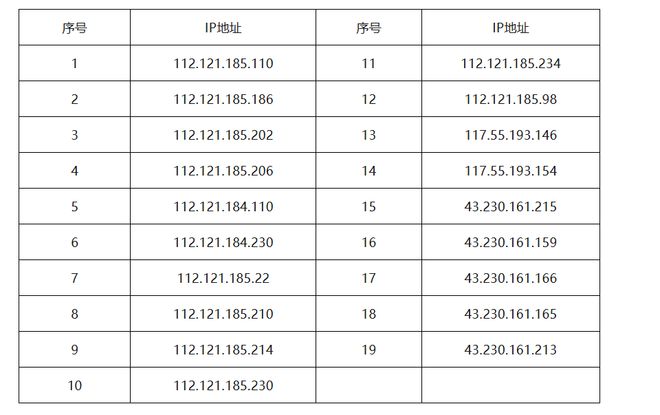
3.ドメイン名の改ざん後に一部の悪意のある IP アドレスが指定される
4.予防に関する提案
世界中の関連国および関係機関がリスク認識を強化し、タイムリーな調査と処分を実施し、以下の予防作業に重点を置くことが推奨されます。
地域のインターネット登録機関、IP アドレス取引プラットフォーム、その他のインターネット番号リソース関連機関は、AS 402425 などの悪意のある AS リソースを速やかに検証し、取り消す必要があります。
ネットワーク オペレータは、境界ルーティング デバイスでルート フィルタリング ポリシーを構成し、ルート アナウンスを確認し、AS 402425 を含む悪意のあるルートを拒否して削除する必要があります。
インターネット プラットフォームは、ハイジャック行為をタイムリーに検出するために、中核となるビジネス ドメイン名解決 IP の変更、DNS 応答メッセージの異常、ルーティング パスの異常な変更などの監視を強化する必要があります。ハイジャック イベントが確認されたら、タイムリーに上流のオペレータに報告し、異常なルーティング アナウンスの処理とハイジャック リンクの切断を要求します。
インターネット ユーザーの大多数は、リスク認識を強化し、セキュリティ予防措置を強化し、次のような不必要な経済的損失を回避することをお勧めします。
検証済みで信頼できるパブリック DNS サービスを使用し、不明なソースからの DNS サービスの使用を避けてください。
ページが悪意のある Web サイトにジャンプした場合は、ページ上のボタンやリンクをクリックせず、ページが提供するプログラムをダウンロードせず、すぐにページを閉じて、適時にブラウザのキャッシュをクリアしてください。
端末のオペレーティング システムとブラウザを最新バージョンに更新し、システム セキュリティ保護ソフトウェアを有効にして、ジャンプ ページに添付された悪意のあるスクリプト、フィッシング、その他の攻撃を防ぎます。
コメント