
要約:
Windows 11 の組み込み描画ツールである Microsoft ペイントには、重大なセキュリティ脆弱性があることが最近発見されました。特定の条件下では、攻撃者は特別に構築されたネットワーク データ パケットを影響を受けるデバイスに送信するだけでよく、ユーザーが気づかずに、またはファイルやリンクをクリックする必要さえなく、悪意のあるコードがリモートで実行される可能性があります。さらに混乱するのは、Microsoft が修正パッチをリリースしたにもかかわらず、一部のユーザーが Microsoft Store で自動更新を有効にしても、依然として対応する更新プログラムを入手できないことです。
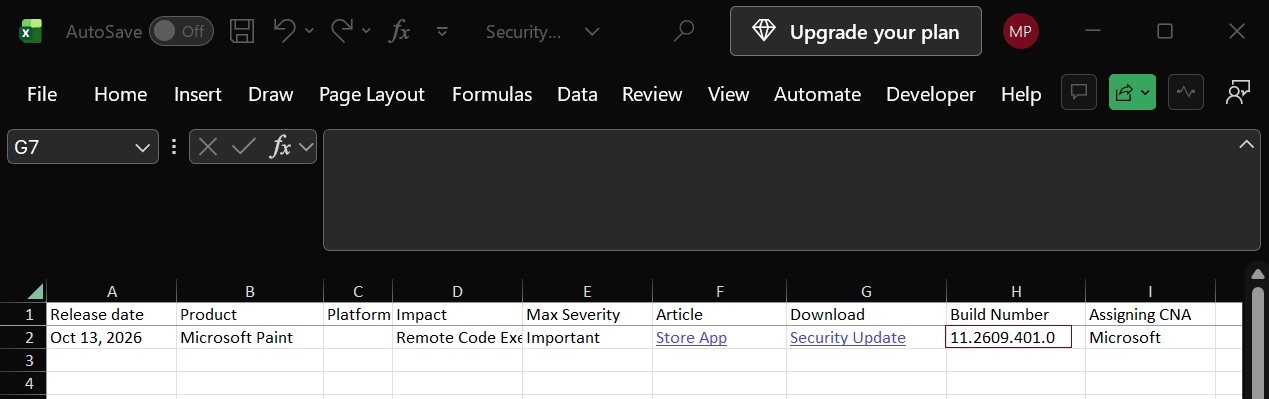
この脆弱性の番号は CVE-2026-83844 です。 Microsoftは2026年10月13日に正式に開示しました。深刻度スコアは8.1ポイント(10点満点)で「重要」レベルに分類されています。 Microsoft の最高レベルの「深刻」評価にはまだ達していませんが、潜在的な影響は無視できません。
Microsoft が公開したセキュリティ情報によると、この脆弱性は境界外読み取りの問題、つまりプログラムが所定のメモリ領域を超えてデータを読み取ろうとする問題です。特定の状況下では、攻撃者がこの欠陥を悪用してリモートでコードを実行し、影響を受けるコンピュータ上で自分で作成したコードを実行する可能性があります。
Microsoft による攻撃手法の説明では、認証されていない攻撃者が特別に作成したデータ パケットをネットワーク経由で影響を受けるサービスに送信し、脆弱性を引き起こす可能性があるとしています。これは、攻撃者が必ずしもユーザーを騙して悪意のあるファイルを開かせる必要がなく、ユーザーが積極的にアクションを実行するのを待つ必要もないことを意味するため、メディアでは「ゼロクリック」脆弱性と呼ばれています。
ただし、Microsoft は、この脆弱性を実際に悪用することは困難であるとも指摘しています。 Windows 最新レポートの時点では、この脆弱性が実際の攻撃で悪用されたという報告はありません。したがって、ユーザーはパッチの状況をできるだけ早く確認する必要がありますが、パニックになる必要はありません。
本当に懸念されるのは、パッチ配布プロセスの異常です。
Microsoft が 10 月 13 日にこの脆弱性を明らかにしたとき、すでに Microsoft Store を通じて修復バージョンをプッシュしていました。 Microsoft 独自のサポート ドキュメントによると、ペイント ツールがバージョン 11.2609.401.0 以降にアップグレードされるまで、脆弱性の修正は完了できません。
ただし、Windows 最新エディタは Microsoft Store の自動更新をオンにしてシステムをチェックしましたが、描画ツールで利用可能な更新が見つかりませんでした。さらに描画ツールの設定ページにアクセスしてバージョン情報を表示したところ、現在インストールされているバージョンは依然として 11.2603.251.0 であり、Microsoft が指定した安全なバージョンよりも大幅に低いことがわかりました。
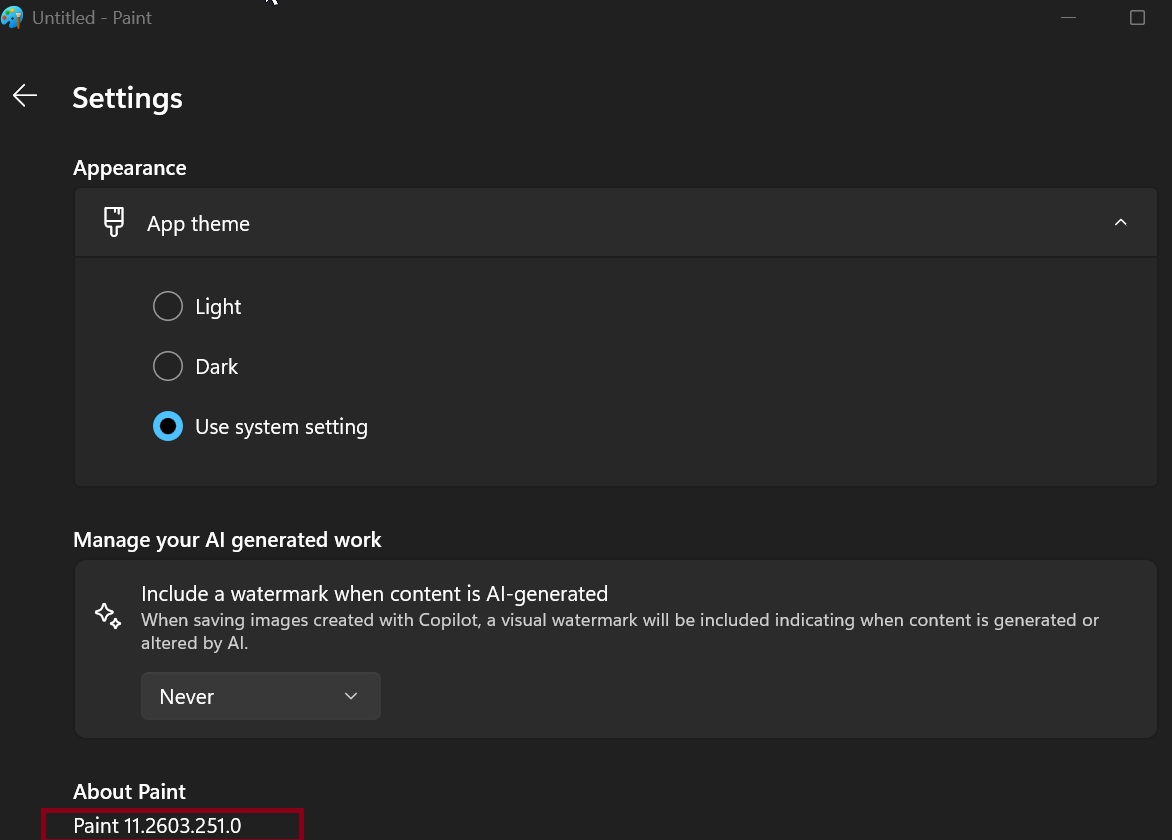
これは、ユーザーがアプリケーションの自動更新をオンにしても、ペイント ツールがセキュリティ パッチをインストールしているとは想定できないことを意味します。
同様の問題は孤立した現象ではありません。報告書では、他のユーザーも同日、Microsoft Storeから描画ツールのアップデートを入手できなかったと報告していると指摘した。一部の IT 管理者は、サードパーティのツールを使用してアプリケーションの MSIX インストール パッケージをダウンロードしようとさえしましたが、それでも Microsoft が主張する修正バージョンを見つけることができませんでした。
何が問題なのかは明確ではありません。考えられる可能性の 1 つは、Microsoft Store の更新プログラム配布メカニズムが失敗し、修復バージョンが適切に表示されないことです。別の可能性としては、Microsoft セキュリティ情報にマークされている修復バージョン番号が間違っているか、実際にはユーザーに提供されていないバージョンが記録されている可能性があります。
Microsoft は、2026 年 10 月にリリースされた Windows セキュリティ更新プログラムで 1,000 以上のセキュリティ問題を修正しましたが、これらのシステム更新プログラムをインストールしても、描画ツールの脆弱性も自動的に修正されるわけではありません。その理由は、ペイントは Microsoft Store を通じて独自に保守および更新されるアプリケーションであり、その更新メカニズムが Windows オペレーティング システム自体とまったく同じではないためです。
影響を受けるかどうかを確認したいユーザーは、Windows PowerShell を通じてペイントの実際のバージョンを確認できます。
PowerShell を開いて次のコマンドを実行します。
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
Microsoft のセキュリティ文書によれば、表示されたバージョン番号が 11.2609.401.0 以降の場合、デバイスにはすでに修復パッチがインストールされています。これより低いインストールでも依然として脆弱であるとみなされます。
Microsoft ストアが現在、Microsoft の発表に記載されているセキュリティ バージョンよりも低いバージョン番号の更新プログラムのみを提供している場合でも、ユーザーは利用可能な描画ツールの最新バージョンをインストールする必要があります。ただし、Microsoft がバージョン番号と更新プログラムの配布の問題をさらに明確にするまでは、App Store に利用可能な更新プログラムがないことが表示されたからといって、システムが安全であると判断することはできません。
このインシデントは、Windows アプリケーション更新システムの本当の問題も再び明らかにしました。オペレーティング システム自体を最新の状態に維持しても、すべての組み込みアプリケーションがセキュリティ更新を完了したことを意味するわけではありません。 Microsoft Store を通じて独自に管理されているアプリケーションの場合でも、ユーザーは自分のバージョンとパッチのステータスに注意を払う必要があります。
描画ツールは Windows の基本的なアプリケーションにすぎませんが、攻撃者が悪用する侵入ポイントになる可能性があります。この脆弱性で特に注目すべき点は、リモートでコードが実行される機能だけでなく、Microsoft が修正を発表しているにもかかわらず、一部のユーザーが通常の更新チャネルからパッチを入手できないという事実です。
コメント