
要約:
Windows コンピュータを使用している場合、Ctrl+Alt+Delete (3 キーの組み合わせ) を押すことは、ほとんどすべての古いユーザーが慣れている操作です。システム セキュリティ オプションを開いて、ユーザーがコンピュータのロック、アカウントの切り替え、ログアウト、パスワードの変更、またはタスク マネージャの起動を行うことができます。しかし、何十年にもわたって使用されてきたこのキーの組み合わせは、マイクロソフトの共同創設者であるビル・ゲイツを常に残念に思っていました。彼は、もしこの機能が再設計できるなら、3 つのボタンを同時に押すのではなく、1 つのボタンだけを使用したいと公に述べています。
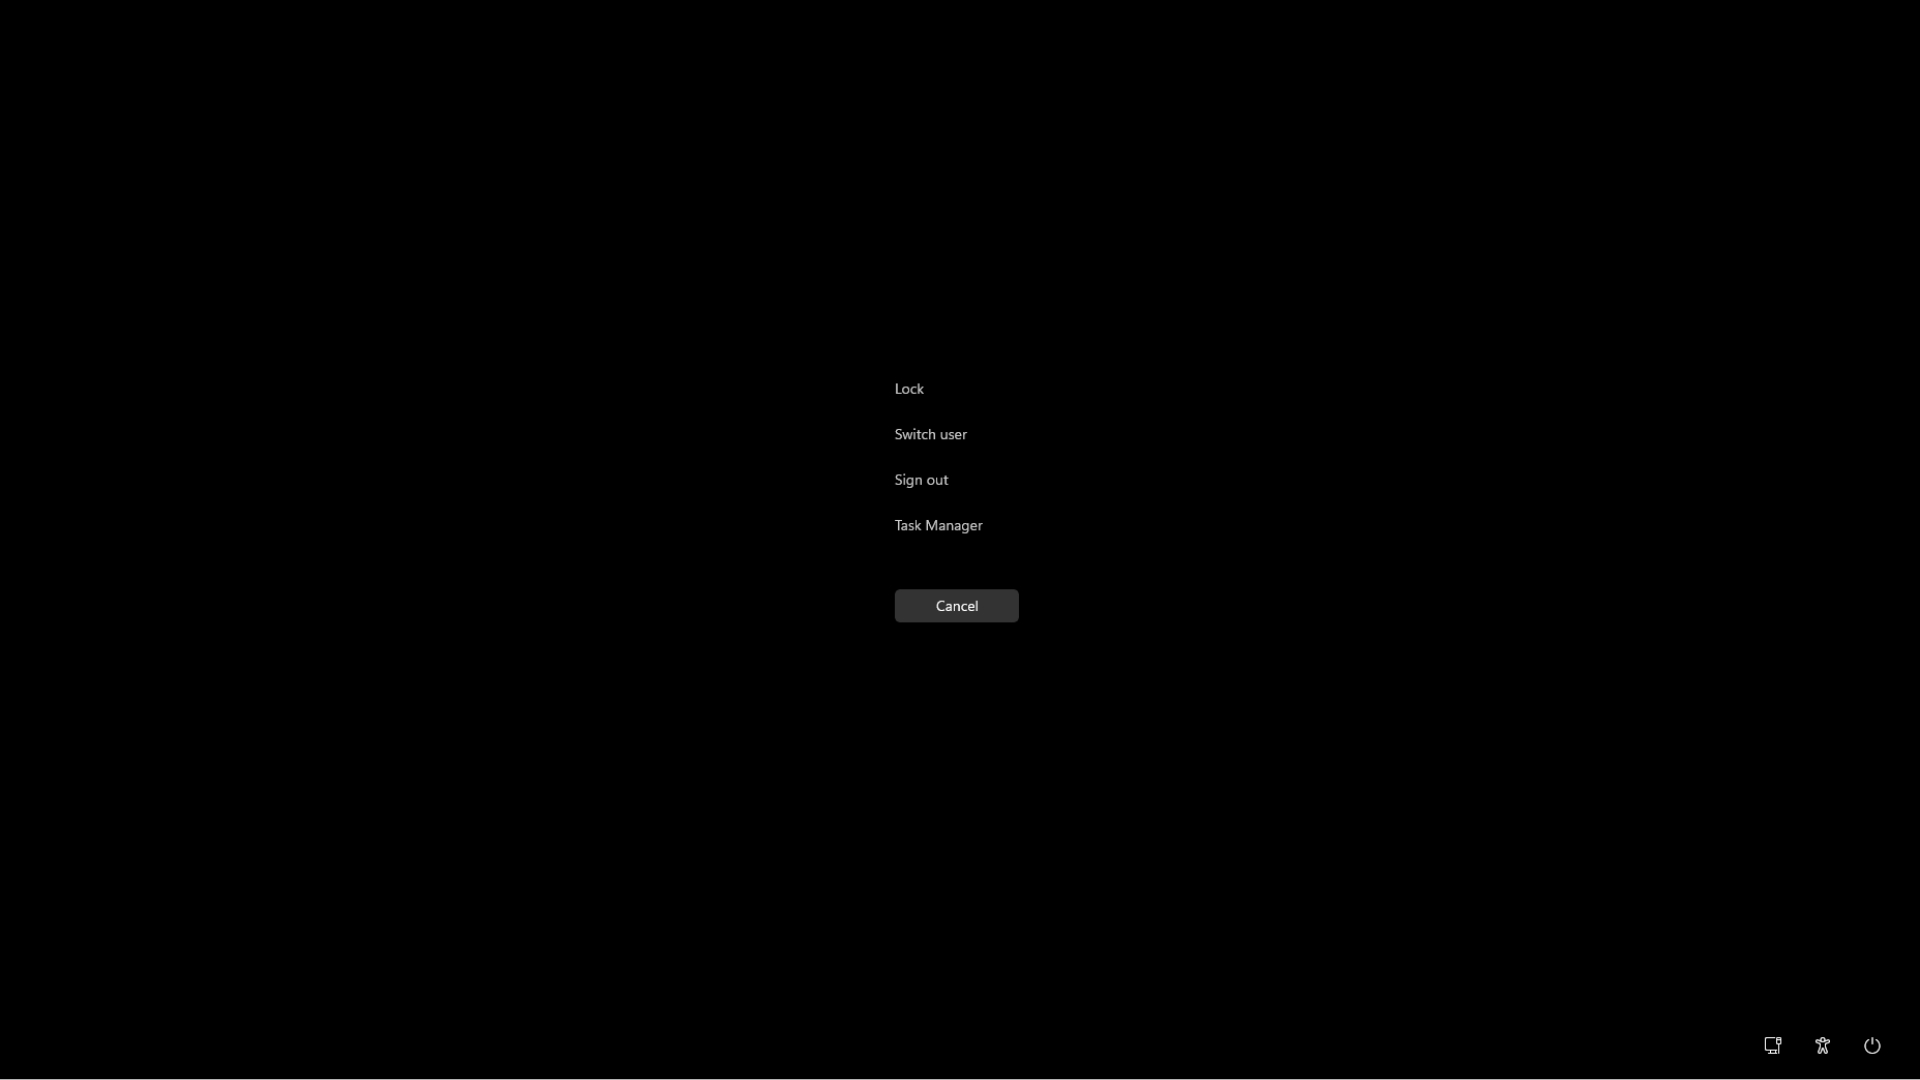
現在、Windows 11 はこのデザインを維持しています。この一見不格好に見えるショートカット キーは、実際には、初期のパーソナル コンピュータの再起動機能から、最新のオペレーティング システムの安全なログイン メカニズムへと進化しました。これは、コンピューター設計における利便性とセキュリティの間のトレードオフも反映しています。
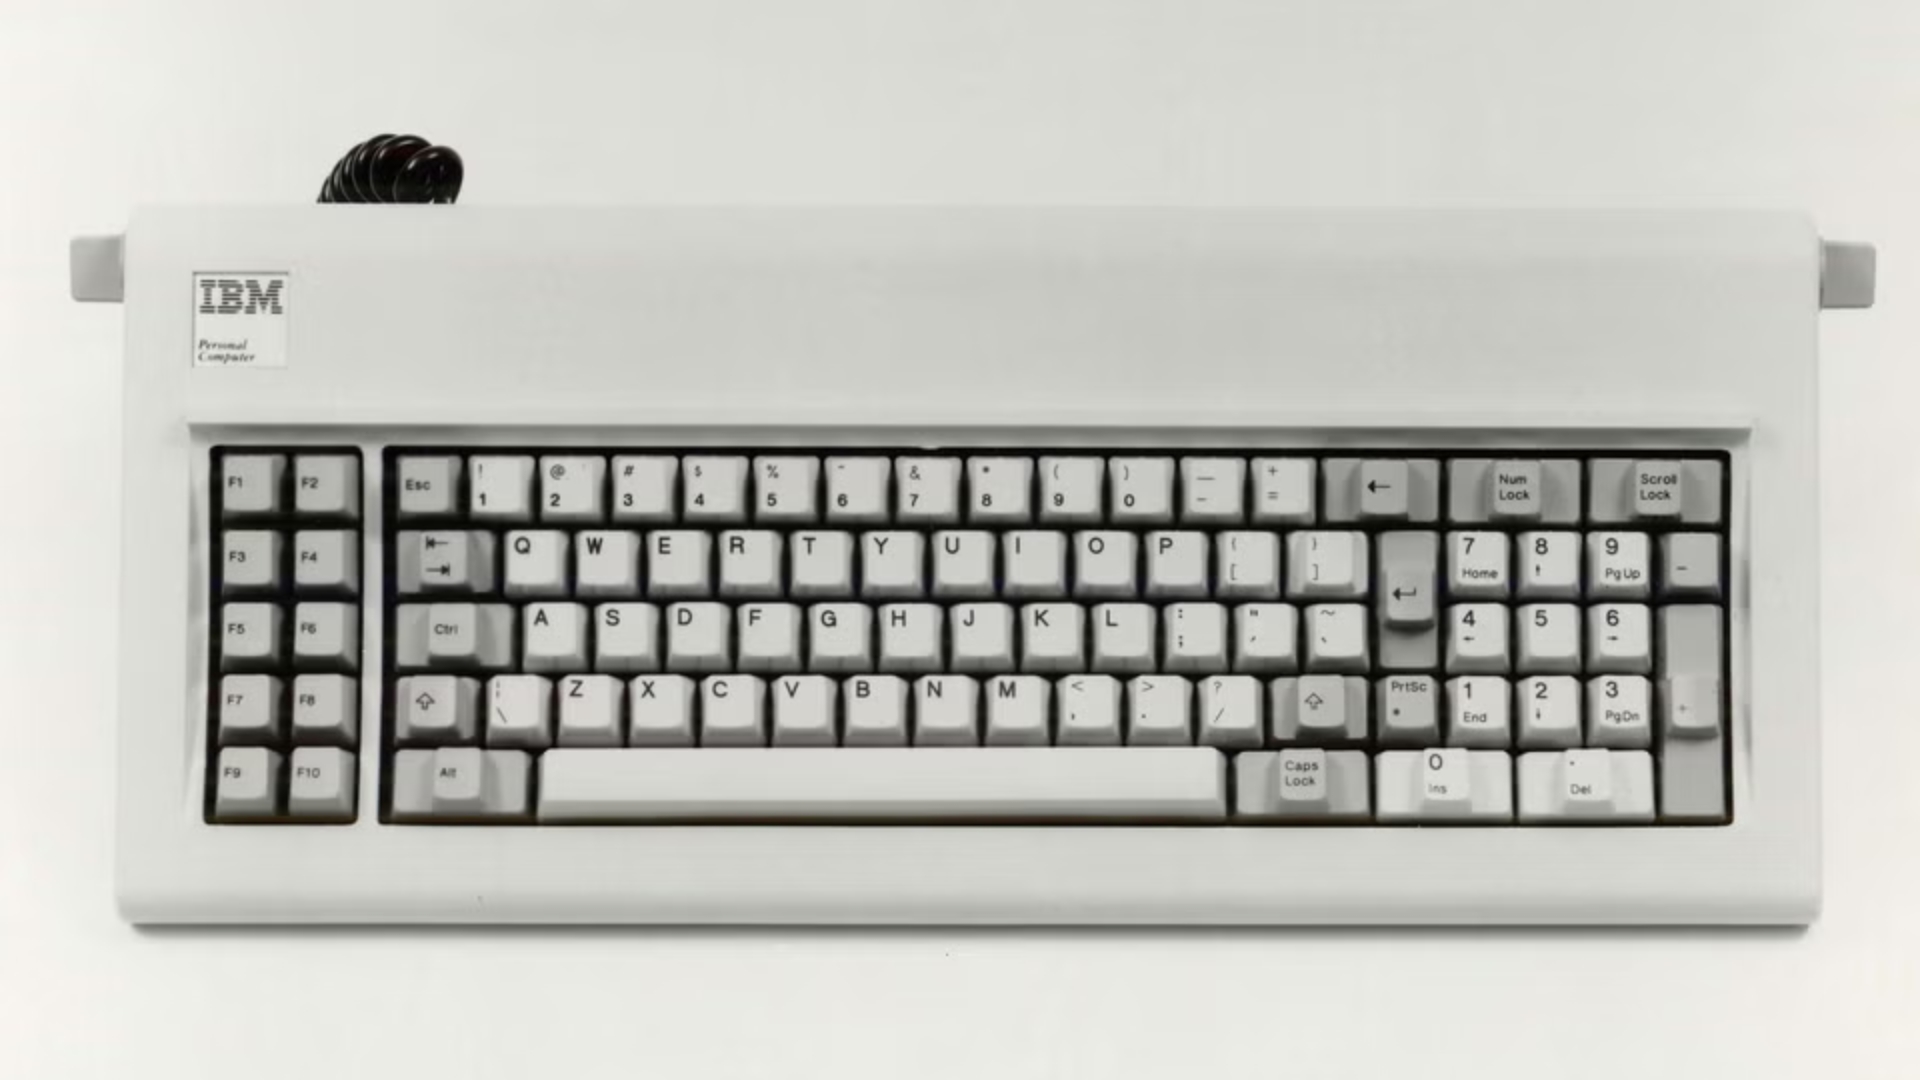
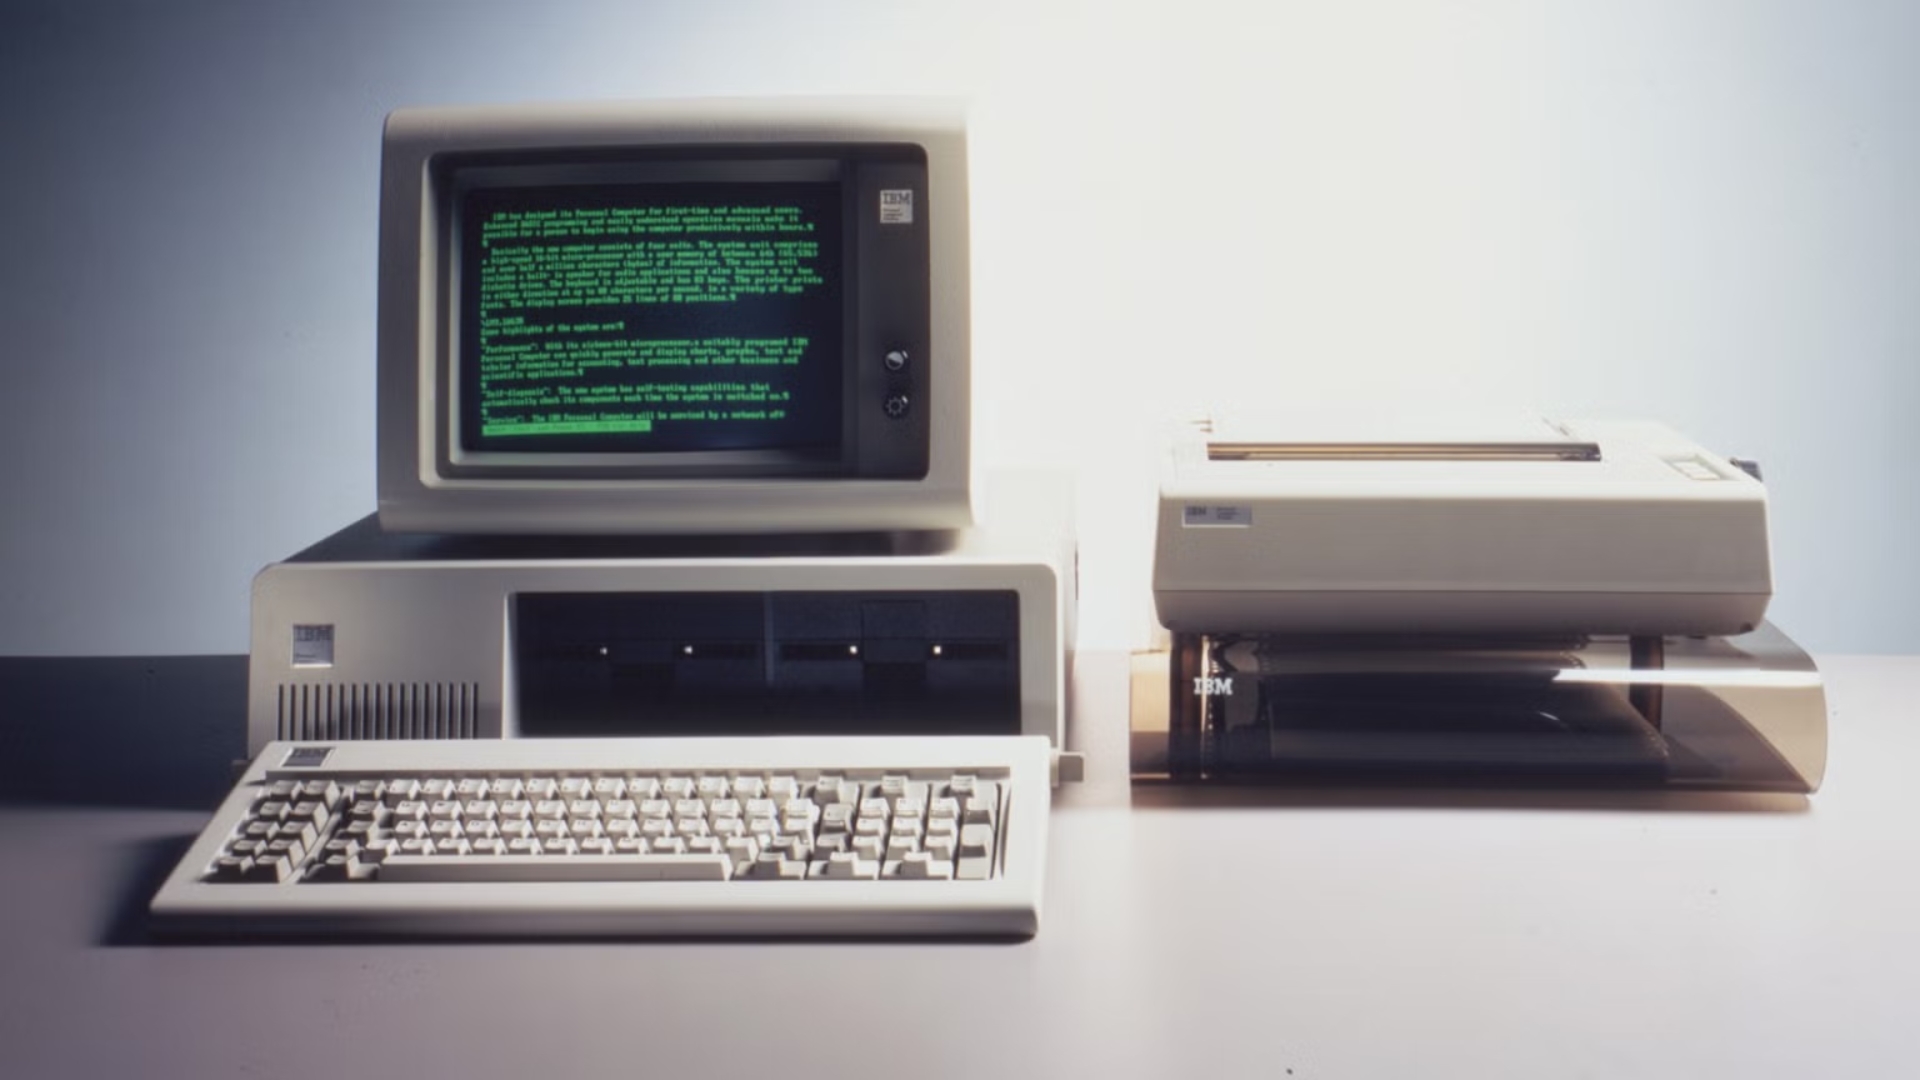
Ctrl+Alt+Delete は元々 Microsoft によって発明されたものではなく、IBM エンジニアの David Bradley によって考案されました。 1981 年、ブラッドリーは初代 IBM パーソナル コンピュータの開発に参加し、コンピュータの起動時に実行される基礎プログラムの最初の部分である ROM BIOS の作成を担当しました。
当時、パーソナル コンピューターは十分に安定しておらず、プログラムが頻繁に詰まることがありました。この場合、ユーザーは通常、電源をオフにしてコンピュータを再起動することしかできません。再起動するたびに電源投入時セルフテスト プログラムを再実行する必要があるため、時間がかかり、開発者の作業効率に影響を与えます。
この問題を解決するために、Bradley はキーボードで起動できる再起動プログラムを作成しました。これにより、ユーザーは電源を切らずにコンピュータを直接再起動できます。この機能は元々、主にプログラマーや技術文書を作成する人々を対象としており、一般消費者向けに特別に設計されたものではありませんでした。
当初、Bradley は Ctrl+Alt+Esc キーの組み合わせを使用することを検討していましたが、後に Delete キーに切り替えました。その理由の 1 つは、Ctrl と Alt がキーボードの左側に配置されているのに対し、Delete は右側のテンキーに配置されており、ユーザーが操作を完了するには両手が必要であることです。これにより、誤って再起動機能がトリガーされる可能性が低くなります。
このデザインは、後に IBM PC の歴史の中で最も有名なショートカット キーの 1 つになりました。 2001 年、IBM パーソナル コンピュータの誕生 20 周年を記念するイベントで、ゲイツと同じステージに立ったブラッドリーは、「このキーの組み合わせを発明したのは私かもしれませんが、それを有名にしたのはビルだと思います。」とユーモラスに述べました。
Microsoft は後に、このキーの組み合わせにまったく異なる目的を与えました。 1993 年に Windows NT 3.1 が正式にリリースされました。主に個人ユーザー向けだった初期の Windows とは異なり、Windows NT ではシステムの安定性、権利管理、およびエンタープライズ レベルのセキュリティに重点が置かれています。
当時、Microsoft は Windows NT 用の安全なログイン メカニズムを設計する必要がありました。重要な要件は、ユーザーが通常のプログラムによって偽装されたログイン ウィンドウに騙されるのではなく、特別な操作を通じて実際のオペレーティング システムのログイン インターフェイスと対話していることを確認できなければならないことです。
一般的なアプリケーションがシステムのログイン画面とまったく同じウィンドウをランダムに表示できる場合、ユーザーをだましてパスワードを入力させ、その認証情報を攻撃者に送信する可能性があります。したがって、Windows NT チームは、通常のアプリケーションが傍受したり偽装したりできない特別なキーの組み合わせを見つけたいと考えていました。
Microsoft エンジニアの Larry Osterman の記憶によると、関連するセキュリティ設計を担当していた Jim Kelly は、適切なキーの組み合わせを探し、最終的に Ctrl+Alt+Delete を選択しました。この組み合わせはコンピューターの再起動にすでに使用されており、他の公開アプリケーションによって占有されていなかったため、適切な選択でした。
Windows NT では、Ctrl+Alt+Delete を押すと、システムのセキュリティ アテンション シーケンス (SAS) がトリガーされます。次に、システムは信頼できるログイン メカニズムを通じて安全なインターフェイスを表示し、ユーザーはパスワード、PIN を入力するか、スマート カードを使用して認証できます。
このメカニズムは、3 つのキーが押されている限りコンピューターが攻撃されないという意味ではありません。マルウェアが十分に高いシステム権限を取得した場合でも、システムのセキュリティが侵害される可能性があります。しかし、通常のセキュリティ境界内では、特殊なキー シーケンスを使用すると、ユーザーが実際のシステムのログイン インターフェイスと通常のプログラムによって偽装されたウィンドウを区別するのに役立ちます。
このデザインに対するゲイツ氏の後悔は、2013 年に初めて広く注目を集めました。当時、ハーバード大学のイベントで、司会者のデビッド ルービンスタインは、Windows にログインするときに、なぜ Ctrl、Alt、および Delete キーを同時に押す必要があるのかと尋ねました。
ゲイツ氏は、この設計は元々、キーボード操作を下位レベルのソフトウェアに直接渡すことを可能にして、ユーザーが偽のログイン インターフェイスではなく期待どおりのオペレーティング システムを起動できるようにすることを目的としていたと説明しました。しかし後に同氏は、設計上の不便さは当時のIBMのキーボードの設計限界に起因するとし、マイクロソフトは当初ボタンを1つだけ使用するつもりだったが、IBMからの協力が得られなかったとし、この結果は「間違い」だったと述べた。
2017 年、ブルームバーグ グローバル ビジネス フォーラムで、ゲイツ氏は再び同様の見解を表明しました。もしもう一度選択できるなら、ワンボタン操作を希望すると彼は言いました。
ただし、この解釈には論争がないわけではありません。一部のテクノロジーメディアは、たとえIBMが当時専用キーを提供していなかったとしても、後にMicrosoftは自社のキーボード設計に独立したキーを完全に追加できるようになるだろうと指摘した。実際、Microsoft は 1994 年に発売した Natural Keyboard に Windows 固有のキーを導入しました。したがって、Ctrl+Alt+Delete が現在でも使用されているという事実は、当時の IBM のキーボード設計に完全に起因するとは言えません。
Windows 11 では、Ctrl+Alt+Delete キーを押すと引き続きシステム セキュリティ インターフェイスが開きます。ユーザーは、コンピューターのロック、ユーザーの切り替え、アカウントからのログアウト、パスワードの変更、またはタスク マネージャーの起動を選択できます。これらの機能は同じインターフェイスに集中しているため、ユーザーは必要なときにすぐにシステム管理操作を開始できます。
ただし、平均的なホーム ユーザーは通常、ログインするたびにこのキーの組み合わせを押す必要はありません。 Windows 11 では、デフォルトでログイン前に Ctrl+Alt+Delete の使用をすべてのユーザーに強制しませんが、企業環境や特別なセキュリティ構成を持つコンピューターでは、ユーザーがこの操作を実行する必要がある場合があります。
関連する設定は、ローカル セキュリティ ポリシーの [対話型ログオン: Ctrl+Alt+Delete キーを押す必要はありません] オプションにあります。管理者は、このポリシーを有効または無効にすることで、ログイン前にセキュリティ アテンション シーケンスを使用する必要があるかどうかを決定できます。エンタープライズ ドメインに参加しているコンピューター、または組織のセキュリティ ポリシーによって管理されているコンピューターの場合、この要件は管理者によって構成される場合があります。
Windows 11 Home Edition は完全なローカル セキュリティ ポリシー エディターを提供しませんが、ユーザーはユーザー アカウント設定の関連オプションを通じて安全なログイン要件を管理できます。 Microsoftは、強制的なキーストロークを排除するとログインプロセスがより便利になる一方で、偽造ログインインターフェイスに対する保護レベルも低下すると指摘している。
ユーザーがタスク マネージャーを開きたいだけの場合は、Ctrl+Alt+Delete インターフェイスを使用する必要はありません。 Windows には、タスク マネージャーを直接起動できる Ctrl+Shift+Esc ショートカット キーもあります。この方法は、プロセスを表示したり、応答しないプログラムを終了したり、システム リソースの使用状況を確認したりする必要が頻繁にあるユーザーにとって、より高速です。
従来のキーボードを持たないタブレットでは、Windows は対応する代替操作も提供します。たとえば、一部のデバイスでは、デバイスのハードウェア設計に応じて、電源キーと音量ダウン キーの組み合わせを使用してシステム セキュリティ操作をトリガーできます。
Microsoft が近年、Windows キーボードに新しい専用キーを追加し続けていることは注目に値します。 2024 年に発売される一部のキーボードには、人工知能アシスタントをすばやく呼び出すための専用の Copilot キーが搭載され始める予定です。ただし、Microsoft は、Ctrl+Alt+Delete に代わる単一キーの安全なログイン ソリューションをまだリリースしていません。
これは、Microsoft がこの設計を変更する能力がないことを意味するのではなく、このキーの組み合わせが Windows のセキュリティ アーキテクチャ、ユーザー習慣、企業管理システムに深く統合されているためです。性急に変更すると、互換性、操作習慣、セキュリティ メカニズムなどの多くの側面が関係する可能性があります。
Ctrl+Alt+Delete は、最初にスタックした IBM パーソナル コンピュータを迅速に再起動するために使用されていたときから、安全なシステム ログインの機能を担うようになった現在に至るまで、当初の設計目的をはるかに超えています。これは、少し扱いにくいショートカット キーのように見えますが、信頼できるシステム インターフェイスと通常のアプリケーションを区別するという重要な役割を担っています。
ゲイツ氏は 3 つのボタンを 1 つのボタンに簡素化したいと考えており、これは操作上の利便性の追求を反映しています。一方、Microsoft はこのキーの組み合わせを引き続き保持しており、システム セキュリティ設計における信頼できる操作パスの重視を反映しています。 Windows が発展を続ける中、1981 年に誕生したこのキーの組み合わせが最終的に歴史の舞台から引退するかどうかは、まだ答えのない問題です。
コメント