要約:
Apple は近年、iPhone のデータ セキュリティ メカニズムを継続的に強化してきました。その重要な対策の 1 つは、長期間ロックが解除されていなかったデバイスを自動的に再起動することです。これにより、携帯電話が警察などに押収された後、デバイスの暗号化ステータスを変更することでデータ抽出の難易度が高まる可能性があります。しかし、新たに暴露された情報によると、有名な携帯電話フォレンジックツールGrayKeyの開発者であるMagne Forensicsが、このメカニズムを回避する方法を発見したようで、押収したiPhoneをデータフォレンジックを実施しやすい状態に長期間保つことができるようになったようだ。
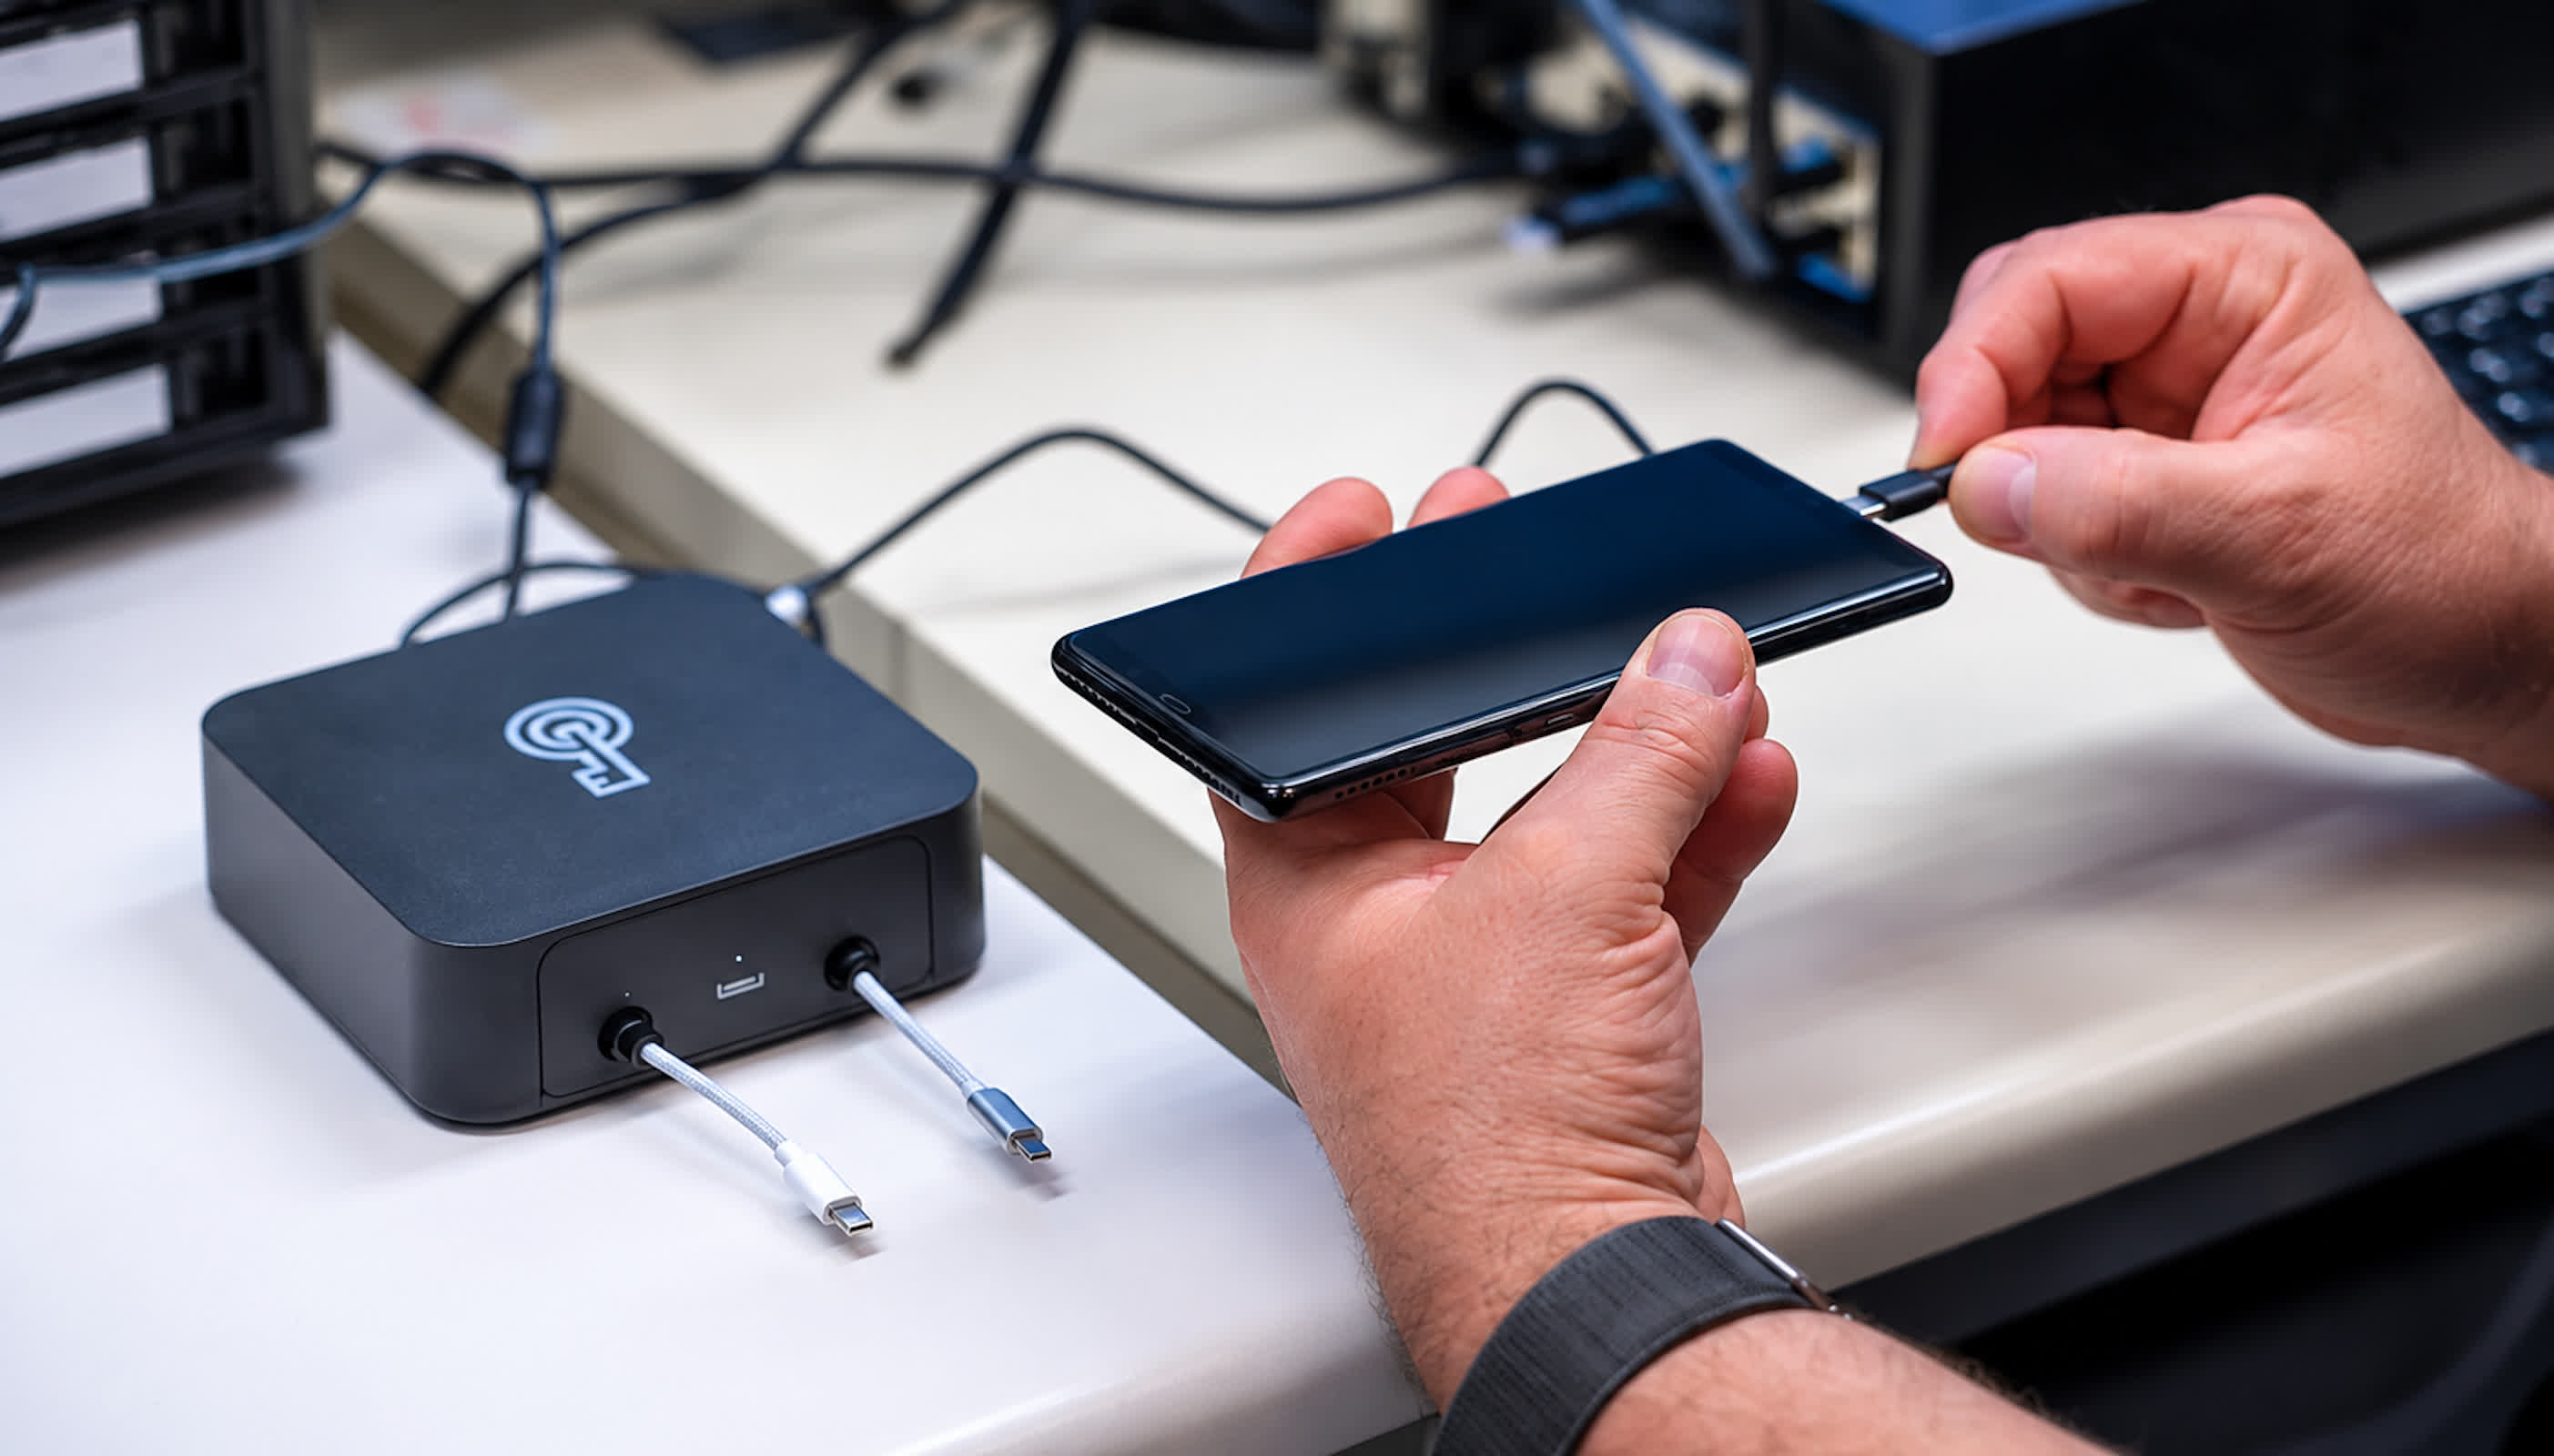
このニュースは、404 Media が入手した法執行機関向けのトレーニング ビデオからのものです。このビデオは 2025 年初頭に作成されたものとみられ、Magne Forensics が GrayKey Preserve と呼ばれる新しいデバイスと、既存の GrayKey デバイスの証拠保存モード機能をデモンストレーションしています。動画の中で、Magnetのスタッフはこの機能をiPhoneフォレンジックの分野における大きな変化として称賛し、Appleの「非アクティブ再起動」メカニズムが法執行機関を引き起こしている問題を解決できる可能性があると述べた。
Apple は、2024 年にリリースされる iOS 18.1 に「非アクティブ再起動」機能を追加します。ユーザーが連続 72 時間 iPhone のロックを解除しない場合、システムはデバイスを自動的に再起動します。これは通常の意味でのスケジュールされた再起動ではありませんが、電話機のセキュリティ状態が変更され、それによってデバイス内のデータの保護が強化されます。
このメカニズムを理解するには、まず iPhone の 2 つの重要なセキュリティ状態を理解する必要があります。デバイスの再起動後、ユーザーが初めてパスワードを入力するまでは、デバイスは「Before First Unlock」(BFU) 状態になります。現段階では、一部の暗号化キーはまだ利用できないため、たとえ特殊なフォレンジック ツールを備えていたとしても、法執行機関が電話上の機密データにアクセスすることはさらに困難になります。
ユーザーがパスワードを入力して最初のロック解除を完了すると、デバイスは「初回ロック解除後」(AFU) 状態に入ります。この状態では、より多くのデータとキーがシステムにロードされているため、一部のフォレンジック操作がはるかに簡単になります。デバイスが動作し続け、再び BFU 状態にならない限り、一部のフォレンジック ツールにはより多くの動作余地があります。
Apple が 72 時間の自動再起動メカニズムを追加することの実際的な意味の 1 つは、たとえ押収された iPhone が AFU 状態になったばかりであっても、この状態が無期限に維持されるわけではないということです。警察が iPhone を押収したものの、捜索令状を待つか、機器を輸送するか、デジタル証拠収集の列に並ぶ必要があるとします。 72 時間後、電話は自動的に再起動し、再び BFU 状態に入る可能性があるため、クラックがより困難になります。
GrayKey Preserve はこのメカニズムのために設計されているようです。
暴露ビデオによると、Magne Forensics は、GrayKey Preserve が事前アクセス許可を取得した後、iPhone の現在の AFU ステータスを「キャプチャ」できると主張しています。通常のメンテナンス、再起動、またはバッテリーの消耗により、後で電話機が再起動された場合でも、元の AFU 状態は失われません。
Magnet の従業員はビデオの中で、これはデバイスが再起動しても、保存された AFU 状態を復元できることを意味するとさえ述べています。言い換えれば、72 時間後にデバイスを自動的に再起動してより安全な BFU 状態に再び入るという Apple の独自のメカニズムは、その効果の一部が失われる可能性があります。
しかし、外部の世界は現時点では、GrayKey Preserve がこの目標を達成するためにどのようなテクノロジーを使用しているのかを知りません。この暴露ビデオでは、特定の脆弱性、攻撃方法、コードが公開されていないため、iOS のセキュリティ脆弱性、システム時間メカニズム、データ ライフ サイクル管理メカニズム、またはその他の未公開テクノロジーを悪用しているかどうかは判断できません。
iPhone のセキュリティを研究しているハッソー プラットナー研究所の研究者、ジスカ クラッセン氏は、関連資料を見た後、いくつかの可能性を提起しました。彼女は、マグネットがデバイスの時間を操作する方法を見つけた可能性があると考えています。たとえば、システムに時間が正常に進んでいないと思わせ、それによって自動再起動やデータの有効期限をトリガーするシステム タスクの実行を阻止するなどです。もう 1 つの可能性は、データ ライフサイクル管理を担当する特定のバックグラウンド タスクを直接ブロックすることです。
ただし、これらはビデオの内容に基づいてセキュリティ研究者が行った推測にすぎず、Magne Forensics によって確認されていません。したがって、現時点では、GrayKey Preserve がどの脆弱性を悪用したかを特定することはできません。
Magnet は、72 時間の自動再起動に加えて、証拠保存モードにより、通常の iOS ライフサイクルに従って一部のデータが自動的に削除されるのを防ぐことができるとも主張しています。
これには、キャッシュされた位置データ、最近削除された写真、最近削除された iMessage などが含まれます。暴露ビデオによると、通常の状況では、これらのデータは一定期間後にシステムによって消去される可能性がありますが、証拠保全モードでは、データを長期間フォレンジック状態に保つことができます。
これは、GrayKey Preserve の目的は単に「携帯電話の再起動を防ぐ」ことではなく、押収された iPhone を長期凍結フォレンジック状態にしようとすることを意味します。法執行官は、デバイスの現在のデータ状態を保護し、捜索令状またはその他の法的手続きが完了するのを待ってから、実際のデータ抽出を続行するかどうかを決定できます。
電話機が外部ネットワークと通信し続けるのを防ぐために、GrayKey Preserve は、最初のアクセスを取得した後、携帯電話ネットワーク、Wi-Fi、Bluetooth もオフにします。 Magnet 氏によると、通常は携帯電話が機内モードをオンにしたり、iOS コントロール センターを介してワイヤレス通信をオフにしたりできない場合でも、GrayKey は初期アクセスを取得した後、これらのワイヤレス接続をアクティブにオフにすることができます。
この機能には、非常に重要なプライバシーの意味もあります。デバイスが警察に取得され、この「保護状態」に入ると、電話の外部との通信機能が遮断される可能性があります。これにより、データがリモートで変更されることが防止され、デバイスがリモートでワイプされたり、フォレンジック プロセスに影響を与えるその他のリモート操作が行われる可能性が低くなります。
GrayKey は一般消費者が購入できる携帯電話のロック解除ソフトウェアではなく、法執行機関向けの専門的なデジタル フォレンジック ツールであることを強調する必要があります。 Magnet Forensics は以前、GrayKey は 1,200 以上の法執行機関と世界 40 の国と地域で使用されていると述べました。
GrayKey 自体は、長い間 Apple と法執行機関の間で「いたちごっこ」を続けてきました。 Apple は iOS のセキュリティ ホールにパッチを当て続けていますが、フォレンジック会社は新たな脆弱性や、ロックされたデバイスからデータを取得する方法を引き続き発見しています。 GrayKey はこれまで特定の iPhone に完全にアクセスできましたが、Apple が iOS を更新し続けると、取得できるデータの範囲が変化します。
2024 年に公開されたデータによると、GrayKey は当時 iOS 18 および iOS 18.0.1 を実行しているほとんどのデバイスに対して「部分的」アクセスしか取得できず、異なる iPhone モデルと iOS バージョン間ではフォレンジック機能に明らかな違いがあったことが示されています。その後、Apple が新しいセキュリティ メカニズムを発表した後、フォレンジック ツールも新たなブレークスルーを見つける必要があります。
今回の GrayKey Preserve の最も特別な点は、単に iPhone のパスワードを直接解読する新しい方法を見つけるだけではなく、デバイスがすでに AFU 状態にあるときにこの状態を「保存」しようとすることです。このようにして、警察は携帯電話を押収した直後にすべての証拠収集作業を完了する必要はなく、まずデバイスの状態を修正し、その後の法的手続きを待つことができます。
ただし、現時点では、この機能がすべての iPhone およびすべての iOS バージョンで有効であるという公的証拠はありません。暴露されたビデオ自体も2025年初頭に作成されたものとみられるため、このテクノロジーが正式に法執行機関に広く利用可能になったかどうか、あるいはAppleがその後のiOSアップデートで関連する問題にパッチを当てたかどうかは不明である。
GrayKey Preserve が正常に動作するために必要な条件も不明です。デバイスが特定の状態にあるとき、特定の iOS バージョンで動作する必要がある場合、またはすでにある程度の初期アクセス権を持っているときに機能する必要がある場合でも、「ロックされた iPhone を直接ハッキングできる」こととの間には、依然として大きな違いがあります。
Apple も Magnet Forensics も、この暴露ビデオについて公式にはコメントしていません。したがって、現段階では、Magnet が最新のすべての iPhone を制限なくクラックできることを確認したというよりも、Magnet が iPhone の「非アクティブ再起動」メカニズムに対するフォレンジック保存ソリューションを開発したようだと言うほうが正確です。
セキュリティメカニズムの設計の観点から見ると、この事件は、Apple と携帯電話フォレンジック業界の間でエスカレートし続ける技術的対立を再び反映しています。 Apple は 72 時間以内に自動的に再起動し、長期間アイドル状態だった iPhone をより安全な BFU 状態にアクティブに移行します。一方、Magnet は再起動が行われる前にデバイスの元の AFU 状態を保存しようとします。
Magnet の関連技術が実際に安定して動作することができれば、少なくともフォレンジック保護対策としての「72 時間自動再起動」の実際の効果は弱まるでしょう。 Apple は、GrayKey Preserve の実装をさらに分析し、iOS アップデートを通じて AFU 状態が維持または復元されないようにする必要があるかもしれません。
ただし、GrayKey がこのセキュリティ メカニズムをバイパスできたとしても、iPhone の完全な暗号化システムが失敗したことを意味するわけではありません。 BFU と AFU は、iPhone データ保護システムの異なる状態にすぎません。抽出できる特定のデータは、デバイス モデル、iOS バージョン、悪用可能な脆弱性の有無、パスワードの複雑さ、および現在 GrayKey でサポートされているフォレンジック機能によって異なります。
したがって、この暴露で本当に注目すべきことは、「警察がすべての iPhone をクラッキングできた」ということではなく、Apple の 72 時間自動再起動メカニズムがデジタル フォレンジックを遅らせ、制限するように特別に設計されているということです。再び専門のフォレンジックツールメーカーとの技術的な攻撃と防御のサイクルに入ったようです。
コメント