
要約:
Microsoft は、企業および機関ユーザー向けの Windows 11 デバイスに新しいセキュリティ機能を導入します。これにより、デバイスの紛失、盗難、またはセキュリティ リスクが生じた場合に IT 管理者がリモートでコンピュータをロックできるようになり、企業のデータ保護機能がさらに強化されます。
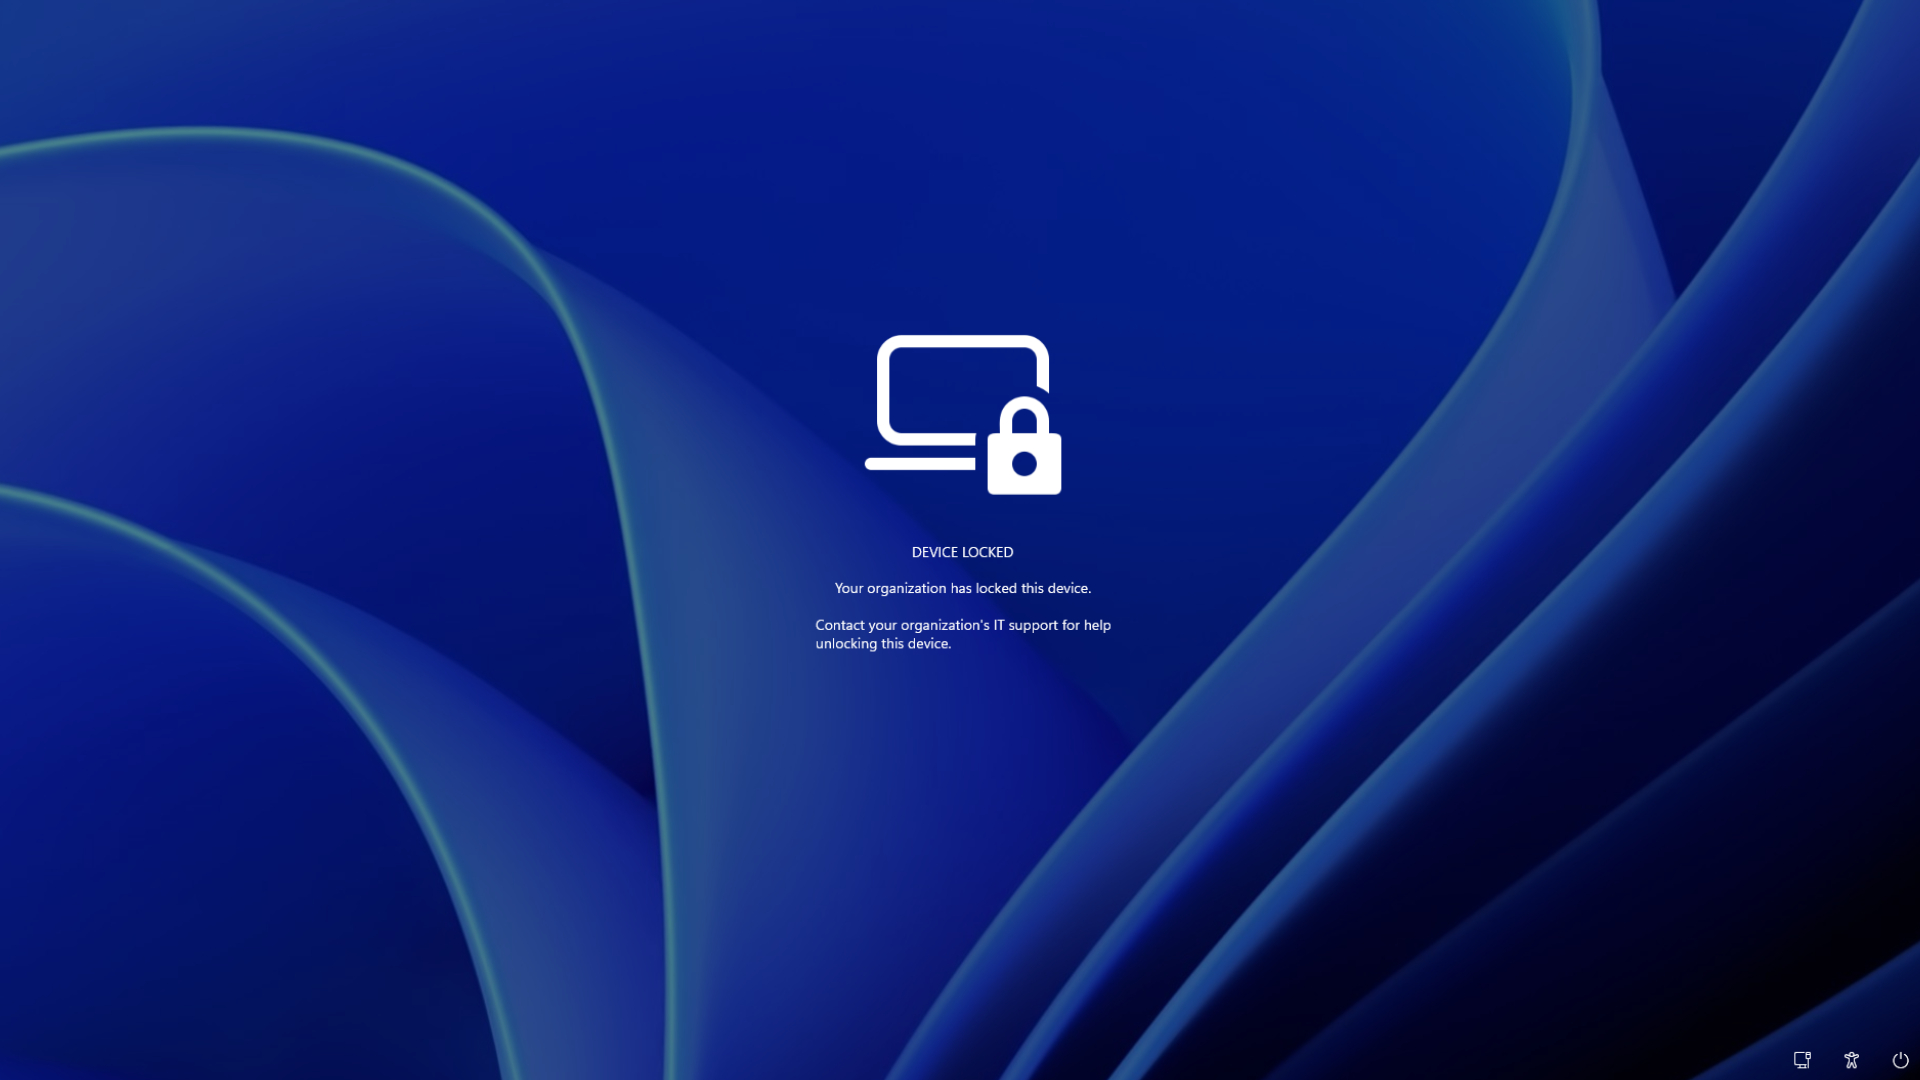
Microsoft がリリースした情報によると、この機能は企業のデバイス管理システムに統合されています。管理者が Microsoft 管理プラットフォームを通じてロック コマンドを発行すると、ターゲットの Windows 11 デバイスはコマンドの受信直後にロック状態になります。通常のロック画面とは異なり、このロック メカニズムは管理対象デバイス向けに特別に設計されています。ユーザーのパスワードや PIN コードを知っている場合でも、あるいはローカル管理者アカウントの権限を持っている場合でも、従来の方法ではシステムに再入力することはできません。
Microsoft は、デバイスがリモートでロックされると、ローカル ユーザーはデバイスにアクセスできなくなると述べました。コンピュータにはロック インターフェイスが表示され、デバイスが組織によって管理およびロックされていることを明確に通知します。適切な権限を持つ IT 管理者がリモート管理サービスを通じてロック解除コマンドを発行した場合にのみ、デバイスを通常の使用状態に復元できます。
このメカニズムは主に、企業、学校、政府機関など、集中管理モデルを採用する組織を対象としています。以前は、従業員のラップトップを紛失した場合、管理者はセキュリティ ポリシーを適用するために、リモートでデータを消去したり、アカウントを無効にしたり、デバイスがオンラインに戻るのを待つ必要がよくありました。新しいリモート ロック機能は、デバイスがオンラインのままでもコンピュータ全体を即座にフリーズし、不正なアクセスを防止します。
Microsoft は、この機能が Microsoft Intune などのデバイス管理プラットフォーム上に構築されており、Windows 11 の既存の認証およびセキュリティ アーキテクチャと組み合わされていることを強調しました。攻撃者がデバイスのログイン認証情報を取得したとしても、組織が発行するリモート ロックアウト ステータスを回避することはできません。
実際の応用シナリオでは、従業員が空港、ホテル、カフェなどの公共の場所で会社のコンピュータを紛失した場合、IT 部門は即座にデバイスにロック コマンドを送信し、企業文書、顧客情報、内部システムのアクセス権、その他の機密情報の漏洩リスクを最小限に抑えることができます。
業界関係者は、ハイブリッド オフィスやリモート オフィス モデルの人気が高まるにつれ、企業機器は従来のオフィス ネットワーク環境からますます切り離されるようになっていると考えています。この新機能は、Windows 11の企業向け端末に「遠隔緊急ブレーキ」機構を追加することに相当し、管理者はデータ消去などのより抜本的な操作を直接実行することなく、端末が制御不能になった場合に迅速な対応が可能となる。
Microsoft は、リモート ロック機能は、主にエンタープライズ レベルの導入シナリオに対応する組織によって管理される Windows 11 デバイスに提供される予定であり、一般の個人版 Windows 11 ユーザーには当面この機能が提供されないと述べています。将来的には、企業管理者は管理コンソールからデバイスのロック状態を確認し、実際の状況に応じてアクセス権を回復するか、その後のセキュリティ対策を実行するかを決定できるようになります。
コメント