要約:
多くのネットワーク セキュリティ機関は最近、「ClickFix」と呼ばれる新しいソーシャル エンジニアリング ネットワーク攻撃手法が世界中で急速に広まっていると指摘し、緊急警告を発しました。この攻撃手法は、従来の悪意のあるファイルのダウンロードや電子メールの添付ファイルの検出と殺害のメカニズムを巧みにバイパスします。主流の Web サイトに非常に現実的なシステム エラー ポップアップを偽造することで、Windows および Mac ユーザーがシステム端末を積極的に開き、悪意のある命令を貼り付けて実行するように誘導し、それによって「被害者が自分のデバイスをハッキングできるようにする」秘密の侵入を実現します。
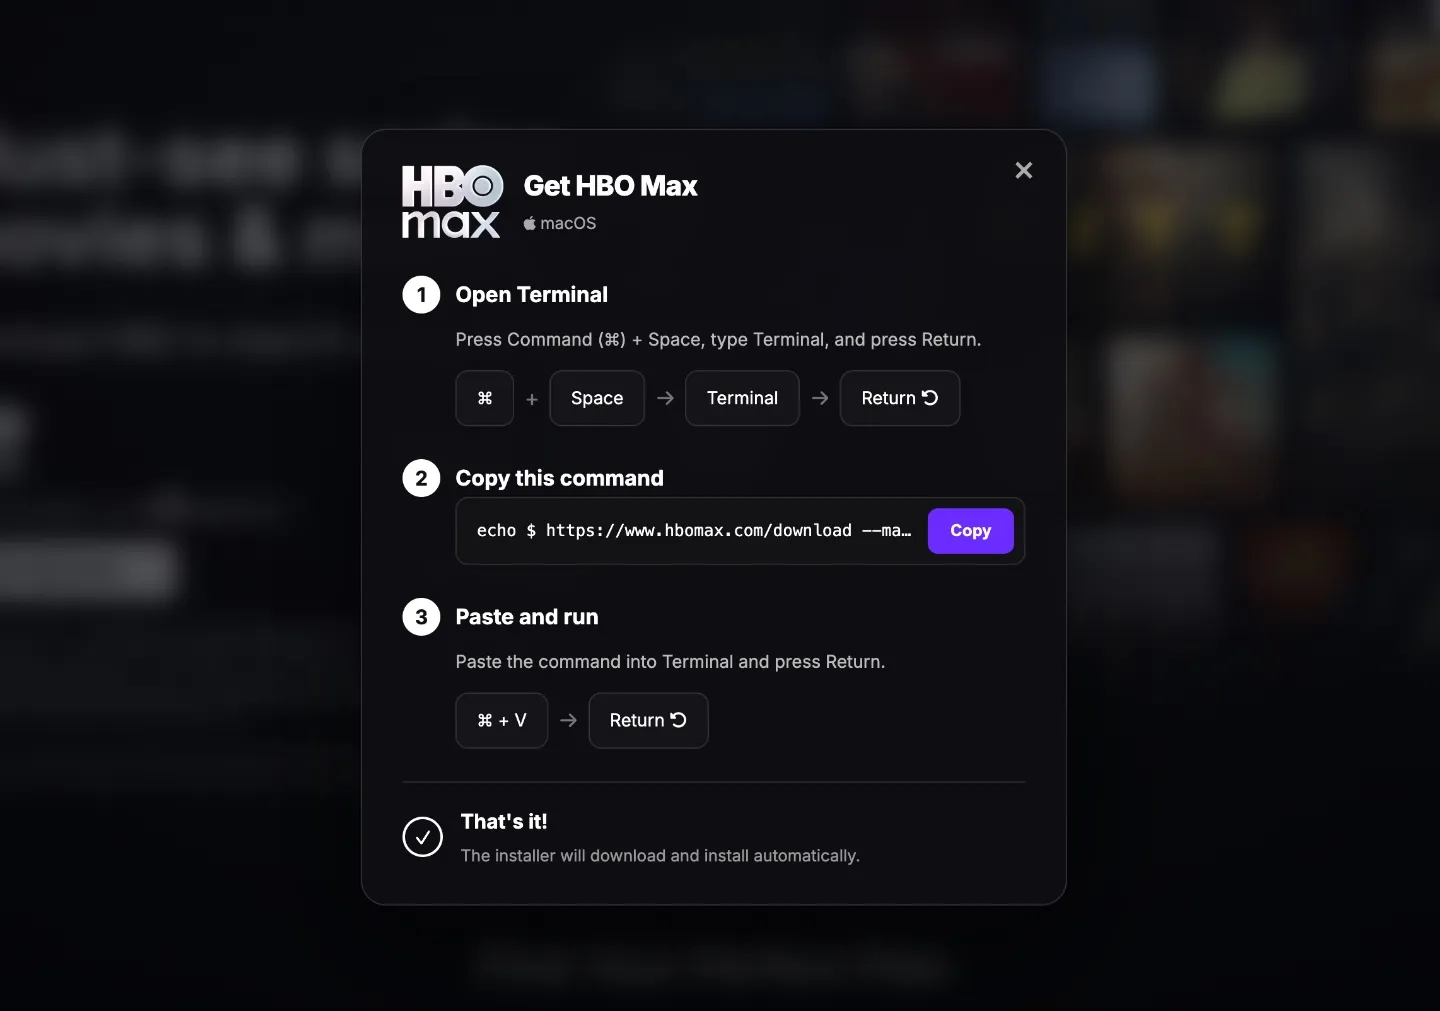
不正なリンクを通じてウイルス ファイルを直接ダウンロードする従来の方法とは異なり、ClickFix 攻撃の核心は、一般的なブラウザ エラーに対する被害者の信頼を悪用することです。通常、攻撃者はまず通常の Web サイトの広告プラグインに侵入するか、悪意のあるスクリプトを挿入します。ユーザーがこれらの改ざんされた Web ページにアクセスすると、そのページには「Google Chrome がクラッシュしました」、「Cloudflare と人間とコンピュータの認証に失敗しました」、「システム DNS 解決の例外」などの偽のプロンプト ボックスが突然表示されます。技術的に準拠しているかのような錯覚を作り出すために、ポップアップ ウィンドウは、これはすぐに修復できる日常的な問題であると主張し、一連のいわゆる「ワンクリック修復手順」をユーザーに提供します。
被害者がだまされてインターフェイスの [コードをコピー] ボタンをクリックすると、高度に難読化された Base64 でエンコードされたスクリプトがクリップボードに静かに書き込まれます。その後、プロンプト ボックスは、Windows ユーザーに「Win + R」キーを押して実行ウィンドウを呼び出して PowerShell を開くように段階的に指示するか、Mac ユーザーにターミナルを開いてコードを直接貼り付けて Enter キーを押して実行するように指示します。プロセス全体を通じて、コードは最高権限を持つユーザーによって個人的にトリガーされるため、ほとんどのウイルス対策ソフトウェアやオペレーティング システムに組み込まれているデフォルトのダウンロード保護戦略 (macOS の Gatekeeper や Windows SmartScreen など) は、多くの場合、それを外部からの違法ダウンロードとして判断せず、完全にバイパスされます。
セキュリティ研究者らは、これらの難読化されたコマンドがターミナルで実行されると、システムはバックグラウンドで攻撃者によって制御されているリモート サーバーに静かに接続し、秘密を盗むトロイの木馬 (Infostealer) を迅速にダウンロードして展開すると分析しました。攻撃者はこれを利用して、アカウントのパスワード、仮想通貨ウォレットのキー、クロスセッション Cookie、ブラウザに保存されている 2 要素認証トークンを検索するだけでなく、システムへの永続的なバックドア アクセスを確立し、さらに被害者のローカル エリア ネットワークに侵入してランサムウェアを配信することもできます。さらに深刻なのは、クロスプラットフォーム互換の攻撃ツールの進化に伴い、ハッカーグループが macOS 用にカスタマイズされた AppleScript や Shell エクスプロイト チェーンを作成し、これまで比較的安全だと考えられていた Mac エコシステムも深刻な脅威に直面していることです。
従来の脆弱性の悪用ではなく、心理的操作に大きく依存するこの新しい脅威に対応して、セキュリティ専門家は、正式なテクノロジー企業、ブラウザ開発者、Web サイト検証サービスでは、Web ブラウジングの失敗を解決するためにエンドユーザーがシステム端末を手動で開いたり、ウィンドウを実行したりする必要はないと強調しています。企業の IT 管理部門は、管理者以外のユーザーのコマンド ライン実行権限を制限する端末保護ポリシーを速やかに構成する必要があります。個々のユーザーが、「スクリプトをコピーするとネットワークまたはブラウザーのエラーを修正できる」というポップアップ ウィンドウに遭遇した場合は、警戒を怠らず、すぐに Web ページを閉じ、不明なソースからの命令を端末で盲目的に実行しないでください。
コメント