
要約:
リスクの高いユーザー向けの Apple の「ロックダウン モード」は、iPhone にとって最も強力なセキュリティ保護メカニズムの 1 つとみなされてきましたが、最新のデモでは、このモードが有効になっている場合でもデバイスがジェイルブレイクされる可能性があることが示されています。
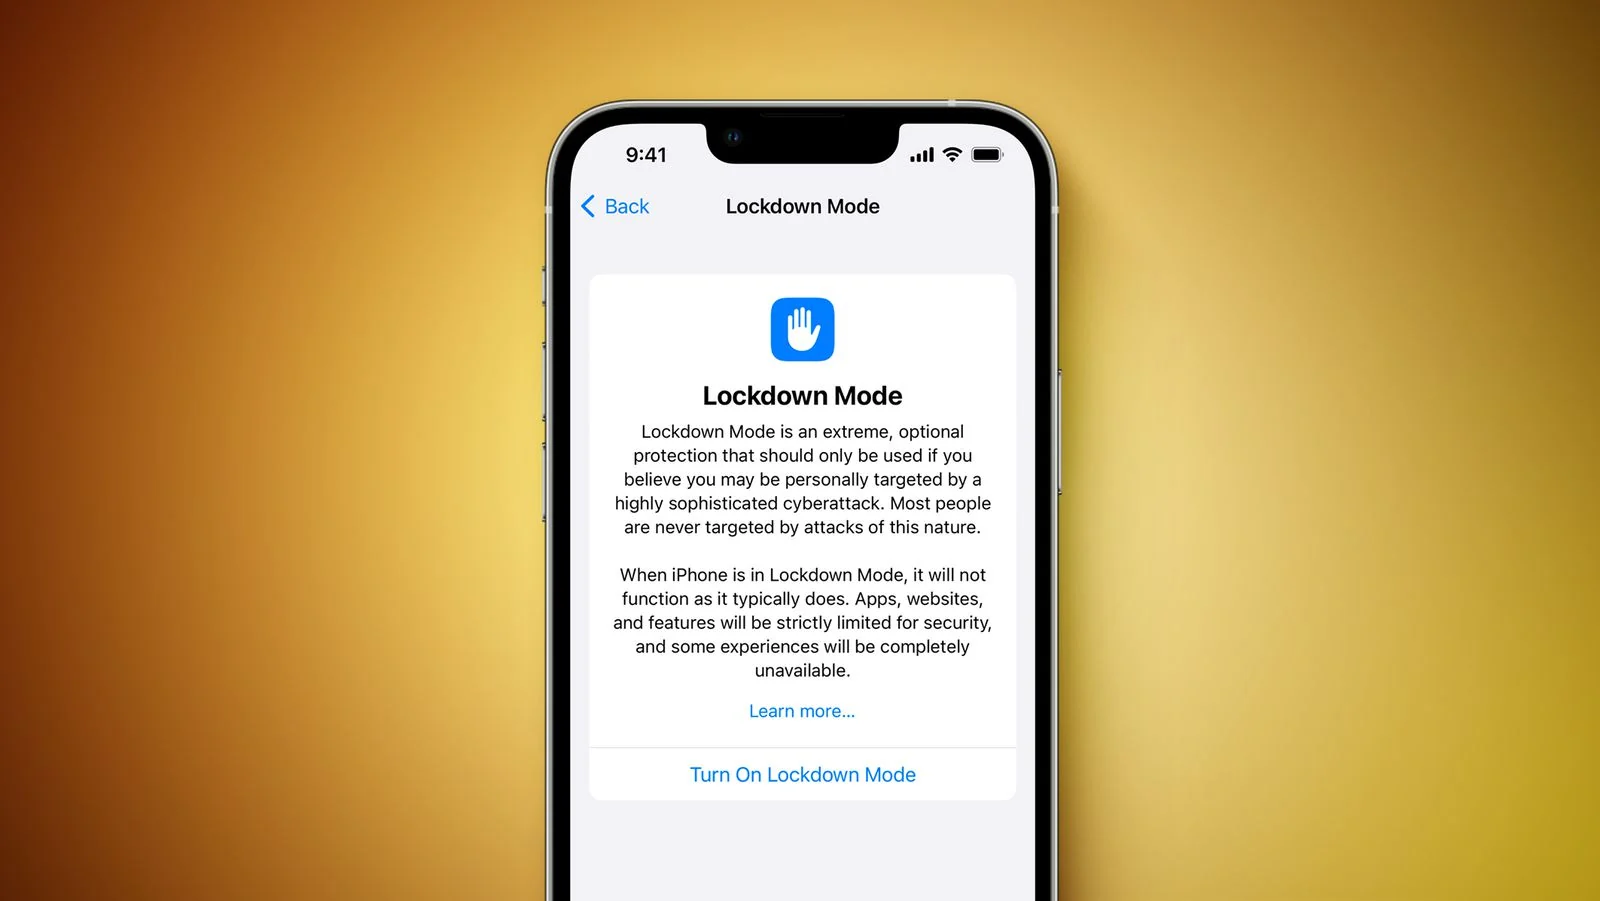
つい最近の発売初日に iPhone Duo のジェイルブレイクに成功した後、カリフォルニアのセキュリティ研究チームは再び新しい研究結果を発表しました。今回、チームは、ロックモードが有効になっている iPhone 18 Pro がどのようにジェイルブレイクに成功し、システムがアップデートされた後もジェイルブレイクステータスが保持される様子を示しました。
チームが公開したビデオによると、研究者らはまずロックモードをオンにしてiPhone 18 Proで脱獄を完了し、その後デバイスにiOS 27.2アップデートをインストールした。アップデート後、デバイスはジェイルブレイクされたままとなり、システムのアップグレードにより自動的に削除されません。これは、悪用される攻撃チェーンが強力な持続性を持っていることを意味します。ただし、この脱獄方法がすでに iOS 27.2 を実行しているデバイスに直接適用できるかどうかは不明です。
ロックダウン モードは、高度なスパイウェア攻撃の標的となる可能性のあるユーザー向けに Apple が特別に設計したセキュリティ機能です。 Apple はこれを「極度の保護」メカニズムと説明しています。有効にすると、システムは、ほとんどのメッセージ添付タイプのブロック、一部の Web テクノロジーの制限、見知らぬ人からの FaceTime 通話の傍受、一部の Apple サービス招待機能の無効化、写真からの位置情報の削除など、多数の潜在的な攻撃対象領域を閉鎖または制限します。
カリフォルニア州が公開したビデオから判断すると、研究者らは悪意のある PDF ファイルをターゲット デバイスに送信することでジェイルブレイク プロセスを開始したと考えられます。ファイルは AirDrop を使用してターゲットの iPhone に転送され、ユーザーがファイルを受け入れると攻撃が開始されます。ただし、チームは具体的な技術的な詳細を明らかにしていないため、外部の世界では、悪用される脆弱性の種類と完全な攻撃経路をまだ確認できていません。
このデモンストレーションは、ロック モードの保護機能に関する議論も引き起こしました。今年の初め、Apple はメディアに対して、ロックダウン モードが有効になっている iPhone に対する商用スパイウェア攻撃が成功したことは認識していないと述べました。この公の場での展示は、Apple の最も厳格なセキュリティ保護メカニズムであっても突破が絶対に不可能ではないことを示しています。
カリフォルニア州が以前、責任ある開示の原則に従って関連する脆弱性情報を Apple に提出しており、一般ユーザーに直接使用可能な脱獄ツールをリリースするつもりはないと述べたことは注目に値します。したがって、この研究は現在、間もなく一般公開されるジェイルブレイク ソリューションというよりは、セキュリティ研究の結果とみなされています。
ほんの数週間前、カリフォルニア州は iPhone Duo と iPhone 18 Pro のジェイルブレイクの結果を実証しました。これらのジェイルブレイクの中には、デバイスの再起動後もアクセスを維持できるものもあります。これは、研究チームが最新バージョンの iOS のセキュリティ メカニズムの研究において大幅な進歩を遂げたことを示しています。
Apple が iOS セキュリティ システムの強化を続け、セキュリティ研究者が新たなブレークスルーを模索し続ける中、モバイル デバイスのセキュリティをめぐる両当事者間の攻防の競争が続いています。システム更新後にロック モードをバイパスして脱獄状態を維持できることを示すこのデモンストレーションは、システムの潜在的な弱点を発見するための高度なセキュリティ研究の重要性を改めて浮き彫りにしています。
コメント