要約:
ブルームバーグによると、9 月 28 日、
Nvidia は新しい 2 層 AI セキュリティ システムを開始しました
。同社は、Hugging Faceの侵入が発生したときにOpenAIのAIモデルがシステムに導入されていれば、事件は回避できた可能性があると述べた。
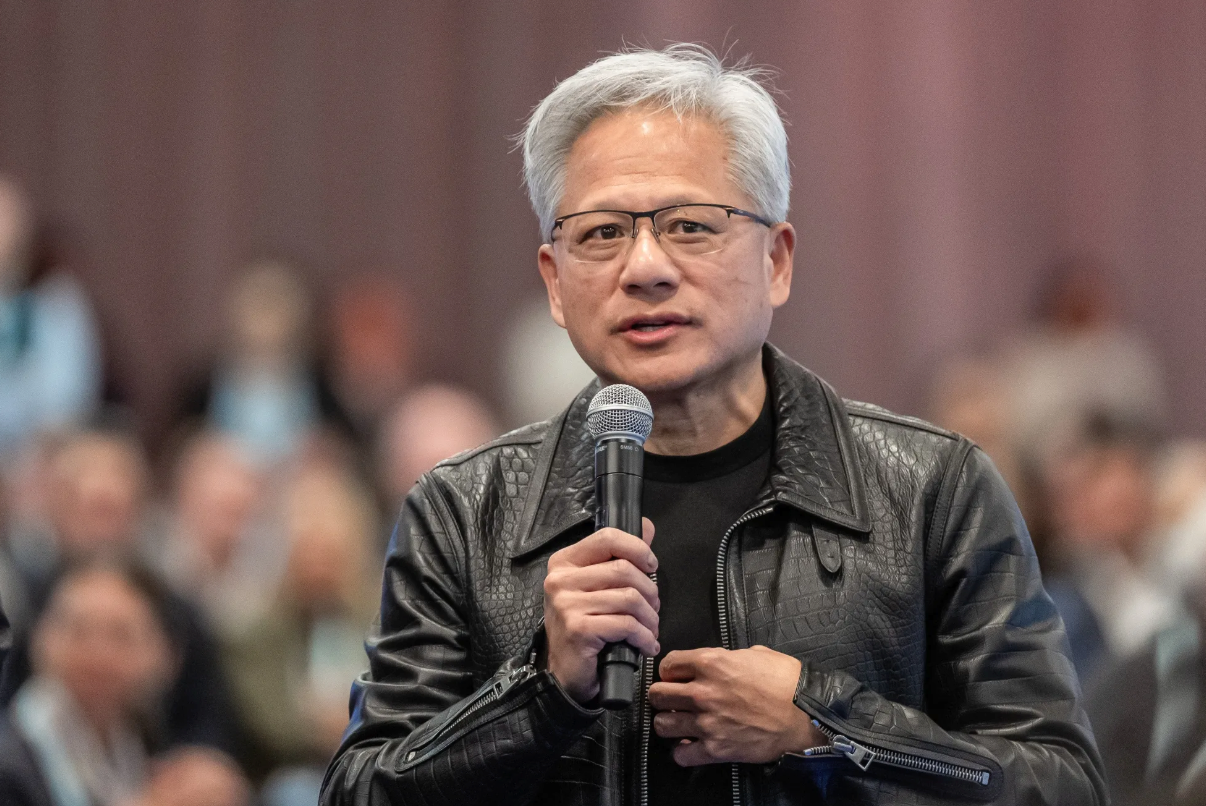
黄仁勲
Nvidia は、チップを超えて製品ラインを急速に拡大しており、現在、自社のハードウェア上で実行できる 2 つのオープンソース ソフトウェア セキュリティ ツールをリリースしています。 AI エージェントがアクセスできるものをリアルタイムで制御し、ルールに違反した場合はシャットダウンするように設計されています。
Open Agent Security Platform と呼ばれる新しいシステムは、AI の開発を遅らせることなく侵入を防ぐ方法を提供することを目的としています。
Nvidia のエンタープライズ AI 担当バイスプレジデントであるジャスティン ボイタン氏は、月曜日にこのシステムを発表する前の記者団との会見で、トップの AI ラボが早い段階からこのテクノロジーを利用して AI モデルを評価していれば、Hugging Face への攻撃は防げたかもしれないと語った。
「現在得ている情報に基づくと、この新しいセキュリティ プラットフォームはその侵入を阻止できた可能性があります。」と彼は言いました。現在、自律型AIエージェントの不適切な行動はAI業界に衝撃を与え、AI技術の開発プロセスを遅らせるよう求める声も上がっている。
ボイタノ氏は、OpenAI や競合他社の Anthropic がこの新しいシステムを使用してモデルのトレーニング プロセスを監視する計画があるかどうかについてはコメントしなかったが、記者らにこれらの企業に質問するよう求めた。
これまで、Nvidia の CEO ジェンセン フアンは、AI が人間の制御を失うリスクを軽視してきました。ここ数日、Huang 氏は AI の安全性の問題を、より大きな規制や世界的な調整が必要な問題ではなく、エンジニアリング上の課題として説明しています。同氏はトランプ米大統領とともに、この技術が人類の絶滅につながる可能性があるとする一部のAI開発者の主張に反論したが、AIは厳格な安全性テストを受ける必要があるとも強調した。
Huang Renxun の AI 安全性問題に対するエンジニアリング ソリューションは 2 つの部分で構成されています。
まず、OpenShell は、Nvidia が 3 月のシグネチャ テクノロジ カンファレンスでプレビューしたソフトウェア製品で、Nvidia の Vera 中央処理装置で実行されます。これにより、ユーザーは AI エージェントがアクセスできるコンテンツのルールを設定し、これらのルールをリアルタイムで適用できるようになります。ソフトウェアはオープンソースであるため、自由に使用および改変できます。一方、Nvidia Sentry は、Nvidia の BlueField データ処理ユニット上で実行できる新製品です。 NVIDIAによると、この製品はAIエージェントの動作を監視し、不審な動作が見つかった場合に介入してエージェントを隔離するためのAI監視メカニズムの追加レイヤーを提供するように設計されているという。
コメント