
要約:
「
日本のブラック企業はスポーツになった」
数日前、ある老人がRedditにこんな感想を投稿した。その理由は、「○○社がハッキングされ、データ流出の可能性がある」という内容の日本のニュースを見つけたからだ。
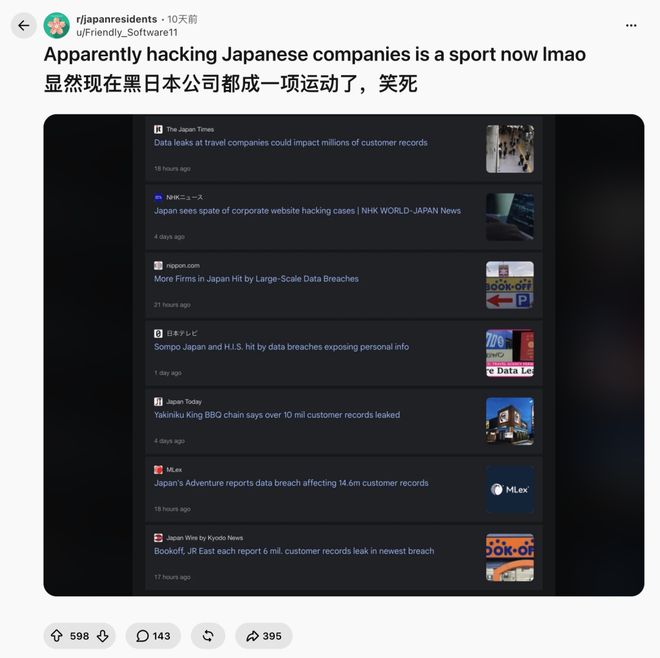
たとえば、10 月 5 日、焼き肉レストラン チェーン「シャオバオ キング」は、自社アプリの 1,078 万件以上の会員情報が漏洩した可能性があると謝罪しました。
4 日後、航空券とホテルを予約する Skyticket がすぐに追跡調査を行い、1,464 万件の情報が漏洩した可能性があると告げました。
同日、古本大手ブックオフも、643万件のデータが流出した可能性があると発表した。
わずか 4 日間で、3 社の 3,000 万件の会員情報が漏洩の危険にさらされました。
そして、これは氷山の一角にすぎません。
時事通信社とセキュリティ ベンダー CS2 のまとめによると、9 月 25 日から 10 月 9 日にかけて、日本の十数の有名企業や機関がハッキングを受け、データが漏洩した疑いがあると発表しました。
分かった、分かった、今度はグループを組んでお辞儀をして謝らなければならない...
この大規模な「ハッカー運動」に直面して、日本の官房長官は、事件が関連しているかどうかは明らかではないとしか言えません。警察庁による攻撃手法の調査は、2027 年 3 月まで結果が出ないと言われています。
いや、このドキュメンタリーはその時点で第 2 シーズンをリリースしていたに違いありません。
これを見た後、なぜこれほどの大規模なハッカーの波が突然企業に侵入したのか、疑問に思ったかもしれません。
世界の極端な暴力理論の背後には何かがあるに違いありません
AI
。
公式調査ではハッカーが AI を使用したかどうかはまだ判明していませんが、その傾向はすでに明らかです。
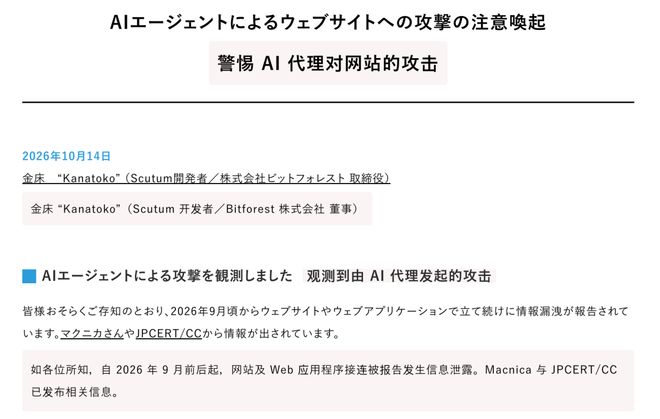
日本の警察は以前、ChatGPT を使用して日本企業に侵入した数人の十代の若者を逮捕しました。 10月14日、日本のセキュリティ会社Scutumも、少なくとも3つのIPが日本の企業Webサイトを攻撃するためにAIエージェントを使用しており、そのうちの1つは8時間以内に十数のハッキングツールをスムーズに切り替えたと報告書を発表した。
しかし、問題は再び起こります。 AI ハッカーは世界中のどこにでもいます。なぜ彼らは日本企業だけを捕まえて潰すのでしょうか?
申し訳ありませんが、責任の半分は日本人が負わなければなりません。
まず、多くの日本企業は古い IT インフラストラクチャと長期にわたる後進的なセキュリティ管理を行っています。
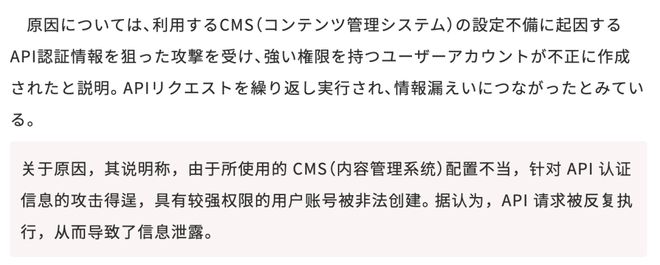
9 月 28 日、コミック業界のリーダーである集英社は、ブロガー管理システムの CMS 構成が間違っていたためにハッキングされたと発表しました。 CMS は Web サイトのコンテンツ バックエンドです。プログラムをドッキングするための特別な機会が残ります。本来であればリリース前に本人確認を行う必要があるのですが、設定が間違っていました。ハッカーはチェックを回避し、自分自身で管理者レベルのアカウントを開設しました。
オフィスビルのアクセスコントロールカードマシンが間違って設定されているようなものです。当初、カードを申請できるのは不動産所有者だけでした。しかし、通行人が立ち止まってカードをかざしたところ、彼は建物へのアクセスカードを手に入れました。
日本の警察庁の統計によると、今年上半期には 123 件のランサムウェア事件が発生し、統計開始以来の記録を樹立しました。被害者の侵害の半数は VPN デバイスでした。
正直に言うと、日本の Web サイトを使用したことがある場合、この結果は驚くべきことではありません。
千年紀の息吹を感じると、人々はいつも 20 年前に戻ったような気分になります。
率直に言うと、
企業の IT テクノロジーと意識は非常に遅れています...
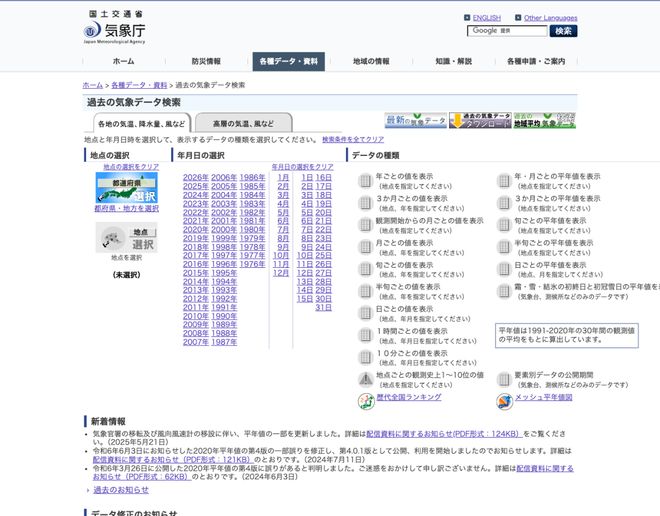
気象庁公式ウェブサイト
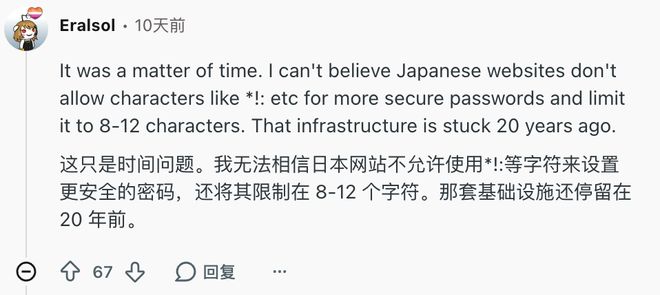
一部のネチズンは、2026 年になったにもかかわらず、ハッカーが総当たりクラッキングする際に十分な計算能力を持たないことを恐れて、日本の Web サイトのパスワードの多くは依然として *、!、: などの特殊文字の使用を許可しておらず、長さは 8 ~ 12 文字に制限されていると不満を述べています。
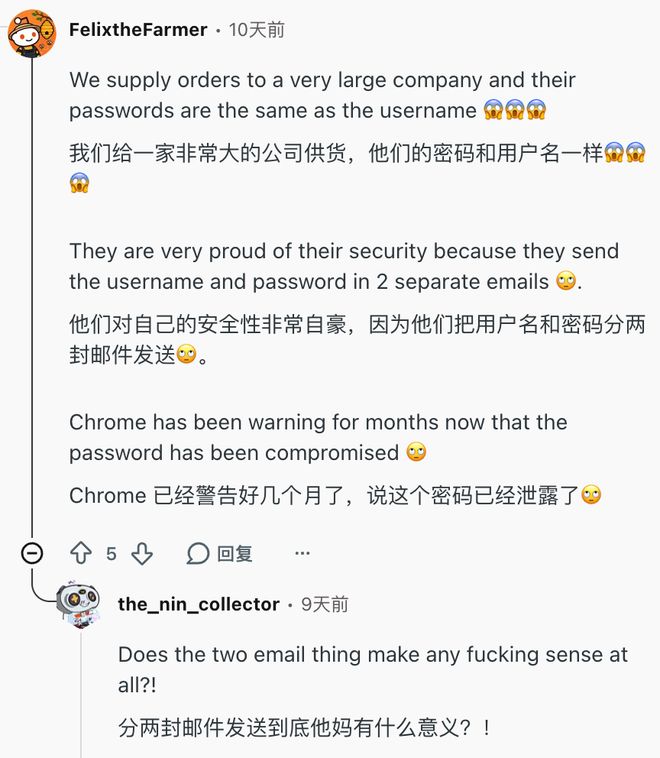
一部の大企業のパスワードとユーザー名はまったく同じであり、最初に暗号化された ZIP 圧縮パッケージの電子メールを送信し、その後、解凍されたパスワードを平文で送信するという古代の儀式「PPAP」にいまだに執着しているという人もいます。
これと、玄関マットの下に鍵を置くことと、「鍵は玄関マットの下にあります」というメモを投稿することの違いは何ですか?
また、ある製造会社が ERP システム (企業管理ソフトウェア) のアップグレードを拒否し、従業員が仮想マシンで Windows 7 を使い続けることを許可していると言う人もいます。ただし、Win7 は 2020 年にはセキュリティ アップデートを停止しました...
これを見て混乱するかもしれません。日本は技術大国ではないのですか?
日本は自動車、カメラ、ゲーム機などの製造業に強く、世界中で販売できます。
しかし、ソフトウェア システム、特に企業が内部で使用する IT システムは、ほとんどすべてがアウトソーシング会社に引き渡されます。
日本の情報処理推進機構は以前、一連のホワイトペーパーを発行しました。
米国では、IT 人材の 65.4% が大手ユーザー企業 (銀行、小売業者、独自の技術チームを持つ製造工場など) に雇用されており、アウトソーシングの IT 企業に雇用されているのは 34.6% のみです。
しかし、日本はまったく逆です。
2015 年には、日本の IT 人材の 72% が IT 企業にアウトソーシングを行っていました。 2020 年までに、この割合は 73.6% になりました。まだ上がる可能性はありますか? !
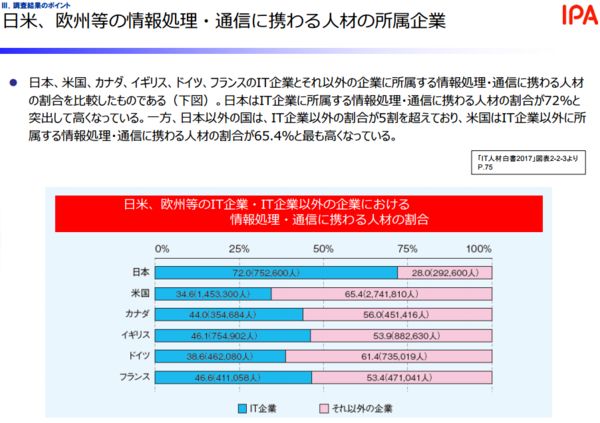
これは、日本の伝統的な大企業の大部分が、社内に研究開発や運用保守の能力をほとんど持たないことを意味します。
この種の情報の非対称性と煩雑なドッキング プロセスにより、企業の IT メンテナンスが非常に遅れています。ほぼ「使えるならやらない」です。
このような環境では、奇妙なパスワード ルールや設定エラーが発生しても不思議ではありません。
さらに重要なことは、このフルスタッフのアウトソーシング モデルは、サプライ チェーン攻撃に直面したスーパー チェーン鉱山です。最下位のアウトソーシング会社がハッカーに侵害される限り、その大企業顧客はドミノ倒しのように次々と倒れることになります。
たとえば、10 月 5 日から 6 日にかけて、大和証券とシチズンは、顧客サービス システムを提供した同じ委託先が侵害されたため、データが漏洩した可能性があると発表しました。
カラオケ大手ビッグエコーからの 872 万件のメッセージが漏洩した可能性があります。これも、アウトソーシング会社の従業員のコンピュータ上のウイルスが原因でした。
日本の企業の IT は非常に古く、セキュリティ管理は非常に後進的であるため、ずっと前に何かが起こっているはずだったというのは当然のことです。なぜ今それが起こっているのでしょうか?
Shichao 氏は、AI モデルの能力が別のレベルに上がったと感じています。
以前は、ハッカーには企業を 1 つずつクラッキングするほどのエネルギーはありませんでした。何か良いものを手に入れようとしているはずですよね?多くの企業は今日も「低コストパフォーマンス」に依存して生き延びています。
しかし
AI
まず第一に、あなたたち 2 人よりも費用対効果が高いのは誰ですか?ハッカーがさらに 1 社を攻撃するための限界コストはほぼゼロです。
さらに、これまでは、脆弱性をスキャンした後の問題(脆弱性を悪用する方法、ハッキング後にどのようなデータを見つけるか、どのツールを使用する必要があるかなど)はすべて、ハッカーがコンピュータの前に座って段階的に手動で操作する必要がありました。 1 人が 1 日に複数のハッカーを攻撃することはできません。
しかし現在では、これらの手順も AI エージェントに引き渡すことができ、AI は 24 時間体制でそれらの手順を次々と試行できるようになります。
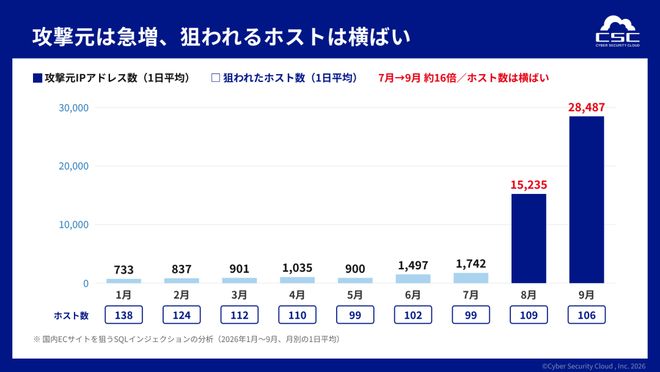
日本の電子商取引 SQL インジェクション攻撃を狙い、攻撃元 IP 数が 2 か月で 16 倍に急増
第二に、
AI
ハッカーになるための敷居もなくなりました。
以前は、ハッカーになるには、基礎となるアーキテクチャ、アセンブリ、および脆弱性マイニングを理解する必要がありました。ハッカーになるには、AI とチャットする方法を知るだけで済みます。
前に述べたように、日本の警察は多くの人を逮捕しました。
AI
サイバー犯罪者は未成年でした。
2025 年 2 月、警視庁は 14 歳から 16 歳の中高生 3 人を逮捕しました。彼らはAIを使って不正ログインプログラムを書き、他人の楽天モバイルアカウントにログインし、必死で携帯電話カードを開封し、転売していた。
12月、日本のインターネットカフェチェーン「Happy CLUB」は、会員729万人の情報が流出したと発表した。その後、発起人は大阪市の男子高校生(17)だったことが判明した。彼は ChatGPT を使用して犯罪手続きを改善しました。犯罪グループには小学6年生もいた。
AI は技術的平等と犯罪的平等を達成しました。
以前は、あなたは初心者で、キーボードで 666 しか押すことができませんでした。あなたは初心者ですが、AI がスクリプトの書き方とゲームの入り方を段階的に教えてくれます。
片面は
AI
テクノロジーの急速な発展には、貧弱な IT インフラストラクチャが伴います。
日本はハッカーの初心者村と化しています。
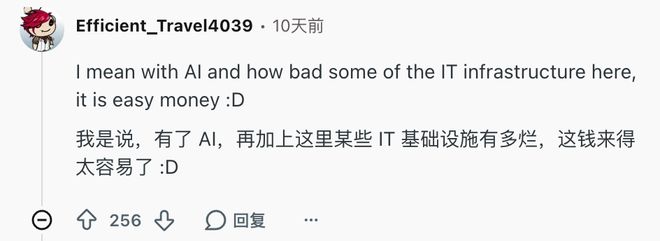
この話は日本だけのジョークのように聞こえるかもしれませんが、この動きは確かに日本にとどまりません。
大型モデル業界の進化は依然として速すぎます:
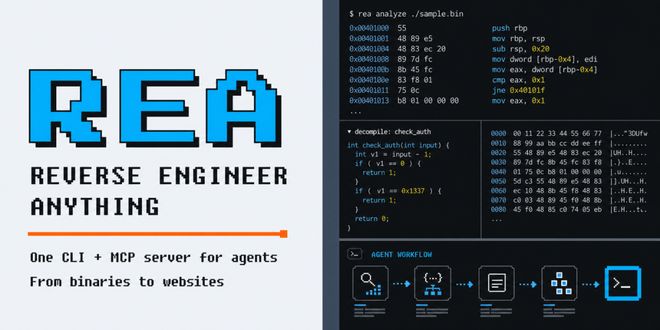
たとえば、10 月初旬に GitHub のホット リストのトップに立ったリバース エンジニアリング ツール REA は、一部のネチズンがコミュニティ アクセス コントロール アプリを解読するために使用し、何者かがトイレ アプレットの Bluetooth プロトコルを 30 分で逆転させました。 (詳細を参照)。
一般の人が 30 分でソフトウェアやプロトコルを解読できるようになったら、将来的には工場の組立ラインの制御端末や地元の病院の古いシステムを解読できるようになるでしょうか?
いつか AI ハッカーが初心者村で十分な経験を積めば、次に最大値に到達するマップは、幸運にもまだ誰も気づかないと思われる世界の弱い場所になります。
結局のところ、肉が不足しているハンターはいません。隠れている時間がなかった獲物だけがいるのです。
コメント